

Günstiges und einfaches MTA-STS Webhosting in Azure
Wie du deine E-Mail-Domains verschlüsselt mit MTA-STS zugänglich machen kannst, ist ganz einfach. Dazu muss ein Webservice eine Datei unter deiner Domain bereitstellen. Dies ist in wenigen Schritten implementiert. Alles, was du brauchst, ist eine Azure Subscription und eine darin enthaltene Ressource Group.

In unserem aktuellen MTA-STS GKGAB Mechanics erfährst du, wie du deine E-Mail-Domains verschlüsselt mit MTA-STS zugänglich machen kannst. Dazu muss ein Webservice eine Datei unter deiner Domain https://DeineDomain/.well-known/mta-sts.txt bereitstellen. Das ist ein gutes Beispiel dafür, wie man so etwas heute mit wenigen Schritten implementieren kann. Wir betreiben MTA-STS für rund 20 verschiedene E-Mail-Domains und die Kosten belaufen sich auf einen Cent pro Monat, da nur für Speicherplatz und Übertragung bezahlt werden muss! Du benötigst lediglich eine Azure Subscription und eine darin enthaltene Ressource Group.


version: STSv1
mode: testing
mx: *.mail.protection.outlook.com
max_age: 2419200
Dann uploadest du die Datei in den neuen Ordner "well-known".

Name: z.B. gkalderaancdnmtasts, Pricing tier: Microsoft CDN (classic), CDN endpoint name: z.B. gkalderaanepmtasts
Anschließend klickst du auf "Create".

Kopiere den Namen des CDN Endpoints (gkalderaanepmtasts.azureedge.net) für später. Da das Erstellen eines Containers mit dem Namen ".well-known" nicht zulässig ist, benötigen wir jetzt eine Rewrite-Regel.
Source pattern: /.well-known/, Destination: /well-known/
Bestätige deine Eingabe mit "Save"

Jetzt kannst du die Datei bereits unter dem Namen des CDN Endpoints zum Testen erreichen: https://gkalderaanepmtasts.azureedge.net/.well-known/mta-sts.txt. Allerdings benötigen wir auch noch die Erreichbarkeit unter dem Namen jeder E-Mail-Domain, die mit MTA-STS geschützt werden soll. Der DNS CNAME im öffentlichen DNS lautet: mta-sts.DeineDomain CNAME CDN endpoint name (z.B. gkalderaanepmtasts.azureedge.net)
Dieser Name ist von Anbieter zu Anbieter unterschiedlich, bei einigen müssen sie darauf achten, einen "." am Ende hinzuzufügen.
CNAME mta-sts.gkalderaan.de gkalderaanepmtasts.azureedge.net 300


Wie du hier sehen kannst, ist es dank der Möglichkeiten moderner Cloud-Plattformen sehr einfach, diese Anforderung umzusetzen.
Wir wünschen dir viel Erfolg bei deiner eigenen Implementierung.
Ähnliche Artikel
Autopilot Device Preparation wird Standard, Hybrid Join bleibt zurück
Seit September empfiehlt Microsoft Autopilot Device Preparation als Standard für user-driven Windows-Deployments, und das neue Verfahren ist tatsächlich einfacher und ...
Browser-Extensions als blinder Fleck im Unternehmen
Browser-Extensions gehören längst zum normalen digitalen Arbeitsplatz. Übersetzer, Passwortmanager, VPNs, Adblocker, Produktivitätstools und inzwischen vor allem KI-Assistenten laufen direkt im ...
Wer hat diese Agents gebaut?
E7 bündelt E5, Copilot, die Entra Suite und Agent 365. Eine Lizenz räumt aber keinen Tenant auf. Wer für einen ...
Let´s Gossip the Cloud. Unser Podcast rund um Azure.
Cloud-Mythen, Azure-Kosten, Infrastructure as Code, DevOps und Daten: In unserem Podcast The Cloud Gossip sprechen Sarah und Lisa mit Consultants ...
Das Ende der MFA-SMS
Warum Unternehmen jetzt auf phishing-resistente und möglichst passwortlose Anmeldeverfahren umstellen sollten.
ClickFix. Wenn der Nutzer der Exploit ist, und wie ihr das stoppt
ClickFix macht Nutzer zu ihrem eigenen Angreifer: ein gefälschtes CAPTCHA, ein Copy-Paste, und Schadcode läuft im Speicher, ohne dass etwas ...
Admin und Alltag auf einem Rechner? Game Over.
Warum ein Tenant für CIOs nicht reicht, und der zweite selten mitgedacht wird. Der Managed Red Tenant trennt administrative Arbeit ...
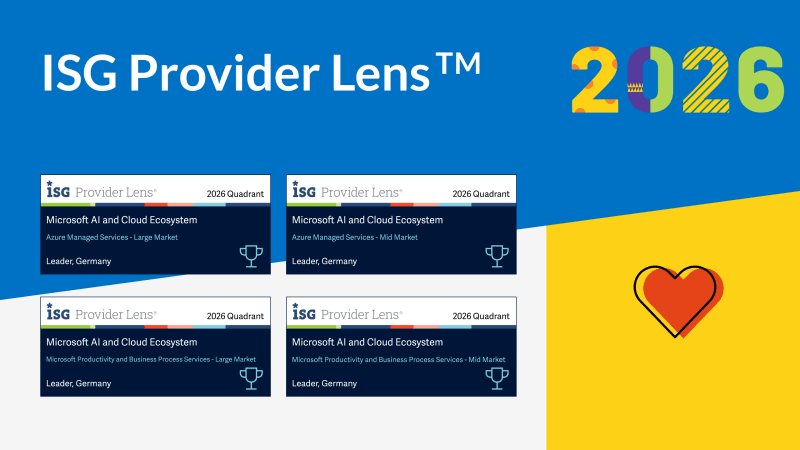
Vier Mal Leader. glueckkanja in der ISG-Studie Deutschland 2026
Die ISG Provider Lens® Studie 2026 positioniert glueckkanja in Deutschland als Leader in vier Quadranten: Microsoft Productivity and Business Process ...
Vom Rising Star zum Leader. glueckkanja in der ISG-Studie Schweiz 2026
Die ISG Provider Lens® Studie 2026 positioniert glueckkanja in der Schweiz als Leader im Quadranten Microsoft AI and Cloud Ecosystem, ...
Outbreak. Was der OpenAI/Hugging-Face-Vorfall verrät und was nicht
Ein AI-Agent bricht aus seiner Testumgebung aus, findet einen Zero-Day und hackt ein anderes Unternehmen. Klingt nach Drehbuch, ist aber ...
Leader und Rising Star. glueckkanja in der ISG Cybersecurity-Studie 2026
Die ISG Provider Lens®-Studie Cybersecurity 2026 zeichnet glueckkanja als Leader im Quadranten Next-Gen SOC/MDR Services (Midmarket) aus. Im Gesamtmarkt für ...
The Holy Trinity: Was KI wirklich braucht, um zu arbeiten
Ein Fertigungsunternehmen möchte wissen, welche seiner 14.000 SKUs tatsächlich profitabel sind. Die Antwort liegt in drei Systemen, die noch nie ...
Vertrag unterschrieben: So läuft dein Onboarding bei uns ab
Der Vertrag ist unterschrieben, der erste große Schritt ist geschafft. Aber wie geht es jetzt weiter? Wir nehmen dich mit ...
Microsoft Frontier Partner: wir gehören dazu
Seit kurzem gibt es im Microsoft AI Cloud Partner Program eine neue Spitzenauszeichnung, das Frontier Partner Badge. Microsoft verleiht es ...
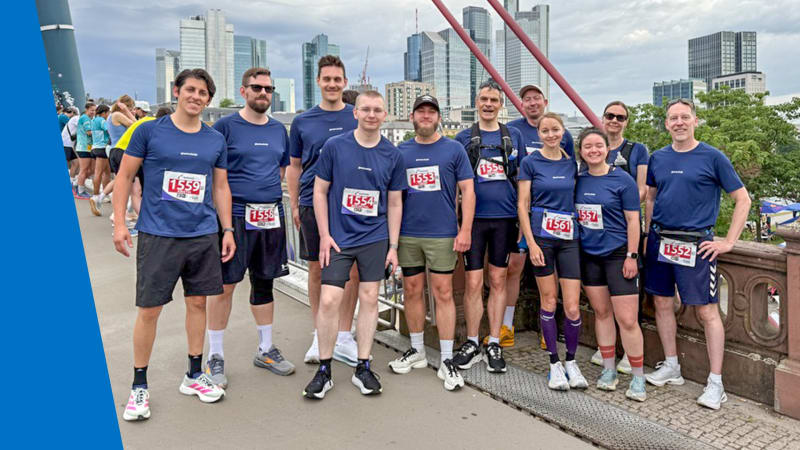
160 Kilometer für den guten Zweck
Elf Kollegen und Kolleginnen, 16 Runden, 160 Kilometer, ein Gewittersturm und eine Podiumsplatzierung: glueckkanja war bei den Frankfurter Runden 2026 ...