

Browser-extensions som blind vinkel i virksomheden
Browser-extensions er for længst en del af den normale digitale arbejdsplads. Oversættere, passwordmanagere, VPN'er, adblockere, produktivitetsværktøjer og efterhånden især AI-assistenter kører direkte i browseren. Millioner af mennesker bruger den slags extensions hver dag. Alligevel ved de færreste brugere, hvilke tilladelser de reelt giver en extension, og hvad disse tilladelser i værste fald gør muligt.
Browser-extensions er nemlig ikke harmløse små hjælpere. Alt efter tilladelser kan de tilgå indhold på websider, køre scripts, læse data fra udklipsholderen eller tilgå browser-cookies. Kombineret med vidtrækkende adgang til websider kan det udvikle sig til en betydelig adgang til en brugers digitale arbejdsmiljø. Og netop det gør browser-extensions interessante for angribere.
Et lille add-on med store tilladelser
Ikke enhver permission er farlig. Det afgørende er, hvad en extension kan bruge den til. clipboardRead kan for eksempel give god mening for en legitim produktivitets- eller passwordmanagement-extension. Den samme tilladelse kan dog også misbruges til at læse indhold fra udklipsholderen. Kopierede passwords, API-nøgler eller andre følsomme oplysninger kan dermed potentielt havne i hænderne på en angriber.
scripting giver en extension mulighed for at indsætte scripts i websider. Det er nødvendigt for mange legitime anvendelser, for eksempel for at ændre websider eller automatisere funktioner. Kombineret med vidtrækkende host-tilladelser kan en extension dermed få betydelig indflydelse på indhold og funktioner på de besøgte websider. Endnu mere kritisk bliver det ved adgang til cookies: En extension med de rette tilladelser kan under visse forudsætninger tilgå sessionsdata. Bliver den slags data stjålet, kan de alt efter applikation og beskyttelsesmekanismer bidrage til, at en eksisterende session bliver overtaget.
Permission i sig selv gør altså ikke en extension ondsindet. Men den definerer, hvilke muligheder en kompromitteret eller misbrugt extension overhovedet har.
Når tillid bliver til en angrebsvektor
De aktuelle sager viser, at virksomheder ikke kun skal beskytte sig mod klassisk malware.
Ondsindet fra starten: StegoAd
Et særligt illustrativt eksempel er StegoAd-kampagnen, som Microsoft undersøgte i 2026. Microsoft fjernede 119 ondsindede Edge-extensions fra Add-ons Store, som tilsammen nåede op på omkring 2,6 millioner downloads. De udgav sig blandt andet for at være adblockere, VPN'er, oversættere eller andre nyttige værktøjer.
Teknisk set var måden, skadekoden blev skjult på, særligt interessant. Disse extensions gemte JavaScript-payloads blandt andet i billed- og fontfiler. Efter installationen forblev de i første omgang inaktive i flere dage, og først derefter blev den egentlige skadefunktion aktiveret. I nogle tilfælde var aktiveringen desuden betinget af, om bestemte analysetegn blev registreret. Målene var tilsvarende vidtrækkende: credential theft, cookie-tyveri, backdoor-funktionalitet og andre former for misbrug.
For virksomheder er denne sag alligevel forholdsvis enkel at forstå: Extensionen var selv angrebsvektoren. En konsekvent allowlist, der kun tillader godkendte extensions, kan reducere netop den risiko markant.
Først kompromitteret senere: ShadyPanda
Endnu sværere bliver det, når en extension ikke starter som malware. Det viser ShadyPanda-kampagnen, som Koi Security offentliggjorde i december 2025. Over en periode på omkring syv år blev der opbygget browser-extensions, der i begyndelsen var funktionelle og uden påfaldende adfærd. Gennem årene nåede de op på omkring 4,3 millioner installationer. Senere blev enkelte extensions via updates udstyret med spyware-funktionalitet. Dermed kunne angriberen læne sig op ad den tillid, der allerede var opbygget, og browsernes normale update-mekanisme.
Netop her ligger problemet: En extension kan være ren ved godkendelsen og alligevel senere udvikle sig til en risiko. En allowlist besvarer altså i første omgang kun spørgsmålet om, hvilke extensions der må installeres. Den besvarer ikke automatisk spørgsmålet om, hvorvidt den samme extension seks måneder senere stadig har den samme funktionalitet. Høje installationstal, gode anmeldelser eller en tidligere gennemgang er derfor heller ikke et varigt sikkerhedsbevis for den version, der aktuelt er i brug.
En extension behøver ikke ligne malware
Særligt relevant bliver det i virksomhedssammenhæng, fordi extensions kan tilgå netop de data, medarbejderne arbejder med hver dag. Et eksempel er Urban VPN Proxy: Koi Security rapporterede i slutningen af 2025, at denne extension blev brugt af millioner af brugere og kunne opsnappe indhold fra samtaler med AI-tjenester som ChatGPT, Claude og Gemini og videregive det til tredjeparter.
Sagen viser et vigtigt princip: En extension behøver ikke ligne klassisk malware for at få fat i højfølsomme oplysninger. Hvis en medarbejder fører en AI-samtale med fortrolige oplysninger i browseren, og en installeret extension har adgang til det pågældende sideindhold, befinder denne information sig potentielt inden for extensionens tekniske rækkevidde. Det er netop i virksomhedssammenhæng relevant: Browser-extensions sidder i dag præcis der, hvor medarbejderne arbejder med de mest følsomme oplysninger: Microsoft 365, CRM-systemer, interne webapplikationer, cloud-platforme og AI-assistenter.
Når en legitim extension bliver angriberens stedfortræder
Endnu et skridt videre går det såkaldte confused deputy-problem. Her er den privilegerede komponent ikke selv ondsindet. Men den råder over rettigheder, som en angriber ikke har, og kan bringes til at bruge disse rettigheder i en fremmed kontekst.
Et aktuelt eksempel fra security-forskningen handler om Claude for Chrome. Sikkerhedsforskere har undersøgt, hvordan en AI-assistents privilegerede browser-funktioner kan påvirkes gennem indhold eller andre extensions. Der blev blandt andet demonstreret scenarier, hvor en angriber kunne få assistenten til at udføre handlinger i brugerens kontekst. Det er vigtigt at placere sagen rigtigt: Der er ikke tale om en ondsindet Claude-extension. Eksemplet viser derimod, hvilke nye risici der opstår, når en legitim, privilegeret extension selvstændigt interagerer med websider. For virksomheder betyder det, at selv en extension, der funktionelt og omdømmemæssigt er troværdig, kan udgøre en relevant angrebsflade.
Hvad virksomheder kan gøre
At forvalte extensions centralt og kun tillade godkendte extensions er det rigtige fundament. Over for kampagner som StegoAd kan en konsekvent allowlist allerede forhindre, at ukendte eller ikke-godkendte extensions overhovedet lander på virksomhedens enheder. Over for ShadyPanda rækker det dog ikke alene: Denne extension var uden påfaldende adfærd, da den oprindeligt blev godkendt. Og i sager som Urban VPN eller AI-extensions, der kan misbruges, hjælper en ren malware-liste ligeledes kun i begrænset omfang, for softwaren behøver ikke være klassificeret som ondsindet for at udgøre en relevant risiko. Virksomheder har derfor brug for governance ved indgangen og løbende kontrol i driften.
Hvad virksomheder bør gøre nu
- Opbyg et inventar over browser-extensions Uden et inventar findes der ingen pålidelig viden om, hvilke extensions der reelt er i brug. Ud over navn og version bør især udvikler, browser og de anmodede tilladelser registreres. Microsoft Defender Vulnerability Management tilbyder med Browser Extensions Assessment en tilsvarende inventarisering for Edge, Chrome og Firefox på Windows-enheder.
- Standardiser på en centralt forvaltet virksomhedsbrowser En ensartet browser reducerer antallet af forskellige governance-flader og skaber en central mulighed for at håndhæve policies. Dermed bliver det også langt nemmere at se, hvilke extensions der bruges i virksomheden, og hvilke af dem der overhovedet er brug for. Hvordan det kan se ud med Microsoft Edge, har vi beskrevet i et selvstændigt indlæg.
- Etabler en allowlist med en velfungerende godkendelsesproces Extensions bør som standard blokeres og kun godkendes målrettet. Den tekniske allowlist er dog kun den ene halvdel: Medarbejderne har også brug for en enkel og gennemskuelig proces til at anmode om de extensions, de har brug for. En allowlist uden en velfungerende godkendelsesproces bliver ellers hurtigt en forhindring, som brugerne forsøger at omgå.
- Beskyt derudover de godkendte extensions
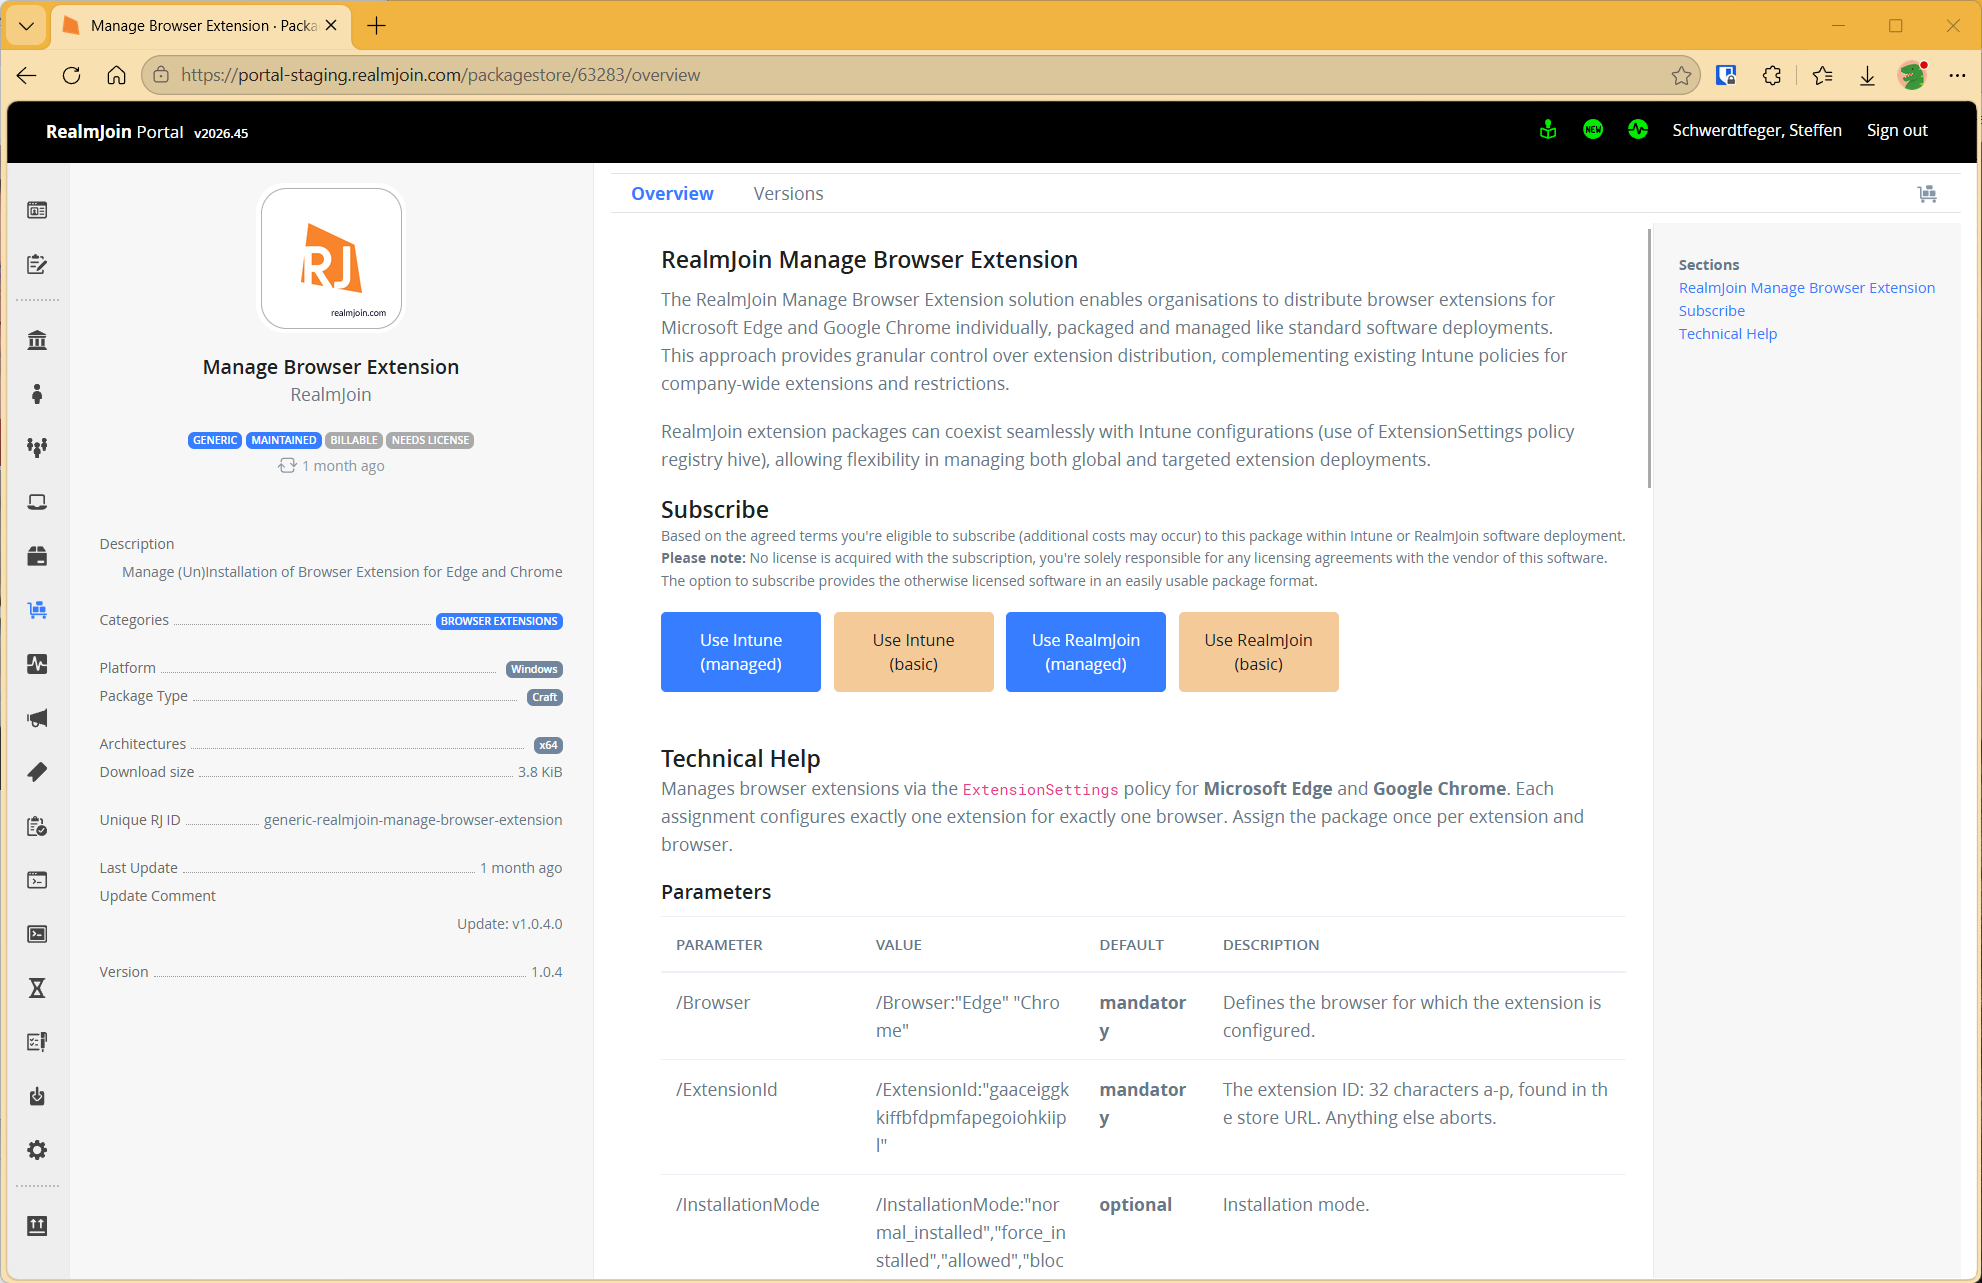
Også godkendte extensions bør kontrolleres regelmæssigt, da deres troværdighed kan ændre sig over tid. RealmJoin-pakken „Manage Browser Extension" gør det muligt at forvalte enkelte udvidelser til Microsoft Edge og Google Chrome målrettet og centralt på Windows-enheder, ligesom klassiske softwarepakker. Pakken kan bruges parallelt med eksisterende Intune-politikker og egner sig dermed til målrettet udrulning af enkelte extensions til definerede brugergrupper. Derudover kan minimumsversion, toolbar-adfærd, tilladte og blokerede URL'er samt tilladelser styres granulært. Med
BlockedHostskan man for eksempel forhindre, at browser-udvidelser som adblockere kan tilgå følsomme virksomhedssider eller login-portaler. På den måde kan en extension bruges, uden at den får unødvendig adgang til særligt beskyttelsesværdigt webindhold. Browser-udvidelser kan dermed stilles til rådighed kontrolleret og afsikret.
Sådan adresserer vi det i CSOC
For vores CSOC-kunder har vi på baggrund af disse erfaringer udviklet to detections, der dækker forskellige aspekter af risikoen.
Den første detection kontrollerer installerede browser-extensions mod en aktuel threat intelligence-database. Den indeholder extension-ID'er, der allerede er kendt som ondsindede eller tidligere er blevet identificeret som malicious. Detectionen gennemsøger kundemiljøet for tilsvarende match. Findes en kendt ondsindet extension, udløses en alarm, og sagen vurderes via den etablerede proces.
Den anden detection går et skridt videre og leder efter det, der endnu ikke står på nogen liste. I stedet for at vurdere enkelte tilladelser isoleret som gode eller onde kombinerer vi flere signaler. Dertil hører blandt andet misbrugspotentialet i de anmodede tilladelser, påfaldende kombinationer af permissions, mønstre fra kendte kampagner som credential theft, dataeksfiltration eller trafikmanipulation, hvor sjælden en extension er inden for enhedsflåden samt navnemønstre, der efterligner kendte brands eller AI-assistenter. Ud fra disse signaler dannes en risikoscore. Overskrider den en defineret tærskelværdi, vurderes sagen af en analytiker. De præcise vægte og tærskelværdier holder vi bevidst tilbage.
Det handler udtrykkeligt ikke om at udløse en alarm ved hvert usædvanligt plugin. Detectionen er lagt an på, at størstedelen af alle match vurderes automatisk, og at kun sager med tilstrækkeligt stærke kombinerede signaler eskaleres til gennemgang hos en analytiker. Dermed forbliver antallet af manuelle reviews overskueligt, og detectionen kan bruges i den daglige CSOC-drift.
Med denne tilgang har vi som en del af vores CSOC-service identificeret ondsindede browser-extensions hos flere kunder. De berørte kunder blev efterfølgende informeret via den etablerede proces.
Konklusion
Browser-extensions er for længst ikke længere nichesoftware. De er en del af den normale digitale arbejdsplads og kører præcis der, hvor en stor del af virksomhedens kommunikation og databehandling i dag finder sted. Samtidig har de til dels vidtrækkende tilladelser og ændres via en automatisk update-kanal.
For virksomheder betyder det: En engangsgodkendelse er ikke nok. Det afgørende er til enhver tid at vide, hvilke extensions der er i brug, hvilke rettigheder de har, og om deres adfærd eller version ændrer sig. Browser-extensions behøver ikke at blive forbudt. Men de bør heller ikke længere behandles som harmløse små add-ons. De er privilegeret software i hjertet af den moderne arbejdsplads. Og præcis sådan bør de også sikres.
Lignende indlæg
Autopilot Device Preparation bliver standard, Hybrid Join bliver tilbage
Siden september anbefaler Microsoft Autopilot Device Preparation som standard for user-driven Windows-deployments, og den nye metode er faktisk enklere og ...
Browser-extensions som blind vinkel i virksomheden
Browser-extensions er for længst en del af den normale digitale arbejdsplads. Oversættere, passwordmanagere, VPN'er, adblockere, produktivitetsværktøjer og efterhånden især AI-assistenter ...
Hvem har bygget disse agents?
E7 samler E5, Copilot, Entra Suite og Agent 365. Men én licens rydder ikke op i en tenant. Hvem der ...
Let´s Gossip the Cloud. Vores podcast om Azure.
Cloudmyter, Azure-omkostninger, Infrastructure as Code, DevOps og data: i vores podcast The Cloud Gossip taler Sarah og Lisa med konsulenter ...
Enden på MFA-SMS
Hvorfor virksomheder nu bør skifte til phishing-resistente og så vidt muligt passwordløse loginmetoder.
ClickFix. Når brugeren er exploiten, og hvordan I stopper det
ClickFix gør brugere til deres egen angriber: et falsk CAPTCHA, en copy-paste, og skadekoden kører i hukommelsen, uden at noget ...
Admin og hverdag på samme computer? Game Over.
Hvorfor én tenant ikke rækker for CIO'er, og hvorfor den anden sjældent bliver tænkt med. Managed Red Tenant adskiller arkitektonisk ...
Fire gange Leader. glueckkanja i ISG-undersøgelsen Tyskland 2026
ISG Provider Lens®-undersøgelsen 2026 positionerer glueckkanja i Tyskland som Leader i fire kvadranter: Microsoft Productivity and Business Process Services og ...
Fra Rising Star til Leader. glueckkanja i ISG-undersøgelsen Schweiz 2026
ISG Provider Lens®-undersøgelsen 2026 positionerer glueckkanja i Schweiz som Leader i kvadranten Microsoft AI and Cloud Ecosystem, inden for områderne ...
Outbreak. Hvad OpenAI/Hugging-Face-hændelsen afslører, og hvad den ikke gør
En AI-agent bryder ud af sit testmiljø, finder en zero-day og hacker en anden virksomhed. Det lyder som et filmmanuskript, ...
Leader og Rising Star. glueckkanja i ISG's Cybersecurity-undersøgelse 2026
ISG Provider Lens®-undersøgelsen Cybersecurity 2026 udnævner glueckkanja til Leader i kvadranten Next-Gen SOC/MDR Services (Midmarket). I det samlede marked for ...
The Holy Trinity: Hvad AI virkelig skal have for at kunne arbejde
En produktionsvirksomhed vil vide, hvilke af dens 14.000 SKU'er der faktisk er profitable. Svaret ligger i tre systemer, der aldrig ...
Kontrakten er skrevet under: Sådan forløber din onboarding hos os
Kontrakten er skrevet under, det første store skridt er taget. Men hvad sker der nu? Vi tager dig med bag ...
Microsoft Frontier Partner: vi er blandt de få
Microsoft AI Cloud Partner Program har for nylig fået en ny topudmærkelse, Frontier Partner Badge. Microsoft tildeler den udelukkende til ...
160 kilometer for en god sag
Elleve kolleger, 16 omgange, 160 kilometer, et tordenvejr og en podieplacering: glueckkanja var med til Frankfurter Runden 2026 og donerede ...