

Global Secure Access Unlocked
Dette blogindlæg viser, hvordan Microsoft Global Secure Access styrker sikkerheden og kontrollen i vores Managed Red Tenant. Med Entra Internet Access og Private Access kan organisationer sikre adminsessioner, håndhæve Zero Trust og forenkle adgangen til cloud- og on-prem-ressourcer. Use cases fra praksis og indblik i arkitekturen viser, hvordan M365-miljøer beskyttes effektivt.

Hvad er en Managed Red Tenant?
Managed Red Tenant kombinerer vores omfattende erfaring med managed services med gennemprøvede blueprints inden for workplace, Azure og security.
Resultatet: et isoleret, fuldt cloudbaseret as-code managed miljø, der effektivt beskytter administrative brugere og endpoints, også i målmiljøer med flere Microsoft Entra-tenants og Active Directory-domæner.
Vores løsning bygger på native, cloudbaserede identity- og security-funktioner fra Microsoft og følger Zero Trust-principperne konsekvent.
Global Secure Access som Security Service Edge
Vi har integreret de nyeste nyheder fra Global Secure Access i flere komponenter i Managed Red Tenant for at hæve sikkerheden ved adgang til Virtual Access Workstations (VAW'er) og for at beskytte og begrænse udgående privilegeret adgang.
Microsoft Entra Internet Access
fungerer som en identitetscentreret Secure Web Gateway (SWG) og er implementeret for at blokere offentlig internetadgang og begrænse konnektiviteten til privilegerede grænseflader og udelukkende de godkendte tenant-miljøer hos virksomheden. Yderligere funktioner som Universal Conditional Access Evaluation (CAE) gør det muligt at blokere adgang tilnærmelsesvis i realtid.
Microsoft Entra Private Access
fungerer som en identitetscentreret Zero Trust Network Access-løsning (ZTNA) og er kernen i vores tilgang til sikker og privat adgang til VAW'er. Integrationen i vores løsning lægger et ekstra lag af beskyttelse omkring privilegerede sessioner på AVD-baserede endpoints, fordi Conditional Access håndhæves på den klient, der tilgår, allerede før forbindelsen til VAW'en etableres. At sikre adgangen og anvende Zero Trust-princippet til at administrere private eller on-premises-ressourcer er endnu et use case, hvor vi drager nytte af Private Access.
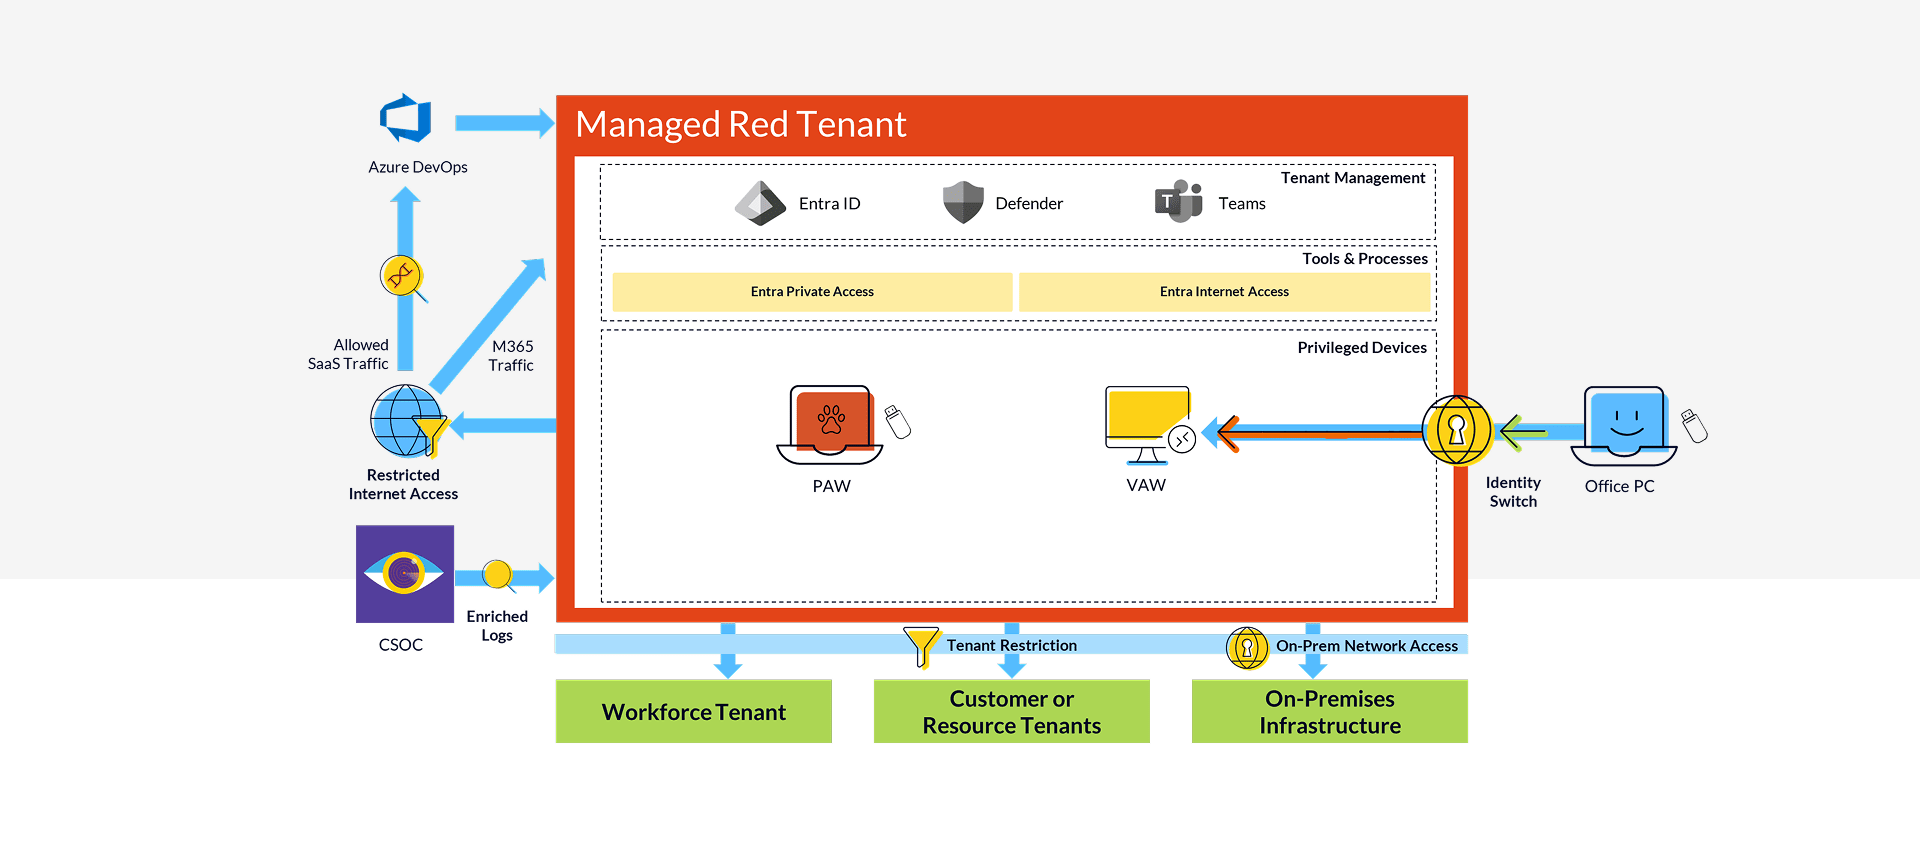
Use cases for Global Secure Access i Managed Red Tenant
Global Secure Access er en af kernekomponenterne i designet af vores Managed Red Tenant, og vi løfter både sikkerhed og brugervenlighed til et nyt niveau med den. Merværdien træder tydeligst frem, når man ser på de enkelte use cases, som vi gennemgår i dette blogindlæg.
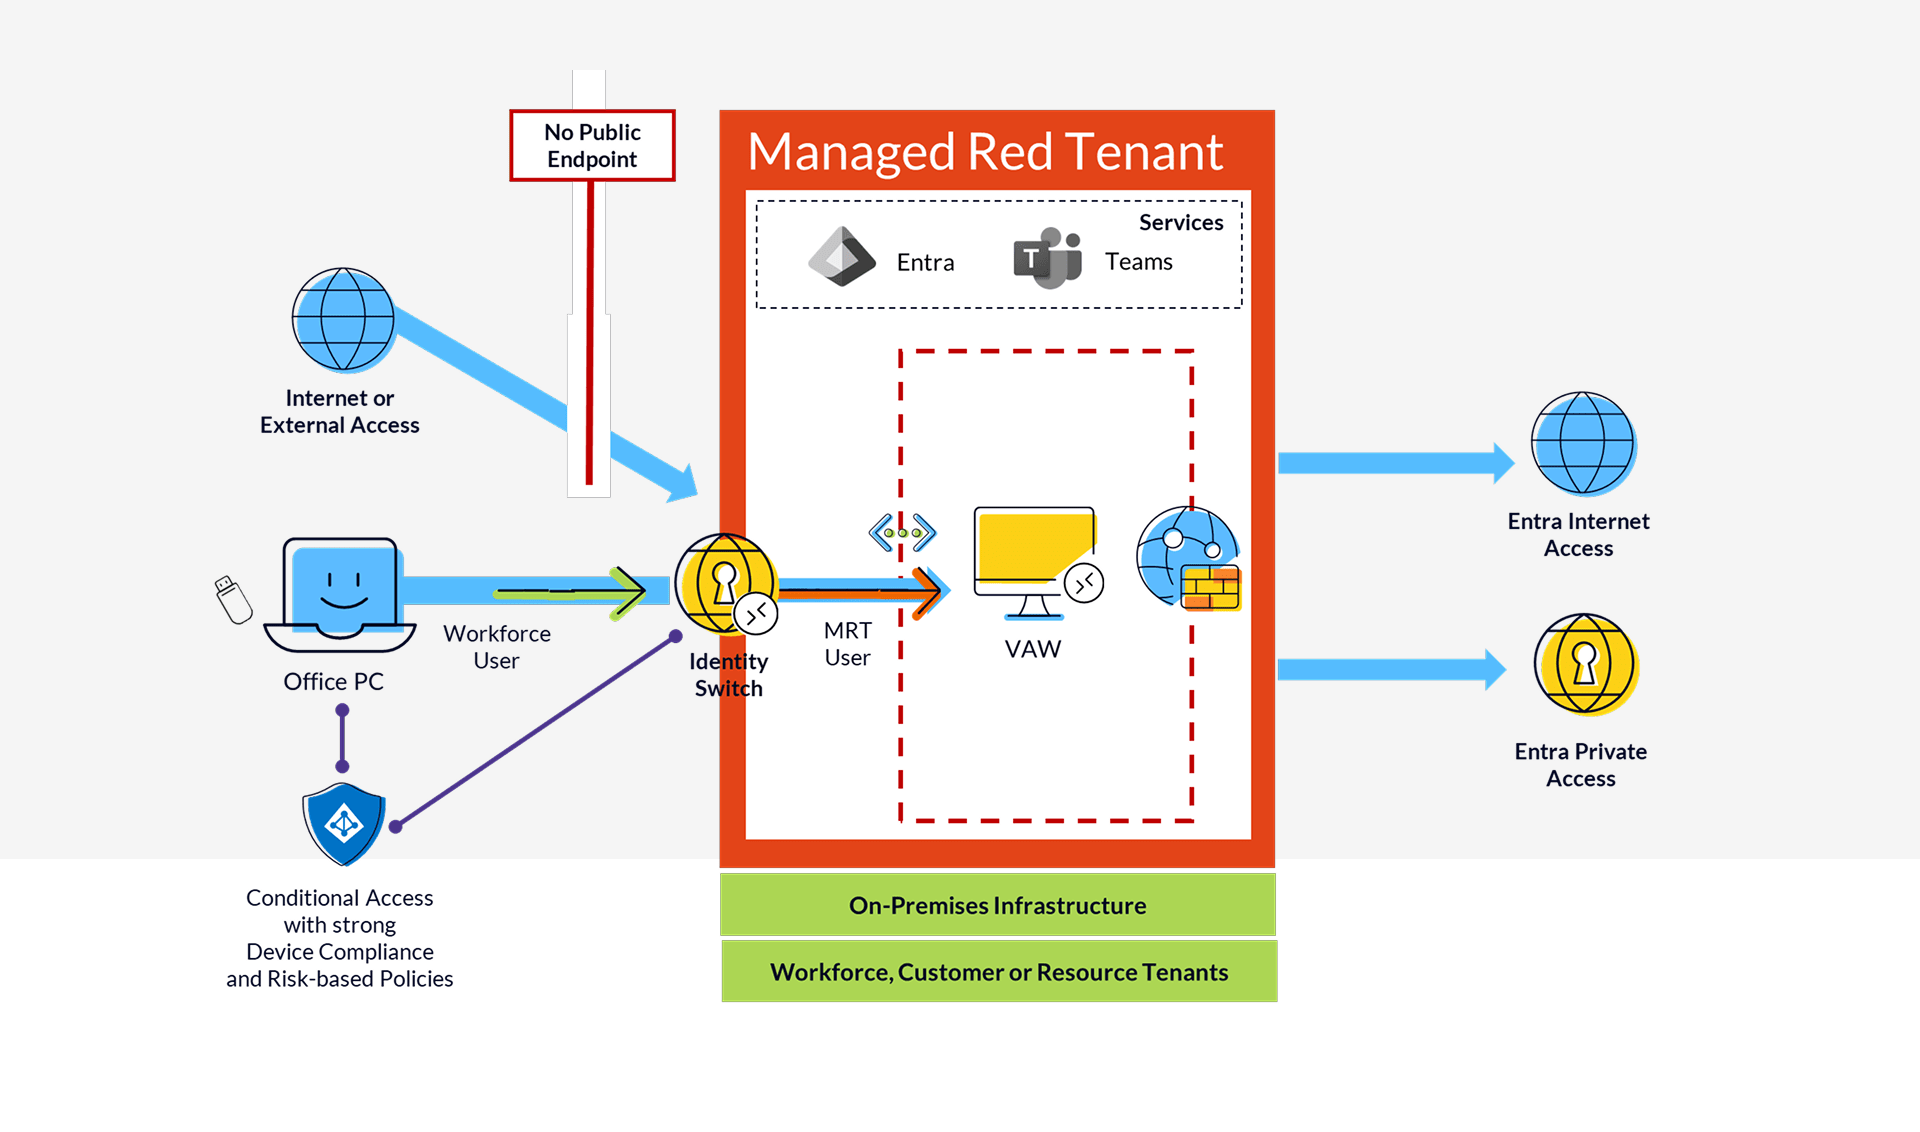
Adgang til Virtual Access Workstations
Nogle organisationer vælger ikke at udstyre alle administratorer med fysiske Privileged Admin Workstations (PAW'er). Til disse administratorer med færre privilegier tilbyder vi det, vi kalder Virtual Access Workstations (VAW'er).
Det mest kritiske her er sikker adgang til VAW'erne, og vi anser det for afgørende at etablere et højt sikkerhedsniveau, hvor Entra Private Access spiller en central rolle.
Administratorer forbinder til VAW'erne fra deres enterprise-enheder og logger ind med deres konto fra Managed Red Tenant. På grund af dette identitetsskift kommer den tilgående bruger fra en anden tenant end den oprindelige enhed og kan derfor ikke fremvise en device compliance-status.
Derfor bruger vi Global Secure Access til præautentificering med den oprindelige bruger fra enheden. Da vores VAW'er ikke eksponerer offentlige endpoints og kun er tilgængelige via Entra Private Access, kan vi sikre netværksadgangen i meget høj grad. Conditional Access i workforce-miljøet håndhæver stærk bruger- og enhedsautentificering, herunder device compliance og risikobaserede kontroller.
Sikker webfiltrering
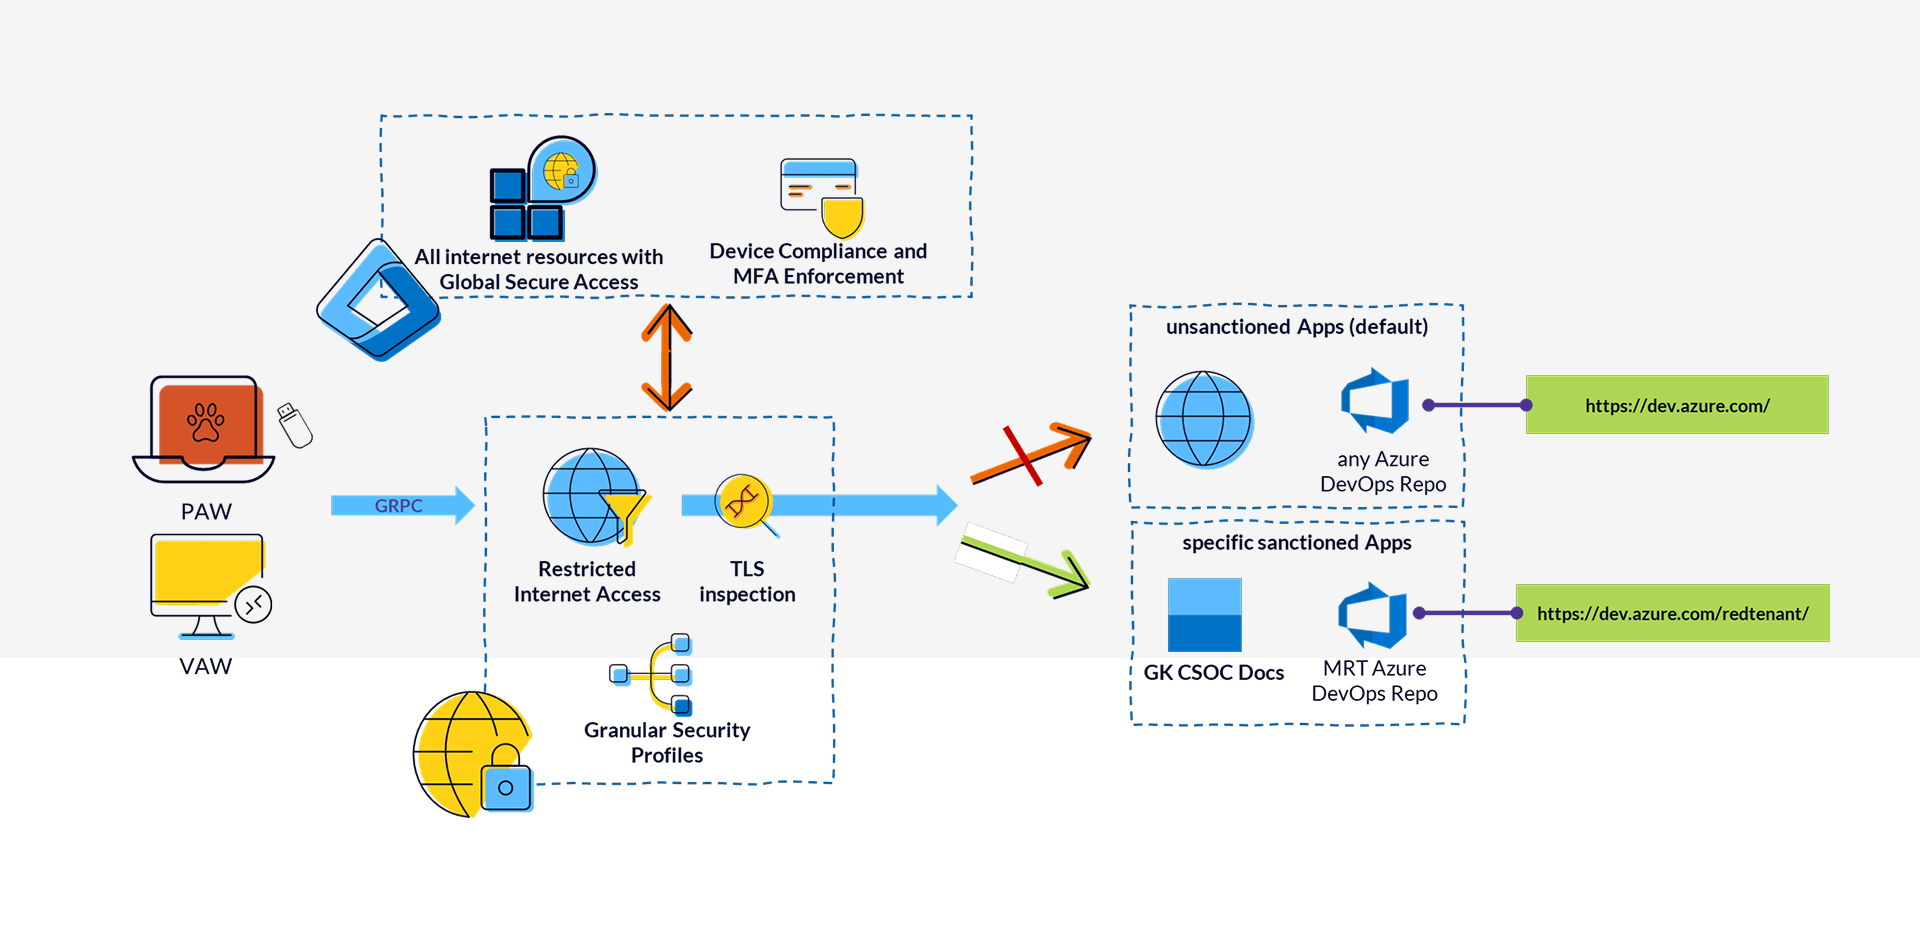
Et centralt kendetegn ved administrative enheder er deres stramt begrænsede adgang til applikationer, som skal reducere angrebsfladen mest muligt. Hvor lokale løsninger som proxy.pac-filer eller delte centrale proxyer (ikke T0-eksklusive) tidligere var almindelige, har vi valgt Entra Internet Access til enheder i Managed Red Tenant.
- Internetadgang er kun tilladt fra compliant enheder og efter stærk brugerautentificering
- Adgangen er begrænset til eksplicit godkendte URL'er, og da HTTPS-trafik (hvor det er muligt) dekrypteres og inspiceres, er det også realistisk at begrænse adgangen til bestemte stier, for eksempel inden for Azure DevOps eller GitHub
Tenant Restrictions for SaaS-tjenester og administrative grænseflader
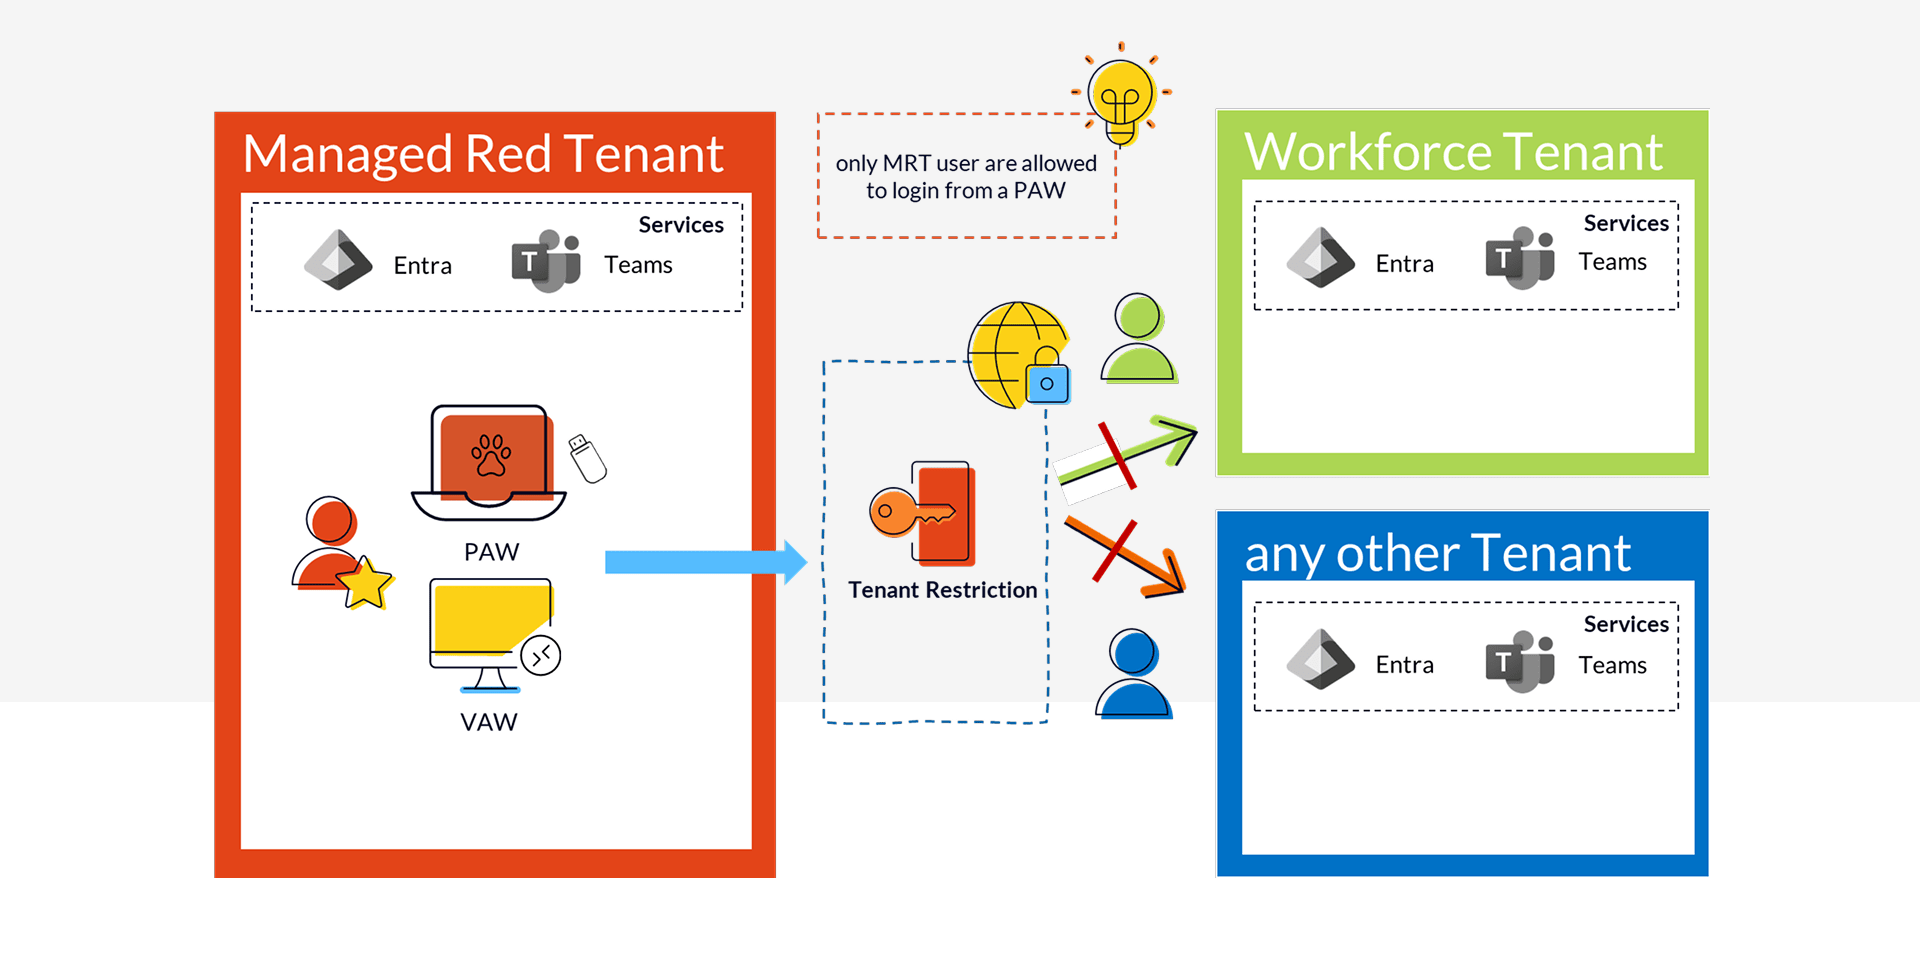
I SaaS-tjenester og administrative grænseflader er URL'erne typisk identiske på tværs af alle tenants, og det gør dem svære at kontrollere med de webfiltreringsmetoder, der er beskrevet ovenfor.
For at sikre, at kun konti fra Managed Red Tenant kan logge ind på Microsofts godkendte portaler fra en administrativ enhed, bruger vi Tenant Restriction-funktionen i Global Secure Access.
Via Entra Internet Access får Entra ID besked om, hvilke tenants der er tilladt ved login. Det garanterer, at alle politikker fra Managed Red Tenant håndhæves, og at administrativ adgang udelukkende sker via B2B collaboration.
On-premises-adgang
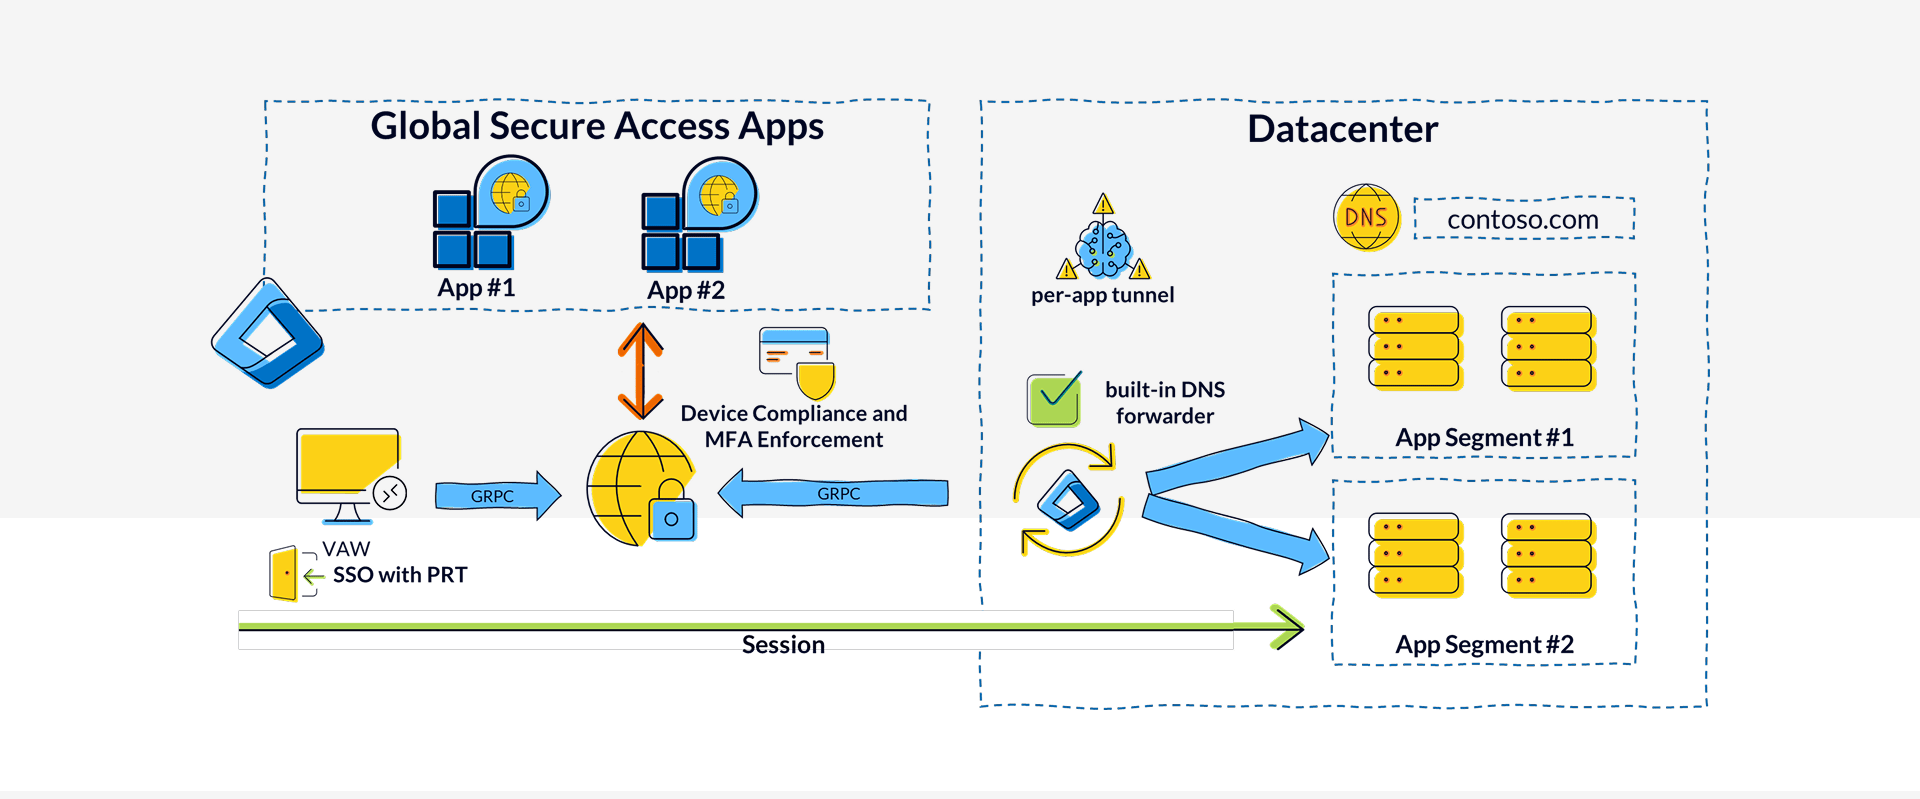
En Managed Red Tenant kan naturligvis også bruges til at administrere on-premises- og IaaS-miljøer, og det kræver sikker adgang til datacentrene. Entra Private Access giver os Zero Trust Network Access, der kombinerer høje sikkerhedsstandarder med en fleksibel arkitektur og god performance.
Adgang til datacentre og IaaS-miljøer afhænger af robust bruger- og enhedsautentificering, herunder device compliance og risikobaserede kontroller.
Når de enkelte mål håndteres som app segments, bliver adgangskontrollen granulær, og den automatiseres med funktioner fra Entra Governance. Dermed udvides funktioner, der allerede bruges bredt i Managed Red Tenant, herunder Just-In-Time-administration og godkendelsesworkflows, til også at omfatte netværkslaget.
Tilbagekaldelse af adgang tilnærmelsesvis i realtid
Zero Trust betyder også, at man er forberedt på at inddæmme trusler hurtigt og effektivt, også inden for den mest sikre arkitektur, og på at isolere kompromitterede komponenter.
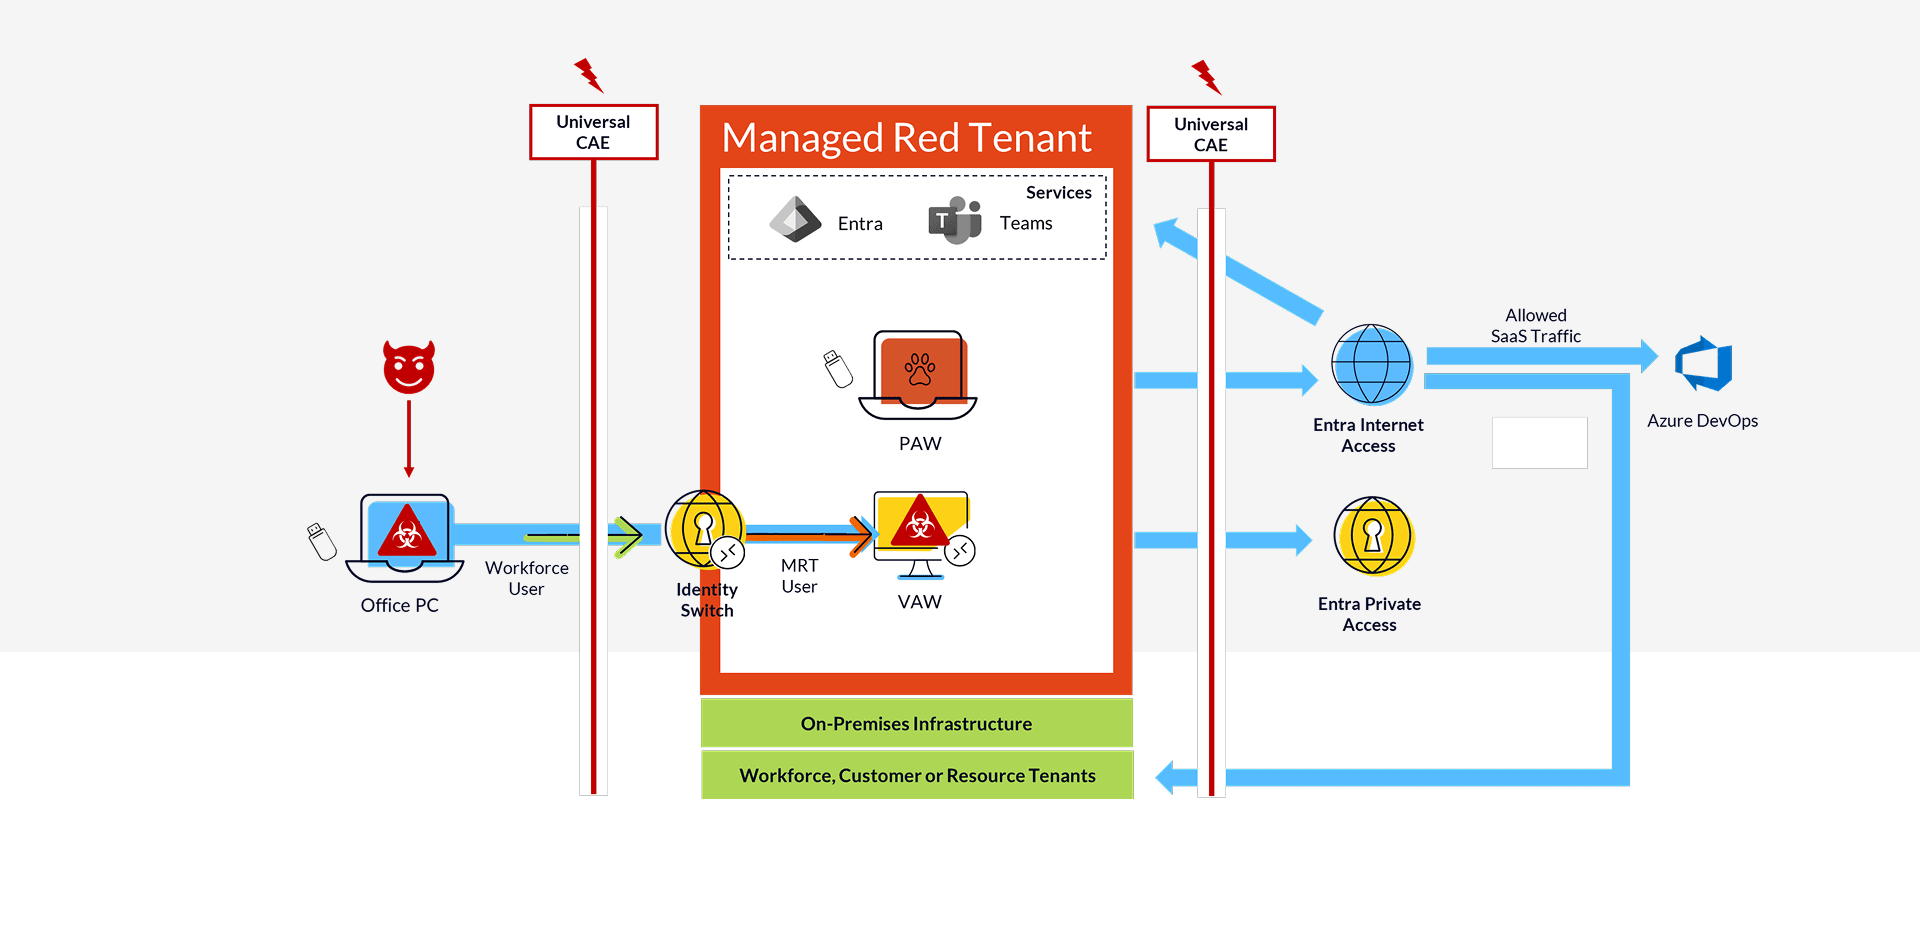
I et Managed Red Tenant-miljø er vi ikke kun forberedt på kompromittering af brugere og enheder i selve tenanten, men også på det mest sandsynlige scenarie, hvor et angreb starter på en administrators kontor-pc og derfra spreder sig til den virtuelle adminarbejdsstation.
Takket være funktionen Universal Continuous Access Evaluation (CAE) i Global Secure Access udløses følgende handlinger automatisk:
- Adgangen til den virtuelle adminarbejdsstation via Entra Private Access afbrydes, hvis for eksempel kontoens user risk level i workforce-tenanten sættes til High
- Adgangen til admingrænseflader og datacentermiljøet tilbagekaldes, hvis for eksempel kontoens sessioner i Managed Red Tenant afsluttes
Derudover kan fuld isolation af alle enheder og konti i Managed Red Tenant til enhver tid igangsættes af den integrerede CSOC-service.
Berigede sign-ins og token-indsigt
Ud over de mange funktioner til adgangskontrol gør Global Secure Access en markant forskel, når det gælder logning. Vi får væsentligt mere telemetri fra netværkslaget og kan korrelere den med eksisterende sign-in- og audit-logs.
Det gør vores CSOC i stand til at afgøre, hvilke handlinger der stadig blev udført, efter at inddæmningen var udløst, for eksempel i de tilfælde hvor ikke alle tokens understøttede Continuous Access Evaluation (CAE).
Konklusion
Dette blogindlæg udkommer sammen med et webcast, hvor vi gennemgår Managed Red Tenant, Global Secure Access, integrationsprocessen og de relevante use cases, understøttet af live-demoer.
Har blogindlægget vakt din interesse, kan vi klart anbefale dig at se webcastet. Og du er selvfølgelig altid velkommen til at kontakte os direkte.

Global Secure Access Unlocked: implementering i praksis i Managed Red Tenant
I Managed Red Tenant håndhæver vi en streng adskillelse af privilegeret adgang. Live-demoer viser, hvordan vi sikrer administrative arbejdsgange med Global Secure Access.
I vores engelsksprogede session lærer du:
- Hvordan PAW'er og VAW'er med identitetsskift skaber sikre adminarbejdsstationer
- Hvordan Tenant Restrictions og Cross-Tenant Access Policies kun tillader autoriseret adgang
- Hvordan Per-App Tunnels og Continuous Access Evaluation afløser traditionelle VPN'er
- Hvordan Just-in-Time-administration fungerer i praksis med Microsoft PIM
Lignende indlæg

Enden på MFA-SMS
Hvorfor virksomheder nu bør skifte til phishing-resistente og så vidt muligt passwordløse loginmetoder.

ClickFix. Når brugeren er exploiten, og hvordan I stopper det
ClickFix gør brugere til deres egen angriber: et falsk CAPTCHA, en copy-paste, og skadekoden kører i hukommelsen, uden at noget ...

Admin og hverdag på samme computer? Game Over.
Hvorfor én tenant ikke rækker for CIO'er, og hvorfor den anden sjældent bliver tænkt med. Managed Red Tenant adskiller arkitektonisk ...

Fire gange Leader. glueckkanja i ISG-undersøgelsen Tyskland 2026
ISG Provider Lens®-undersøgelsen 2026 positionerer glueckkanja i Tyskland som Leader i fire kvadranter: Microsoft Productivity and Business Process Services og ...

Fra Rising Star til Leader. glueckkanja i ISG-undersøgelsen Schweiz 2026
ISG Provider Lens®-undersøgelsen 2026 positionerer glueckkanja i Schweiz som Leader i kvadranten Microsoft AI and Cloud Ecosystem, inden for områderne ...

Outbreak. Hvad OpenAI/Hugging-Face-hændelsen afslører, og hvad den ikke gør
En AI-agent bryder ud af sit testmiljø, finder en zero-day og hacker en anden virksomhed. Det lyder som et filmmanuskript, ...

Leader og Rising Star. glueckkanja i ISG's Cybersecurity-undersøgelse 2026
ISG Provider Lens®-undersøgelsen Cybersecurity 2026 udnævner glueckkanja til Leader i kvadranten Next-Gen SOC/MDR Services (Midmarket). I det samlede marked for ...

The Holy Trinity: Hvad AI virkelig skal have for at kunne arbejde
En produktionsvirksomhed vil vide, hvilke af dens 14.000 SKU'er der faktisk er profitable. Svaret ligger i tre systemer, der aldrig ...

Kontrakten er skrevet under: Sådan forløber din onboarding hos os
Kontrakten er skrevet under, det første store skridt er taget. Men hvad sker der nu? Vi tager dig med bag ...

Microsoft Frontier Partner: vi er blandt de få
Microsoft AI Cloud Partner Program har for nylig fået en ny topudmærkelse, Frontier Partner Badge. Microsoft tildeler den udelukkende til ...

160 kilometer for en god sag
Elleve kolleger, 16 omgange, 160 kilometer, et tordenvejr og en podieplacering: glueckkanja var med til Frankfurter Runden 2026 og donerede ...

Anatomien af en ukendt AMOS Stealer: fra alert til immunitet på timer
En hidtil udokumenteret AMOS Stealer-variant kompromitterede et macOS-endpoint. Ingen kendte hashes, ingen C2-data i offentlige databaser. Vores SOC skilte seks ...

Derfor bør Edge være jeres eneste corporate browser
Ingen virksomhed har for alvor valgt Chrome; den var der bare, med sin egen sync-logik, sin egen kontohåndtering og sin ...

Én admin-konto var alt, hvad der skulle til.
Den 11. marts 2026 slettede Handala enheder i 79 lande, og alt, hvad der skulle til, var en kompromitteret Intune-admin-konto. ...

Seks agenter. Fire uger. Rigtig drift.
Seks virksomheder, fire ugers byggefase, seks fungerende AI Agents. Det var den første glueckkanja AI Agent Hackathon. Kiekert, Dr. Oetker, ...