Copilot leser det du har lov til å lese. Ikke alltid en god plan.
Hva Copilot og Agents finner i tenanten din, står ikke i Microsoft-dokumentasjonen. Det står i tilgangsrettighetene dine. Vi sørger for at begge deler stemmer.

Før Copilot hadde oversharing ingen merkbare konsekvenser, fordi ingen hadde tid til å gå gjennom alle dokumentene i et gjennomsnittlig selskap. Copilot har den tiden. Den bruker sekunder, og den leter ikke etter problemer, den finner dem simpelthen, fordi den henter det den enkelte brukeren har lov til å lese via Microsoft Graph, og i de fleste tenants har en gjennomsnittlig medarbeider statistisk sett tilgang til rundt 130 000 filer som aldri var ment for vedkommende. Den vanligste første effekten etter en Copilot-utrulling er derfor ikke økt produktivitet, men ufrivillig innsyn.
Dette er ikke et argument mot Copilot. Det er et argument for rekkefølgen. Tilgangsrettigheter, sensitivity labels, DLP-policies, konfigurasjonen av Copilot Control System og spørsmålet om hvilke admin-sentre som er relevante før første utrulling: disse hjemmeleksene fantes før Copilot akkurat som etter, men anledningen til å ta tak i dem systematisk har aldri vært like håndgripelig som nå. Copilot er i denne forstand ikke et problem, den er en anledning til å sette opp tenanten slik den alltid burde ha vært.

Hva Copilot er, hva en Agent er og hvorfor forskjellen betyr noe
Skillet Microsoft trekker mellom Copilot og Agents er teknisk presist, men ofte uskarpt i kommunikasjonen, noe som gjør at bedrifter enten forventer for mye eller starter i feil ende. Den enkleste linjen går gjennom spørsmålet om autonomi.
M365 Copilot og Copilot Chat er interaktive assistenter som svarer på spørsmål, sammenfatter innhold og skisserer tekster, alltid basert på det brukeren har lov til å lese via Microsoft Graph. De handler ikke, de bistår. Declarative Agents, altså SharePoint-agents eller agents fra Agent Builder, utvider denne tilnærmingen med et avgrenset, forhåndsdefinert kunnskapsområde, men tar ingen selvstendige beslutninger og utfører ingen systemhandlinger.
Virkelig autonome blir Agents først som Custom Engine Agents, bygget i Copilot Studio, Power Platform eller Azure AI Foundry: disse kan utløses hendelsesstyrt, kommunisere med eksterne tjenester og utføre handlinger uten at et menneske må bekrefte hvert skritt. Uten å kjenne denne forskjellen bygger du enten Agents for oppgaver som en enkel Copilot-prompt løser like godt, eller forventer en autonomi fra en Declarative Agent som ikke er lagt inn i arkitekturen.

Copilot og Agents forutsetter en plattform som er innrettet for dem
Copilot henter data via Microsoft Graph som brukeren har lov til å lese, og agents opererer innenfor systemgrensene som den aktuelle plattformen definerer. Hvis disse grensene ikke er satt eksplisitt, fordi tenanten har vokst historisk og aldri ble utformet for AI-tilgang, kjører Copilot og agents teknisk sett, men i et miljø som verken er optimalisert for ytelse eller governance.
Vår Cloud Workplace Foundation legger M365-grunnlaget som Copilot trenger: tilgangsstruktur, Sensitivity Labels, DLP, governance-retningslinjer, ikke ettermontert, men integrert fra begynnelsen. For agents som opererer i Azure gjelder det samme: Azure Foundation og Azure Container Foundation sikrer at byggegrunnen stemmer før det bygges. Den som deployer agents i et miljø uten denne basen, deployer på sand.
Våre tilbud

Microsoft 365 Copilot Workshop
Fra kravene til roadmapen: på tre dager forbereder vi bedriften din på å ta i bruk M365 Copilot.
glueckkanja AI Agent Hackathon
Dere tar med en use case, vi følger dere fra arkitektur til deployment. Når det er ferdig, kjører agenten i miljøet deres.
Mer om Copilot og agents

Seks Agents. Fire uker. Ekte drift.
Seks selskaper, fire ukers byggefase, seks fungerende AI Agents. Det var den første glueckkanja AI Agent Hackathon. Kiekert, Dr. Oetker, ...
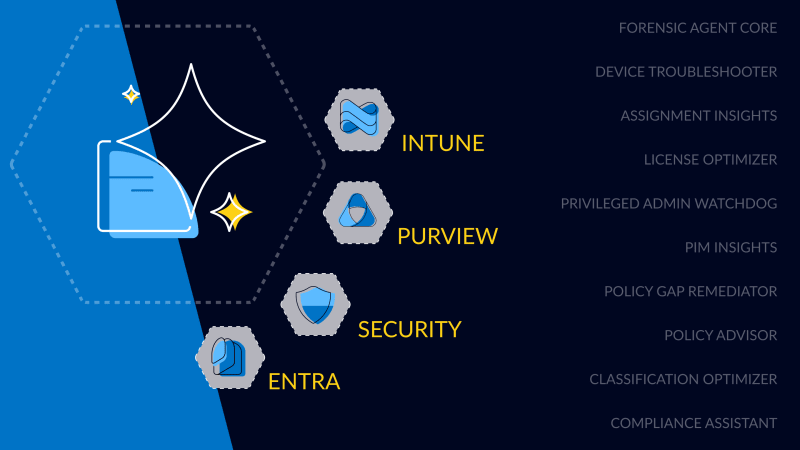
Blant de første i verden: glueckkanja Security Copilot Agents
glueckkanja er blant de første partnerne i Microsoft Security Store Preview og leverer ti Microsoft-native Security Copilot Agents for Security, ...

Global Secure Access Unlocked
Denne bloggen ser på hvordan Microsoft Global Secure Access styrker sikkerhet og kontroll i vår Managed Red Tenant. Med Entra ...
Derfor trenger du en solid infrastruktur for å være agent-ready i 2025
Før Microsoft 365 Copilot Agents kan levere reell verdi, må foundation være på plass: rene data, riktige tillatelser og en ...
Innfør Microsoft 365 Copilot trygt: Dette må du vite
Også i 2025 forblir kunstig intelligens, særlig Microsoft 365 Copilot, et sentralt tema. Mange virksomheter står foran en pilotering eller ...