

Exchange AD Split Permissionsを後悔なく導入する
メールボックスをすべてクラウドへ移行した組織でも、オンプレミスのExchange Serverは依然として広く残っています。しかもExchangeはActive Directory内で非常に強い権限を持ち続けるため、多くの場合、AD全体、ひいては企業ITの大半を掌握できる強力な攻撃経路が存在します。いわゆる「AD Split Permissions」へ切り替えればこの致命的なアクセス許可は取り除かれます。そして私は、これまで導入を阻んできた欠点を解消するソリューションを設計しました。

TLDR:欠点を取り除いたらどうなるか
Exchangeのユーザー、グループ、連絡先などが置かれている場所で、ADとRBACのアクセス許可を再付与する方法を見つけました。この方法なら管理者にもID管理システムにも運用変更は不要です。私の経験では、その運用変更こそが多くの企業で導入を阻んでいた要因でした。それでいて、ラテラルムーブメントとドメイン侵害に対するセキュリティ上の利点はそのまま得られます。
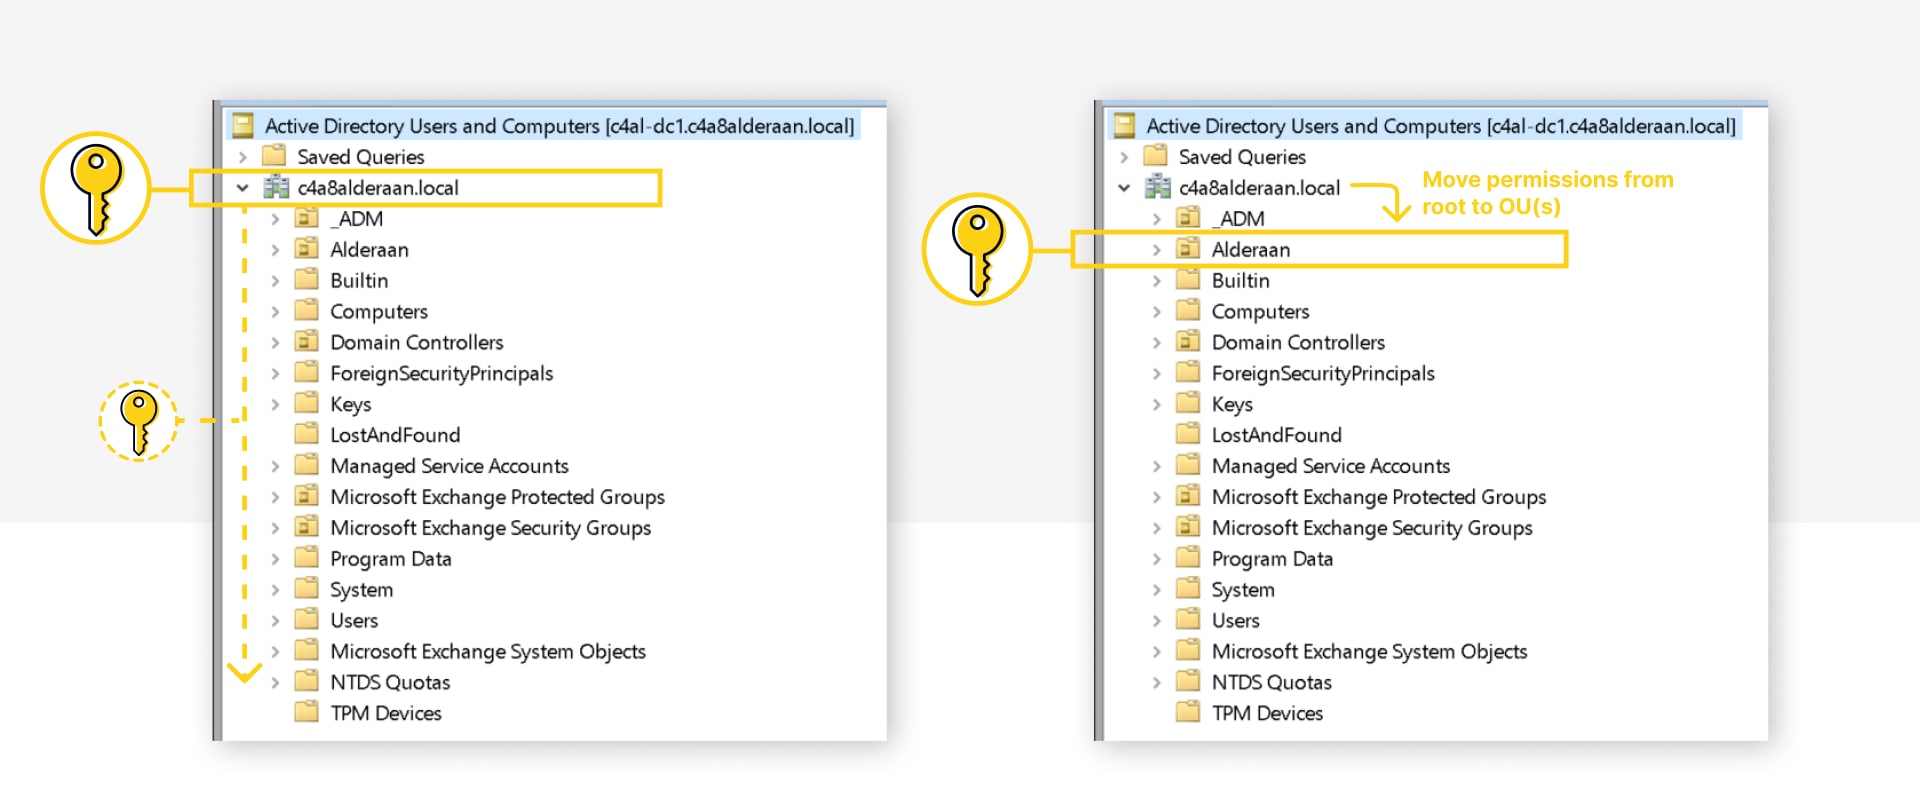
実現は3つのステップです
- AD split permission modelを実装する
- 失われたADのアクセス許可を、関連するOUに限定してExchangeサーバーに付与する
- 使えなくなったPowerShellコマンドレットを再度有効にするため、Exchange RBACを付与する
いずれもMicrosoftのガイダンス、AD ACL、またはExchange RBACの割り当てによって行います。
なぜ今これが重要なのか
Exchange 2010 SP1で導入されて以来、この仕組みはほとんど見過ごされるか無視されてきました。しかし既定の共有アクセス許可モデルは、Active Directoryを乗っ取られる大きなセキュリティリスクです。ここ数年Exchangeがリモートからの攻撃で悪名高いことと合わせると、いま手を打つべき時期です。
問題の出発点は、ドメインのルートに付与され、ドメイン全体へ継承されていく特権にあります。
- ユーザーとグループのアクセス許可の変更(実質的にフルアクセス)
- グループメンバーの変更
- ユーザーのパスワードリセット
- ユーザーとグループの作成・削除
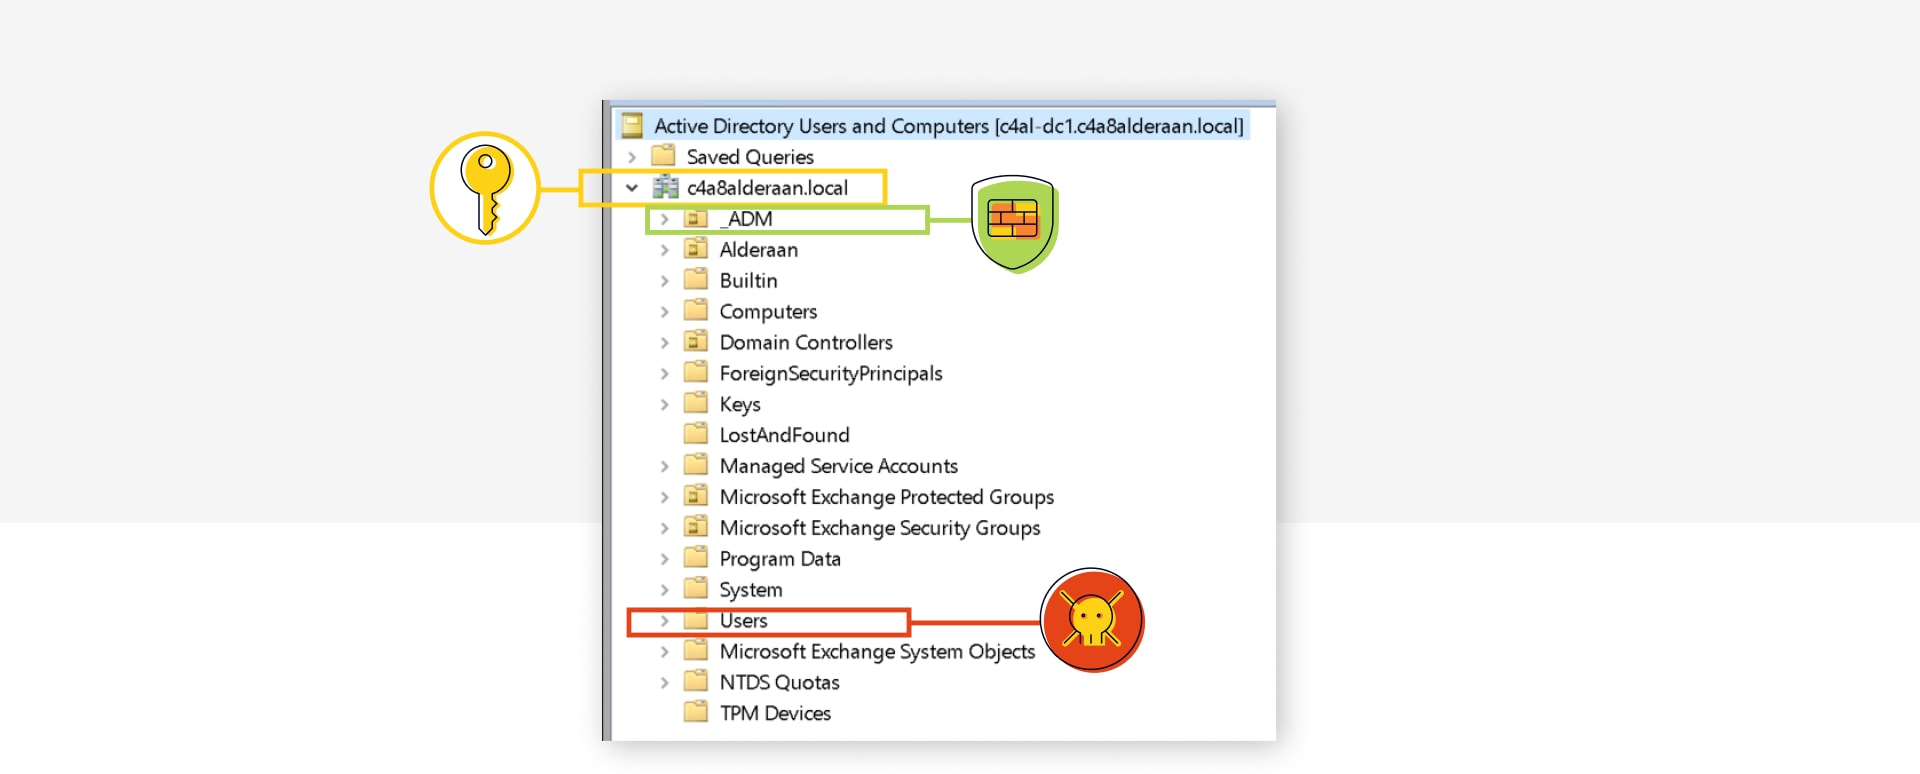
AdminSDHolderプロセス(属性admincount=1)で保護されるのは一部の高特権Tier0ユーザーとグループだけであり、多くの環境には保護されていないユーザーやグループが残ります。それらはドメインやフォレストの侵害につながるか、少なくとも深刻な影響を招く可能性があります。
代表的な例
- PWHashSyncを使用している場合のEntra Connect Syncアカウント
- 既定のグループ
- Allowed RODC Password Replication GroupとEntraConnectアカウントの組み合わせ(実際のWindows RODCが存在する場合)
- さらに多くの経路を示すUntrustworthy Trust Builders: Account Operators Replicating Trust Attack (AORTA) - SpecterOpsも参照してください(Account Operatorsグループも同様の脅威です)
- Protected Usersを空にして保護を外し、攻撃経路を作る手口
- 保護されていないカスタムグループや管理・サービスアカウント
- GPOへの書き込みアクセス許可(ドメインコントローラーに適用されるもの)
- ADバックアップ、バックアップサーバー、PKIテンプレート、ハイパーバイザーなどへのアクセス管理
これら現在および将来の潜在的な経路をすべて後追いで封じ込めるのは非常に困難です。_ADMというカスタムOUであればACLの継承を無効化できますが、既定のオブジェクトの多くは既定のBuiltin OUやUsersコンテナーから移動できず、脆弱なまま残ります。
ルートから強力なアクセス許可を取り除くほうがはるかに良く、それはActive Directory分割アクセス許可モデルを実装することで実現できます。Configure Exchange Server for split permissions | Microsoft Learn
Microsoftも「…Active Directory分割アクセス許可の実装を推奨します」と述べています。Active Directory Hardening Series - Part 7 – Implementing Least Privilege | Microsoft Community Hub
しかし、なぜ誰もやらないのか
分割アクセス許可はExchange 2010 SP1まで利用できず、その頃には誰もが既定の状態を受け入れていました。登場後もセキュリティチームは導入を押し通せなかったように見えます。
さらに、ADで先にユーザーや配布リストを作成し、その後でExchangeから「メール有効化」するなど、管理プロセスとIDMプロセスの変更を強いるものでもありました。
利用できなくなる、または動作しなくなるコマンドレットAdd-DistributionGroupMember, New-DistributionGroup, New-Mailbox, New-MailContact, New-MailUser, New-RemoteMailbox, Remove-DistributionGroup, Remove-DistributionGroupMember, Remove-Mailbox, Remove-MailContact, Remove-MailUser, Remove-RemoteMailbox, Update-DistributionGroupMember, Add-ADPermission, Remove-ADPermission
運用変更の例
- New-Mailbox(ExchangeがADに書き込む)は次のようになります
- New-ADUser(adm.jdoeがADに書き込む)
- Enable-Mailbox
- SendAs権限のためのAdd-ADPermissionは、Active Directoryユーザーとコンピューターのセキュリティタブから行う必要があり、標準の管理者には追加のADアクセス許可が必要になることも多くなります。
後悔しない方法を紹介します
免責事項:以下のリンクと記事を最後まで読んで理解し、まずテスト環境で実施し、ADのバックアップが最新であることと復旧手順が確立されていることを必ず確認してください。
現在の利用状況を監査する
まず、対象のコマンドレットのどれがどのOUで使われているかを確認してください。$CsvPath ="C:\temp\SplitPermissionAdminAuditLog.csv"
$Cmdlets = "Add-ADPermission","Remove-ADPermission","New-DistributionGroup","Remove-DistributionGroup","Add-DistributionGroupMember","Update-DistributionGroupMember","Remove-DistributionGroupMember","New-Mailbox","Remove-Mailbox","New-RemoteMailbox","Remove-RemoteMailbox","New-MailUser","Remove-MailUser","New-MailContact","Remove-MailContact"
Search-AdminAuditLog -ResultSize 99000 -Cmdlets $Cmdlets| select RunDate,Caller,ObjectModified,CmdletName,@{Name='CmdletParameters';Expression={[string]::join(",", ($_.CmdletParameters))}},succeeded,error | Export-Csv -Path $CsvPath -Delimiter ";" -Encoding Unicode -NoTypeInformation
呼び出し元とコマンドレットの簡易分析$CSVs=Import-Csv -Path $CsvPath -Delimiter ";"$CSVs|group Caller$CSVs|group CmdletNameAnalyze the CSV for where AD permissions will be needed. Potentially optimize by moving all Exchange relevant groups into dedicated OUs.
分割アクセス許可モデルを有効にする
Configure Exchange Server for split permissions | Microsoft Learnの「Switch to Active Directory split permissions」の手順に従ってください(RBAC分割アクセス許可ではありません)
実質的には、「Exchange Windows Permissions」グループの危険なアクセス許可が削除され、あわせてExchangeがそのグループのメンバーから外されます。Setup.exe /IAcceptExchangeServerLicenseTerms_DiagnosticDataOFF /PrepareAD /ActiveDirectorySplitPermissions:true
元に戻すには次を使用します: /ActiveDirectorySplitPermissions:false
ADのアクセス許可を付与する
カスタムADグループを作成し、Exchangeサーバーをそのメンバーにします。
先にOUのパスを調整してください。New-ADGroup -Name "AD_Custom Exchange Split permissions replacement" -GroupCategory Security -GroupScope DomainLocal -Path "OU=Rights,OU=Groups,OU=T1,OU=_ADM,$((Get-ADDomain).DistinguishedName)" -Description "replaces the permissions lost by split permissions on relevant OUs"Add-ADGroupMember "AD_Custom Exchange Split permissions replacement" -Members "Exchange Trusted Subsystem"
グループ経由のアクセス許可を有効にするため、Exchangeサーバーを再起動してください
ユースケースごとにADアクセス許可を簡単に委任できるスクリプトを作成しました。
INFO: これらのアクセス許可がないと、ExchangeサーバーはADから
“INSUFF_ACCESS_RIGHTS”というエラーを受け取ります。
glueckkanjaのGitHubからAdd-ExchangeADSplitPermissionOnOU.ps1をダウンロードしてください
付与できるPermissionTypeは次のとおりです。
- CreateUserAndContact
- ユーザーと連絡先に対するCreate/delete、ResetPassword、WriteAllProperties
- Exchangeコマンドレット: New-Mailbox, New-RemoteMailbox, New-MailUser, New-MailContactと対応するRemove-*
- GroupManage
- グループの作成・削除、メンバーの変更
- Exchangeコマンドレット: New-DistributionGroup, Remove-DistributionGroup, Add-DistributionGroupMember, Update-DistributionGroupMember, Remove-DistributionGroupMember
- その他のユースケース: ユーザーが自分の所有するDistributionGroupをhttps://
/EAC経由で管理する
- UserSendAs
- ユーザーのADアクセス許可の変更
- Exchangeコマンドレット: Add-ADPermission
- GroupSendAs
- グループのADアクセス許可の変更
- Exchangeコマンドレット: Add-ADPermission
スクリプトの使い方
Add-ExchangeADSplitPermissionOnOU.ps1 -TargetOU <OU> -PermissionType <GroupManage|UserSendAs|GroupSendAs|CreateUserAndContact> -Trustee "AD_Custom Exchange Split permissions replacement
例Add-ExchangeADSplitPermissionOnOU.ps1 -TargetOU "OU=ExchangeGroups,OU=HQ,OU=Alderaan,$((Get-ADDomain).DistinguishedName)" -PermissionType GroupManage -Trustee "AD_Custom Exchange Split permissions replacement"
Add-ExchangeADSplitPermissionOnOU.ps1 -TargetOU "OU=ExchangeGroups,OU=HQ,OU=Alderaan,$((Get-ADDomain).DistinguishedName)" -PermissionType GroupSendAs -Trustee "AD_Custom Exchange Split permissions replacement"
Add-ExchangeADSplitPermissionOnOU.ps1 -TargetOU "OU=Users,OU=HQ,OU=Alderaan,$((Get-ADDomain).DistinguishedName)" -PermissionType UserSendAs -Trustee "AD_Custom Exchange Split permissions replacement"
Add-ExchangeADSplitPermissionOnOU.ps1 -TargetOU "OU=Users,OU=HQ,OU=Alderaan,$((Get-ADDomain).DistinguishedName)" -PermissionType CreateUserAndContact -Trustee "AD_Custom Exchange Split permissions replacement"
Exchange RBACを付与する
Add-DistributionGroupMemberとRemove-DistributionGroupMemberの各コマンドレットで-BypassSecurityGroupManagerCheckパラメーターを再度有効にしますNew-RoleGroup -Name "SplitPermission Security Group Creation and Membership" -Roles "Security Group Creation and Membership" -Members "Organization Management","Recipient Management" -Description "Brings back -BypassSecurityGroupManagerCheck to Add-DistributionGroupMember, but also needs AD ACL for Exchange Server on target DLs"
INFO:
これを行わないと "-BypassSecurityGroupManagerCheck parameter is not available" または "You don't have sufficient permissions. This operation can only be performed by a manager of the group" というエラーになります。
New-Mailbox、New-RemoteMailbox、New-MailContact、Remove-... の各コマンドレットを必要なパラメーター付きで再度有効にしますNew-RoleGroup -Name "SplitPermission Mail Recipient Creation" -Roles "Mail Recipient Creation" -Members "Organization Management","Recipient Management" -Description "Brings back New-Mailbox, New-RemoteMailbox, New-MailUser, New-MailContact and matching Remove-... cmdlets, but additionally Exchange needs AD ACL for Exchange Server on target OUs"
まとめ
このガイドをきっかけに、Exchange経由のActive Directory侵害を防ぐというこの重要な一歩を踏み出す組織が増えることを願っています。Exchange AD分割アクセス許可モデルと本記事の運用方法をお客様の環境で実装してきましたが、これまで問題に遭遇したことはありません。
現在のオールオアナッシングの方式ではなく、OU単位できめ細かく制御できる仕組みをMicrosoftがネイティブに提供してくれれば、広く採用されるようになるはずです。
ADのTier分離は私が特に大切にしているテーマです。あわせてお願いしたいのは、Exchangeサーバーへドメイン管理者(あるいはTier0の)アカウントでログオンせず、今後はTier1として扱い、できるだけ早くADのTier分離を実装することです。 最初の一歩としては、PingCastleやPurple KnightといったツールでADのセキュリティとコントロールパスを評価することをおすすめします。
関連記事

MFA向けSMSの終わり
企業がいまフィッシング耐性のある、できるだけパスワードレスな認証方式へ移行すべき理由。

ClickFix。ユーザー自身がエクスプロイトになるとき、そしてそれを止める方法
ClickFixはユーザーを自分自身への攻撃者に変えます。偽のCAPTCHA、コピー&ペースト、そして悪意あるコードがメモリ上で走り、ディスクには何も残りません。Microsoft Defenderがこの攻撃をどう検知するのか、検知はどこで限界に達するのか、そしてRunMRUハントと4つの防御レイヤーでその隙間をどう埋めるのかを解説します。

管理業務と日常業務を1台のPCで。Game Overです。
CIOにとってテナントが1つでは足りない理由と、2つ目がめったに検討されない理由。Managed Red Tenantは管理業務をオフィス環境からアーキテクチャとして分離し、Managed Dark Tenantは防御が破られてもなお組織が動き続けられるようにします。それが運用モデル、SOCのシグナル、そしてNISG 2026による証明義務にとって何を意味するのかを解説します。

4度のLeader。ISGドイツ調査2026のglueckkanja
ISG Provider Lens®調査2026は、ドイツにおいてglueckkanjaを4つのクアドラントでLeaderに位置づけました。Microsoft Productivity and Business Process ServicesとAzure Managed Servicesの、それぞれLarge MarketとMid Marketです。調査の名称はMicrosoft AI and Cloud Ecosystemに変わり、評価の尺度も移りました。AIとエージェントのワークロードを制御可能なかたちで運用できるかが問われています。

Rising StarからLeaderへ。ISGスイス調査2026のglueckkanja
ISG Provider Lens®調査2026は、スイスにおいてglueckkanjaをMicrosoft AI and Cloud Ecosystemクアドラントの、Azure Managed Services領域とMicrosoft Productivity and Business Process Services領域でLeaderに位置づけました。ベルンでの市場参入から2年、Rising Star選出から1年でのことです。

Outbreak。OpenAI/Hugging Faceの事案が示すこと、示さないこと
AIエージェントがテスト環境から脱出し、ゼロデイを見つけ、別の企業をハッキングする。映画の脚本のようですが、2026年7月に実際に起きました。冷静に位置づける時期です。少しの心理学、2人のセキュリティ専門家、そしてそれが自社の防御にとって何を意味するのかという問いとともに。

LeaderそしてRising Star。ISGサイバーセキュリティ調査2026のglueckkanja
ISG Provider Lens®調査 Cybersecurity 2026は、glueckkanjaをNext-Gen SOC/MDR Services(Midmarket)クアドラントのLeaderに選出しました。Next-Gen SOC/MDR Servicesの全体市場では、当社はRising Starです。ISGは当社の平均を上回る成長、Microsoftセキュリティに関する深い専門性、そしてドイツ国内から提供する24時間365日のSOCを評価しています。

The Holy Trinity:AIが実際に働くために本当に必要なもの
ある製造業の企業が、14,000あるSKUのうちどれが実際に利益を生んでいるのかを知りたいと考えました。答えは3つのシステムの中にありますが、それらは一度もデータを1件たりともやり取りしたことがありません。少し前までは、その答えを得るのに3つの部門、2週間、そして相当な善意が必要でした。2026年初頭からは、AIがこの問いに数分で答えられます。データを走査し、関連を結び、推奨を出す。ただし、アクセスできることが前提です。

契約書にサインしたあと:当社のオンボーディングはこう進みます
契約書にサインが済み、大きな一歩は終わりました。では、ここからどうなるのでしょうか。PreBoardingからチームでの最初の1週間まで、当社のオンボーディングの舞台裏をご案内します。

Microsoft Frontier Partner:当社もその一員です
最近、Microsoft AI Cloud Partner Programに新たな最高位の称号としてFrontier Partner Badgeが設けられました。Microsoftがこれを授与するのは、ワークプレイスからクラウドプラットフォーム、セキュリティ、そしてAIアプリケーションそのものに至るまで、Microsoftスタック全体でAIプロジェクトを確実に届けられると実績で示した、世界でもごく限られたパートナーだけです。DACH圏でこのグループに属するのは数社にすぎず、当社はそのうちの1社です。

チャリティのために160キロ
同僚11人、16周、160キロ、雷雨、そして表彰台。glueckkanjaはFrankfurter Runden 2026に参加し、走った1周ごとにVAIR e.V.へ寄付しました。同団体はオフェンバッハでインクルーシブなスポーツ・カルチャーパークを建設しています。

未知のAMOSスティーラーの解剖:アラートから免疫獲得まで数時間
これまで文書化されていなかったAMOSスティーラーの亜種が、macOSエンドポイントを侵害しました。既知のハッシュはなく、公開データベースにC2データもありません。当社のSOCは6層の難読化を解体し、すべての指標を抽出したうえで、業界がこの検体を目にするよりも前に、数時間以内ですべてのSOCのお客様へ保護を配布しました。

Edgeを唯一の社内標準ブラウザーにすべき理由
Chromeを本気で選んだ企業はほとんどありません。独自の同期ロジック、独自のアカウント管理、独自のポリシー画面を抱えたまま、ただそこにあっただけです。一方でMicrosoft Edgeは、すでに動いているインフラ、つまりEntra ID、Intune、Defenderに直接組み込まれます。本記事では、移行がどのようなものか、IntuneのポリシーでどのようにChromeをランディングページへリダイレクトするか、そして2つのブラウザーを並行運用するのをやめると何が不要になるかを紹介します。

必要だったのは管理者アカウント1つだけでした
2026年3月11日、Handalaは79か国の端末を消去しました。そのために必要だったのは、侵害されたIntuneの管理者アカウント1つだけです。マルウェアもエクスプロイトもなく、正規の管理ツールが所有者自身に向けられました。何が起きたのか、なぜそれが通用したのか、そして塞ぐべき2つのアーキテクチャ上の穴について説明します。

6つのAgent。4週間。実際の運用へ。
6社、4週間のビルドフェーズ、6つの動作するAI Agent。これが第1回glueckkanja AI Agent Hackathonの成果です。Kiekert、Dr. Oetker、Eckes-Granini、igefa、lila logistikがCopilot StudioでAgentを構築し、それらは現在すでに本番で稼働しています。そこで何が生まれ、この形式がどのように機能するのかを紹介します。