Copilot legge quello che puoi leggere tu. Non sempre è una buona idea.
Ciò che Copilot e gli Agents trovano nel tuo tenant non sta nella documentazione Microsoft. Sta nei tuoi permessi. Ci assicuriamo che entrambi siano a posto.

Prima di Copilot, l'oversharing non aveva conseguenze percepibili, perché nessuno aveva il tempo di setacciare tutti i documenti di un'azienda media. Copilot quel tempo lo ha. Gli bastano pochi secondi, e non cerca problemi, li trova e basta, perché accede a ciò che il singolo utente può leggere tramite Microsoft Graph, e nella maggior parte dei tenant un dipendente medio può statisticamente leggere circa 130.000 file mai pensati per lui. Il primo effetto più frequente dopo un rollout di Copilot non è quindi un aumento della produttività, ma una trasparenza indesiderata.
Non è un argomento contro Copilot. È un argomento a favore della sequenza corretta. Permessi, Sensitivity Labels, DLP policies, la configurazione del Copilot Control System e la domanda su quali admin center siano rilevanti prima del primo rollout: questi compiti esistevano prima di Copilot come dopo, solo che l'occasione per affrontarli in modo sistematico non è mai stata così concreta come ora. In questo senso Copilot non è un problema, è l'occasione per impostare il tenant come avrebbe dovuto essere da sempre.

Cos'è Copilot, cos'è un agent e perché la differenza conta
La distinzione che Microsoft traccia tra Copilot e Agents è tecnicamente precisa, ma nella comunicazione spesso sfumata, e questo porta le aziende ad aspettarsi troppo o a partire dal lato sbagliato. La linea più semplice passa per la questione dell'autonomia.
M365 Copilot e Copilot Chat sono assistenti interattivi che rispondono a domande, riassumono contenuti e redigono testi, sempre sulla base di ciò che l'utente può leggere tramite Microsoft Graph. Non agiscono, supportano. I Declarative Agents, cioè SharePoint Agents o Agents costruiti con l'Agent Builder, estendono questo approccio a un'area di conoscenza ristretta e predefinita, ma non prendono decisioni autonome e non eseguono azioni di sistema.
Diventano davvero autonomi solo come Custom Engine Agents, costruiti in Copilot Studio, Power Platform o Azure AI Foundry: possono essere attivati da eventi, comunicare con servizi esterni ed eseguire azioni senza che un essere umano debba confermare ogni passo. Chi non conosce questa differenza costruisce Agents per compiti che un semplice prompt di Copilot svolgerebbe altrettanto bene, oppure si aspetta da un Declarative Agent un'autonomia che a livello architetturale non è prevista.

Copilot e Agents presuppongono una piattaforma pensata per questo
Copilot accede tramite Microsoft Graph ai dati che l'utente può leggere, e gli agent operano entro i confini di sistema definiti dalla piattaforma. Se questi confini non sono stati impostati esplicitamente, perché il tenant è cresciuto storicamente e non è mai stato progettato per l'accesso AI, Copilot e gli agent funzionano tecnicamente, ma in un ambiente non ottimizzato né per la performance né per la governance.
La nostra Cloud Workplace Foundation pone la base M365 di cui Copilot ha bisogno: struttura delle autorizzazioni, Sensitivity Labels, DLP, policy di governance, non aggiunte a posteriori ma integrate fin dall'inizio. Per gli agent che operano in Azure vale lo stesso: la Azure Foundation e la Azure Container Foundation assicurano che il terreno sia solido prima di costruire. Chi effettua il deploy di agent in un ambiente privo di questa base, sta costruendo sulla sabbia.
La nostra offerta

Microsoft 365 Copilot Workshop
Dai requisiti alla roadmap: in tre giorni prepariamo la tua azienda all'uso di M365 Copilot.
glueckkanja AI Agent Hackathon
Tu porti un use case, noi ti accompagniamo dall'architettura fino al deployment. Alla fine, l'agent gira nel tuo ambiente.
Altro su Copilot e agent

Sei Agent. Quattro settimane. Operatività reale.
Sei aziende, quattro settimane di build phase, sei AI Agent funzionanti: questo è stato il primo glueckkanja AI Agent Hackathon. ...
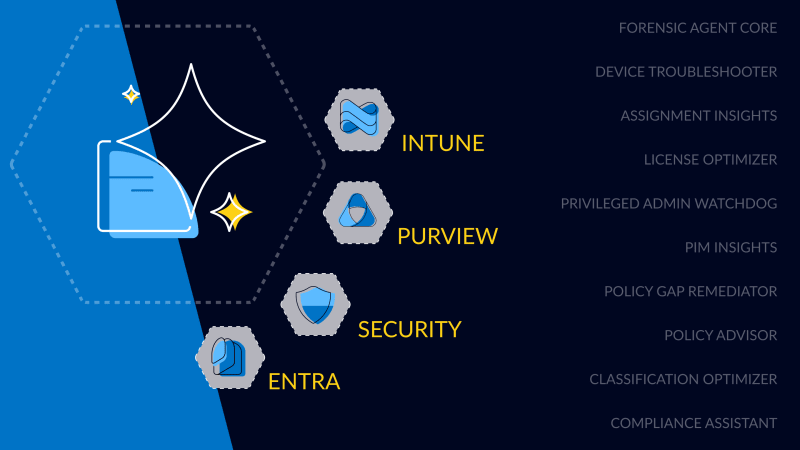
Tra i primi al mondo: gli Security Copilot Agents di glueckkanja
glueckkanja è tra i primi partner del Microsoft Security Store Preview e mette a disposizione, al lancio, dieci Security Copilot ...

Global Secure Access Unlocked
Questo blog esamina come Microsoft Global Secure Access rafforza sicurezza e controllo all'interno del nostro Managed Red Tenant. Con Entra ...
Ecco perché ti serve un'infrastruttura solida per essere agent-ready nel 2025
Prima che i Microsoft 365 Copilot Agents possano fornire valore reale, la foundation deve essere solida: dati puliti, permessi corretti ...
Introdurre Microsoft 365 Copilot in modo sicuro: cosa devi sapere
Anche nel 2025 l'intelligenza artificiale, e in particolare Microsoft 365 Copilot, resta un tema centrale. Molte aziende si trovano davanti ...