Copilot læser det, du må læse. Ikke altid en god plan.
Hvad Copilot og Agents finder i din tenant, står ikke i Microsofts dokumentation. Det står i dine tilladelser. Vi sørger for, at begge dele er i orden.

Før Copilot havde oversharing ingen mærkbare konsekvenser, fordi intet menneske havde tid til at gennemsøge samtlige dokumenter i en gennemsnitlig virksomhed. Copilot har den tid. Den bruger sekunder, og den leder ikke efter problemer, den finder dem bare, fordi den tilgår det, den enkelte bruger må læse via Microsoft Graph, og i de fleste tenants må den gennemsnitlige medarbejder statistisk set læse omkring 130.000 filer, der aldrig var tiltænkt vedkommende. Den hyppigste førsteeffekt efter en Copilot-udrulning er derfor ikke øget produktivitet, men ufrivillig gennemsigtighed.
Det er ikke et argument mod Copilot. Det er et argument for rækkefølgen. Tilladelser, sensitivity labels, DLP-politikker, konfigurationen af Copilot Control System og spørgsmålet om, hvilke admin centers der er relevante inden den første udrulning: de hjemmeopgaver fandtes før Copilot lige så vel som efter, men anledningen til at gå systematisk til dem har aldrig været så håndgribelig som nu. Copilot er i den forstand ikke et problem, den er en anledning til at sætte din tenant op, som den hele tiden burde have været.

Hvad Copilot er, hvad en agent er, og hvorfor forskellen betyder noget
Den skelnen, Microsoft foretager mellem Copilot og Agents, er teknisk præcis, men i kommunikationen ofte uskarp, hvilket fører til, at virksomheder enten forventer for meget eller begynder i den forkerte ende. Den enkleste grænse går ved spørgsmålet om autonomi.
M365 Copilot og Copilot Chat er interaktive assistenter, der svarer på spørgsmål, opsummerer indhold og udarbejder udkast til tekster, altid på grundlag af det, brugeren må læse via Microsoft Graph. De handler ikke, de understøtter. Declarative Agents, altså SharePoint-agents eller agents fra Agent Builder, udvider den tilgang med et afgrænset, foruddefineret vidensområde, men træffer ingen selvstændige beslutninger og udfører ingen systemhandlinger.
Agents bliver først for alvor autonome som Custom Engine Agents, bygget i Copilot Studio, Power Platform eller Azure AI Foundry: de kan udløses af events, kommunikerer med eksterne tjenester og udfører handlinger, uden at et menneske skal bekræfte hvert skridt. Kender du ikke den forskel, bygger du enten agents til opgaver, som en simpel Copilot-prompt løser lige så godt, eller forventer af en Declarative Agent en autonomi, der arkitektonisk ikke er lagt op til.

Copilot og Agents forudsætter en platform, der er indrettet til det
Copilot tilgår via Microsoft Graph de data, som brugeren har læseadgang til, og agenter opererer inden for de systemgrænser, som den enkelte platform definerer. Hvis disse grænser aldrig er blevet sat eksplicit, fordi tenanten er vokset historisk og aldrig blev indrettet til AI-adgang, kører Copilot og agenter godt nok teknisk, men i et miljø, der hverken er optimeret til ydeevne eller til governance.
Vores Cloud Workplace Foundation lægger det M365-fundament, Copilot har brug for: rettighedsstruktur, Sensitivity Labels, DLP og governance-politikker, ikke sat på bagefter, men integreret fra begyndelsen. For agenter, der opererer i Azure, gælder det samme, idet Azure Foundation og Azure Container Foundation sikrer, at byggegrunden er i orden, inden der bygges. Den, der udruller agenter i et miljø uden dette fundament, bygger på sand.
Vores tilbud

Microsoft 365 Copilot Workshop
Fra krav til roadmap: På tre dage forbereder vi jeres virksomhed på at tage M365 Copilot i brug.
glueckkanja AI Agent Hackathon
I medbringer en use case, og vi følger jer fra arkitektur til deployment. Til sidst kører agenten i jeres miljø.
Mere om Copilot og agenter

Seks agenter. Fire uger. Rigtig drift.
Seks virksomheder, fire ugers byggefase, seks fungerende AI Agents. Det var den første glueckkanja AI Agent Hackathon. Kiekert, Dr. Oetker, ...
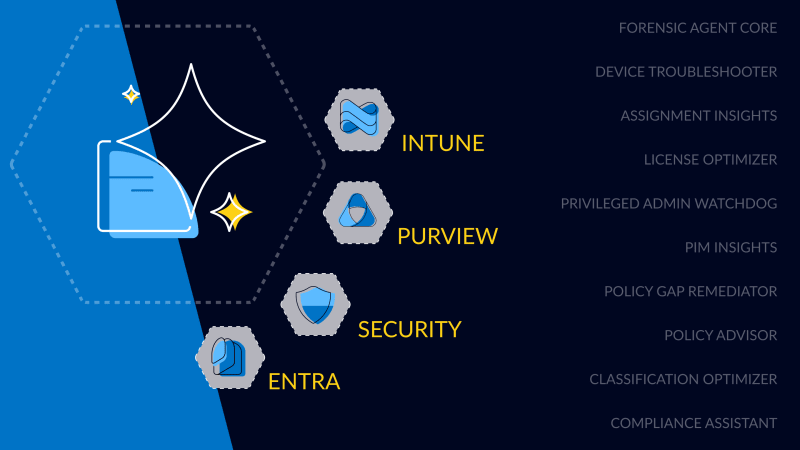
Som en af de første i verden: glueckkanja Security Copilot Agents
glueckkanja er blandt de første partnere i Microsoft Security Store Preview og leverer fra start ti Microsoft-native Security Copilot Agents ...

Global Secure Access Unlocked
Dette blogindlæg viser, hvordan Microsoft Global Secure Access styrker sikkerheden og kontrollen i vores Managed Red Tenant. Med Entra Internet ...
Derfor har du brug for en solid infrastruktur for at være agent-ready i 2025
Før Microsoft 365 Copilot Agents kan levere reel værdi, skal fundamentet være solidt: rene data, korrekte rettigheder og en pålidelig ...
Indfør Microsoft 365 Copilot sikkert: det skal I vide
Også i 2025 er kunstig intelligens, og især Microsoft 365 Copilot, et centralt emne. Mange virksomheder står over for at ...