Copilot은 여러분에게 읽기 권한이 있는 것을 읽습니다. 늘 좋은 계획은 아닙니다.
Copilot과 Agents가 여러분의 tenant에서 무엇을 찾아내는지는 Microsoft 문서에 나와 있지 않습니다. 여러분의 권한 설정에 나와 있습니다. 우리는 이 둘이 모두 올바르게 되도록 만듭니다.

Copilot이 등장하기 전에는 오버셰어링이 체감할 만한 결과로 이어지지 않았습니다. 평균적인 기업의 모든 문서를 뒤져 볼 시간이 있는 사람이 없었기 때문입니다. Copilot에게는 그 시간이 있습니다. 몇 초면 충분하고, 문제를 찾아다니는 것이 아니라 그냥 발견합니다. 각 사용자가 Microsoft Graph를 통해 읽을 수 있는 것에 접근하기 때문인데, 대부분의 tenant에서 평균적인 직원은 통계적으로 약 130,000개에 이르는, 애초에 자신을 위한 것이 아니었던 파일을 읽을 수 있습니다. 그래서 Copilot 롤아웃 이후 가장 흔하게 나타나는 첫 번째 효과는 생산성 향상이 아니라 의도치 않은 투명성입니다.
이것은 Copilot을 반대할 근거가 아니라 순서를 지켜야 할 근거입니다. 권한, Sensitivity Label, DLP 정책, Copilot Control System 구성, 그리고 첫 롤아웃 전에 어떤 관리 센터가 중요한지에 대한 질문까지, 이 숙제들은 Copilot 이전에도 이후에도 똑같이 존재했습니다. 다만 이를 체계적으로 해결할 계기가 지금처럼 분명했던 적이 없었을 뿐입니다. 그런 의미에서 Copilot은 문제가 아니라, tenant를 원래 있어야 했던 모습으로 정비할 기회입니다.

Copilot은 무엇이고 Agent는 무엇인지, 그리고 그 차이가 왜 중요한지
Microsoft가 Copilot과 Agents 사이에 긋는 구분선은 기술적으로는 정밀하지만 커뮤니케이션에서는 종종 흐릿해서, 기업이 지나치게 많은 것을 기대하거나 잘못된 지점에서 시작하는 결과로 이어집니다. 가장 단순한 기준선은 자율성에 대한 질문입니다.
M365 Copilot과 Copilot Chat은 질문에 답하고 콘텐츠를 요약하며 텍스트 초안을 작성하는 인터랙티브 어시스턴트로, 항상 사용자가 Microsoft Graph를 통해 읽을 수 있는 범위 안에서 작동합니다. 스스로 행동하지 않고 지원할 뿐입니다. Declarative Agents, 즉 SharePoint Agents나 Agent Builder로 만든 Agents는 이 접근 방식을 제한적이고 사전 정의된 지식 영역으로 확장하지만, 독자적인 결정을 내리거나 시스템 작업을 실행하지는 않습니다.
Agents가 진정으로 자율적이 되는 것은 Copilot Studio, Power Platform 또는 Azure AI Foundry에서 구축되는 Custom Engine Agents부터입니다. 이들은 이벤트 기반으로 트리거될 수 있고 외부 서비스와 통신하며, 사람이 매 단계를 확인하지 않아도 작업을 실행합니다. 이 차이를 모르면 단순한 Copilot 프롬프트로도 충분히 처리할 수 있는 작업을 위해 Agents를 만들거나, 아키텍처상 애초에 설계되지 않은 자율성을 Declarative Agent에 기대하게 됩니다.

Copilot과 Agents는 그에 맞게 정비된 플랫폼을 전제로 합니다
Copilot은 Microsoft Graph를 통해 사용자가 읽을 권한이 있는 데이터에 접근하고, Agent는 각 플랫폼이 정의한 시스템 경계 안에서 동작합니다. 테넌트가 오랜 시간 자연스럽게 성장해 왔고 AI 접근을 염두에 두고 설계된 적이 없어 이러한 경계가 명시적으로 설정되지 않았다면, Copilot과 Agent는 기술적으로는 작동하더라도 성능과 거버넌스 어느 쪽에도 최적화되지 않은 환경에서 돌아가게 됩니다.
저희의 Cloud Workplace Foundation은 Copilot에 필요한 M365 기반을 마련합니다. 권한 구조, Sensitivity Label, DLP, 거버넌스 정책을 나중에 덧붙이는 것이 아니라 처음부터 통합해 구축합니다. Azure에서 동작하는 Agent에도 같은 원칙이 적용됩니다. Azure Foundation과 Azure Container Foundation은 건물을 올리기 전에 지반이 견고한지 확인합니다. 이런 기반이 없는 환경에 Agent를 배포하는 것은 모래 위에 짓는 것과 같습니다.
제공 서비스

Microsoft 365 Copilot Workshop
요구 사항 정의부터 로드맵까지, 사흘 안에 M365 Copilot 도입을 위한 기반을 마련해 드립니다.
glueckkanja AI Agent Hackathon
여러분이 사용 사례를 가져오면 저희가 아키텍처 설계부터 배포까지 함께합니다. 워크숍이 끝나면 Agent가 여러분의 환경에서 실제로 동작합니다.
Copilot과 Agent에 대해 더 알아보기

여섯 개의 Agent. 4주. 실제 운영.
여섯 개 기업, 4주간의 구축 단계, 여섯 개의 실제로 작동하는 AI Agent. 이것이 첫 번째 glueckkanja AI Agent 해커톤이었습니다. Kiekert, ...
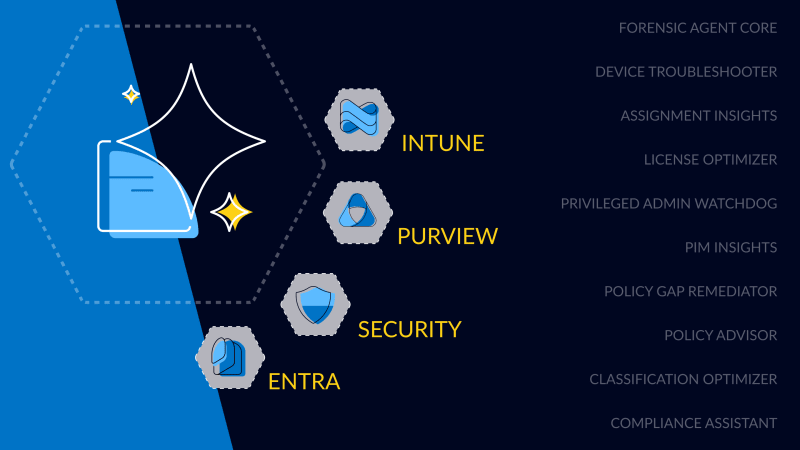
전 세계 최초 파트너 중 하나: glueckkanja Security Copilot Agents
glueckkanja는 Microsoft Security Store Preview의 첫 파트너 중 하나로, 출시 시점에 Security, Entra, Intune, Purview를 위한 10개의 Microsoft 네이티브 Security ...

Global Secure Access Unlocked
이 블로그에서는 Microsoft Global Secure Access가 Managed Red Tenant에서 보안과 제어를 어떻게 강화하는지 살펴봅니다. Entra Internet Access와 Private Access를 통해 ...
2025년, 에이전트 준비가 되려면 탄탄한 인프라가 필요한 이유
Microsoft 365 Copilot Agents가 실질적인 가치를 제공하려면 먼저 기반이 탄탄해야 합니다. 정리된 데이터, 올바른 권한 설정, 신뢰할 수 있는 인프라가 ...
Microsoft 365 Copilot 안전하게 도입하기: 꼭 알아야 할 사항
2025년에도 인공지능, 특히 Microsoft 365 Copilot은 핵심 주제로 남아 있습니다. 많은 기업이 이 기술의 파일럿 또는 도입을 앞두고 있습니다. 여러분도 ...