

Selainlaajennukset ovat yritysten sokea piste
Selainlaajennukset ovat jo pitkään kuuluneet normaaliin digitaaliseen työpaikkaan. Kääntäjät, salasananhallintaohjelmat, VPN:t, mainosestäjät, tuottavuustyökalut ja yhä useammin ennen kaikkea tekoälyavustajat toimivat suoraan selaimessa. Miljoonat ihmiset käyttävät tällaisia laajennuksia joka päivä. Silti vain harva käyttäjä tietää, mitä oikeuksia laajennukselle todella myöntää ja mitä nämä oikeudet pahimmillaan mahdollistavat.
Selainlaajennukset eivät kuitenkaan ole harmittomia pikku apureita. Oikeuksistaan riippuen ne voivat lukea verkkosivujen sisältöä, suorittaa skriptejä, lukea leikepöydän tietoja tai päästä käsiksi selaimen evästeisiin. Yhdessä laajojen sivustokohtaisten oikeuksien kanssa tästä voi syntyä merkittävä pääsy käyttäjän koko digitaaliseen työympäristöön. Juuri se tekee selainlaajennuksista kiinnostavia hyökkääjille.
Pieni lisäosa, suuret oikeudet
Kaikki oikeudet eivät ole vaarallisia. Ratkaisevaa on, mitä laajennus voi niillä tehdä. clipboardRead voi olla perusteltu esimerkiksi legitiimille tuottavuus- tai salasananhallintalaajennukselle. Samaa oikeutta voidaan kuitenkin käyttää väärin myös leikepöydän sisällön lukemiseen, jolloin kopioidut salasanat, API-avaimet ja muut arkaluonteiset tiedot voivat päätyä hyökkääjän käsiin.
scripting antaa laajennukselle mahdollisuuden lisätä skriptejä verkkosivuille. Monet legitiimit sovellukset tarvitsevat sitä esimerkiksi sivujen muokkaamiseen tai toimintojen automatisointiin. Yhdessä laajojen host-oikeuksien kanssa laajennus voi kuitenkin saada huomattavan vaikutusvallan vierailtujen sivujen sisältöön ja toimintoihin. Vielä kriittisempää on pääsy evästeisiin: laajennus, jolla on vastaavat oikeudet, voi tietyissä olosuhteissa päästä käsiksi istuntotietoihin. Jos tällaisia tietoja varastetaan, ne voivat sovelluksesta ja suojamekanismeista riippuen auttaa olemassa olevan istunnon kaappaamisessa.
Oikeus itsessään ei siis tee laajennuksesta haitallista. Mutta se määrittää, mitä kompromettoitu tai väärinkäytetty laajennus ylipäätään pystyy tekemään.
Kun luottamuksesta tulee hyökkäysvektori
Tuoreet tapaukset osoittavat, että yritysten on suojauduttava muultakin kuin perinteisiltä haittaohjelmilta.
Haitallinen alusta alkaen: StegoAd
Erityisen havainnollinen esimerkki on Microsoftin tutkima StegoAd-kampanja vuodelta 2026. Microsoft poisti Add-ons Storesta 119 haitallista Edge-laajennusta, jotka olivat keränneet yhteensä noin 2,6 miljoonaa latausta. Ne esiintyivät muun muassa mainosestäjinä, VPN-palveluina, kääntäjinä ja muina hyödyllisinä työkaluina.
Teknisesti erityisen kiinnostavaa oli tapa, jolla haittakoodi piilotettiin. Laajennukset kätkivät JavaScript-payloadeja muun muassa kuva- ja fonttitiedostoihin. Asennuksen jälkeen ne pysyivät aluksi useita päiviä passiivisina, ja varsinainen haittatoiminto aktivoitiin vasta sen jälkeen. Osassa tapauksista aktivointi riippui lisäksi siitä, havaittiinko laitteella tiettyjä analyysiympäristön tunnusmerkkejä. Tavoitteet olivat vastaavan laajat: Credential Theft, evästeiden varastaminen, backdoor-toiminnallisuus ja muu väärinkäyttö.
Yrityksille tämä tapaus on silti verrattain helppo ymmärtää: laajennus itse oli hyökkäysvektori. Johdonmukainen allowlist, joka sallii vain hyväksytyt laajennukset, voi pienentää juuri tätä riskiä merkittävästi.
Kompromettoitu vasta myöhemmin: ShadyPanda
Vielä hankalammaksi tilanne muuttuu, kun laajennus ei ala elämäänsä haittaohjelmana. Sen osoittaa ShadyPanda-kampanja, jonka Koi Security julkisti joulukuussa 2025. Noin seitsemän vuoden ajan rakennettiin selainlaajennuksia, jotka olivat aluksi toimivia ja huomaamattomia ja keräsivät vuosien mittaan noin 4,3 miljoonaa asennusta. Myöhemmin yksittäisiin laajennuksiin lisättiin päivitysten kautta vakoiluohjelmatoimintoja. Hyökkääjä saattoi näin nojata jo ansaittuun luottamukseen ja selainten normaaliin päivitysmekanismiin.
Juuri tässä on ongelma: laajennus voi olla hyväksymishetkellä puhdas ja muuttua silti myöhemmin riskiksi. Allowlist vastaa siis aluksi vain kysymykseen, mikä laajennus saadaan asentaa. Se ei vastaa automaattisesti siihen, onko samalla laajennuksella puoli vuotta myöhemmin yhä sama toiminnallisuus. Myöskään suuret asennusmäärät, hyvät arviot tai aiempi tarkastus eivät siksi ole pysyvä todiste nyt käytössä olevan version turvallisuudesta.
Laajennuksen ei tarvitse näyttää haittaohjelmalta
Yritysympäristössä tämä korostuu, koska laajennukset pääsevät käsiksi juuri niihin tietoihin, joiden parissa työntekijät päivittäin työskentelevät. Esimerkki on Urban VPN Proxy: Koi Security raportoi loppuvuonna 2025, että miljoonien käyttäjien käyttämä laajennus pystyi keräämään sisältöä keskusteluista, joita käyttäjät kävivät tekoälypalveluissa kuten ChatGPT, Claude ja Gemini, ja välittämään sen kolmansille osapuolille.
Tapaus havainnollistaa tärkeän periaatteen: laajennuksen ei tarvitse näyttää perinteiseltä haittaohjelmalta päästäkseen käsiksi erittäin arkaluonteisiin tietoihin. Jos työntekijä käy selaimessa tekoälykeskustelua luottamuksellisista asioista ja asennetulla laajennuksella on pääsy kyseisen sivun sisältöön, tieto on potentiaalisesti laajennuksen teknisen ulottuvuuden sisällä. Yritysympäristössä tämä on erityisen olennaista, sillä selainlaajennukset istuvat tänään juuri siellä, missä työntekijät käsittelevät arkaluonteisimpia tietojaan: Microsoft 365, CRM-järjestelmät, sisäiset verkkosovellukset, pilvialustat ja tekoälyavustajat.
Kun legitiimistä laajennuksesta tulee hyökkääjän sijainen
Vielä askeleen pidemmälle menee niin sanottu confused deputy -ongelma. Siinä privilegioitu komponentti ei itse ole haitallinen. Sillä on kuitenkin oikeuksia, joita hyökkääjällä ei ole, ja se voidaan saada käyttämään näitä oikeuksia vieraassa kontekstissa.
Tuore esimerkki tietoturvatutkimuksesta koskee Claude for Chrome -laajennusta. Tutkijat ovat selvittäneet, miten tekoälyavustajan privilegioituihin selaintoimintoihin voidaan vaikuttaa sivujen sisällön tai muiden laajennusten kautta. Samalla demonstroitiin muun muassa skenaarioita, joissa hyökkääjä sai avustajan tekemään toimia käyttäjän kontekstissa. Olennaista on asian oikea kehystys: kyse ei ole haitallisesta Claude-laajennuksesta. Esimerkki näyttää pikemminkin, millaisia uusia riskejä syntyy, kun legitiimi, privilegioitu laajennus toimii itsenäisesti verkkosivujen kanssa. Yrityksille tämä tarkoittaa, että myös toiminnallisesti ja maineeltaan luotettava laajennus voi muodostaa merkittävän hyökkäyspinnan.
Mitä yritykset voivat tehdä
Laajennusten keskitetty hallinta ja vain hyväksyttyjen laajennusten salliminen on oikea perusta. StegoAd-tyyppisten kampanjoiden kohdalla johdonmukainen allowlist voi jo estää sen, että tuntemattomat tai hyväksymättömät laajennukset ylipäätään päätyvät yrityksen laitteille. ShadyPanda-tapauksessa se ei kuitenkaan yksin riitä, sillä laajennus oli alkuperäisen hyväksynnän hetkellä huomaamaton. Ja Urban VPN -tapauksen tai väärinkäytölle alttiiden tekoälylaajennusten kaltaisissa tilanteissa pelkkä haittaohjelmalista auttaa sekin vain rajallisesti, koska ohjelmiston ei tarvitse olla luokiteltu haitalliseksi muodostaakseen merkittävän riskin. Yritykset tarvitsevat siksi sekä hallitun hyväksyntäprosessin sisääntulossa että jatkuvan valvonnan käytön aikana.
Mitä yritysten kannattaa tehdä nyt
- Selainlaajennusten inventaarion rakentaminen Ilman inventaariota ei ole luotettavaa tietoa siitä, mitä laajennuksia todella käytetään. Nimen ja version lisäksi kannattaa kirjata erityisesti kehittäjä, selain ja pyydetyt oikeudet. Microsoft Defender Vulnerability Management tarjoaa Browser Extensions Assessment -toiminnolla vastaavan inventoinnin Edgelle, Chromelle ja Firefoxille Windows-laitteilla.
- Standardointi keskitetysti hallittuun yritysselaimeen Yhtenäinen selain vähentää erilaisten hallintapintojen määrää ja antaa keskitetyn tavan jalkauttaa käytännöt. Samalla on selvästi helpompi nähdä, mitä laajennuksia yrityksessä käytetään ja mitkä niistä ylipäätään ovat tarpeen. Miltä tämä voi näyttää Microsoft Edgellä, olemme kuvanneet omassa kirjoituksessamme.
- Allowlist ja toimiva hyväksyntäprosessi Laajennusten tulisi olla oletuksena estettyjä, ja ne tulisi sallia vain harkitusti. Tekninen allowlist on kuitenkin vain toinen puoli: työntekijät tarvitsevat myös yksinkertaisen ja läpinäkyvän prosessin tarvitsemiensa laajennusten pyytämiseen. Ilman toimivaa hyväksyntäprosessia allowlistista tulee muuten nopeasti este, jota käyttäjät yrittävät kiertää.
- Hyväksyttyjen laajennusten lisäsuojaus
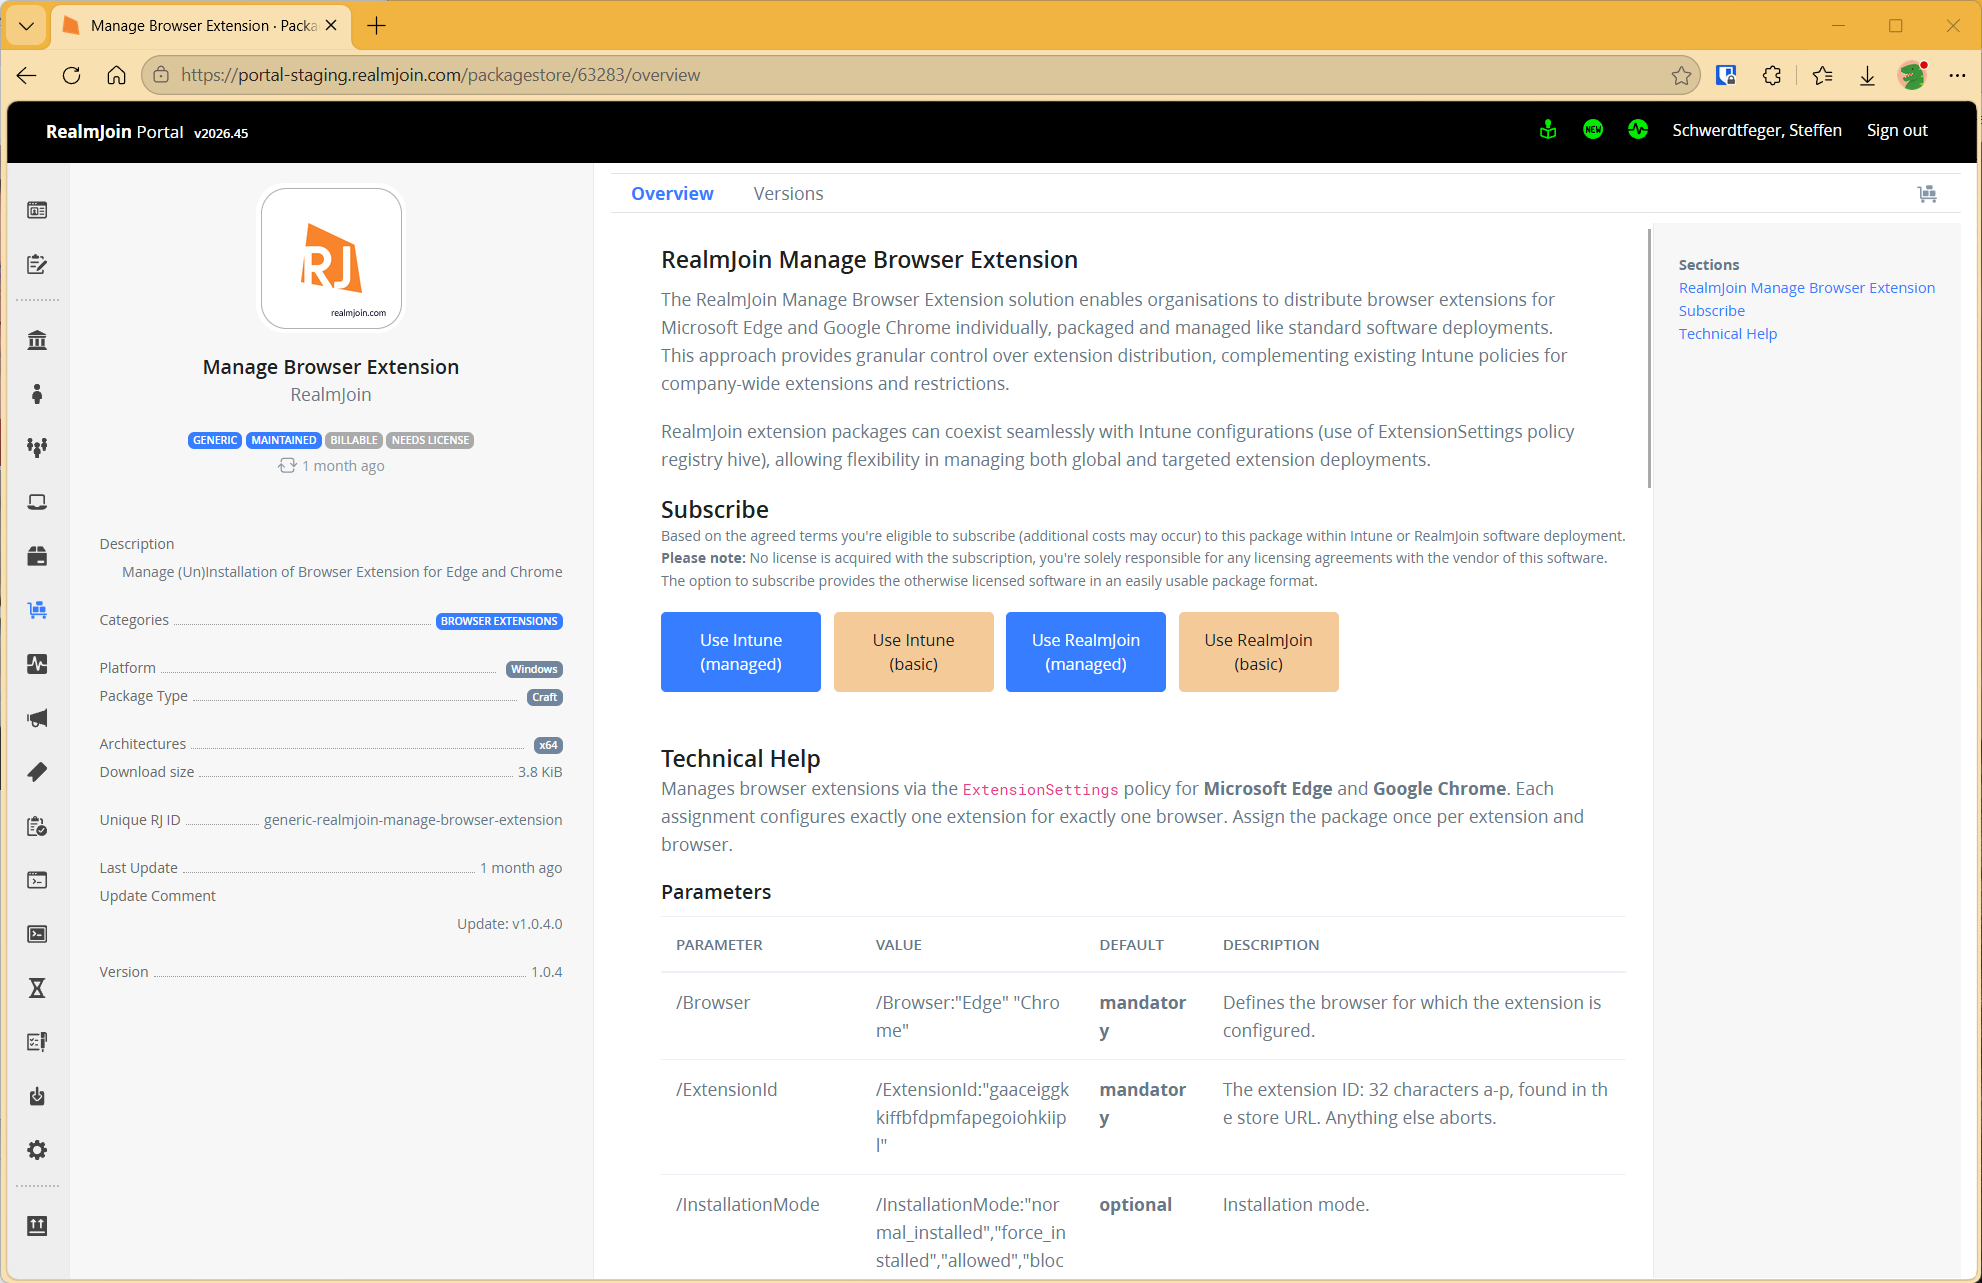
Myös hyväksytyt laajennukset kannattaa tarkistaa säännöllisesti, koska niiden luotettavuus voi muuttua ajan myötä. RealmJoin-paketti ”Manage Browser Extension” mahdollistaa yksittäisten laajennusten kohdennetun ja keskitetyn hallinnan Microsoft Edgessä ja Google Chromessa Windows-laitteilla, samaan tapaan kuin perinteisten ohjelmistopakettien. Pakettia voidaan käyttää rinnakkain olemassa olevien Intune-käytäntöjen kanssa, joten se sopii yksittäisten laajennusten kohdennettuun jakeluun määritellyille käyttäjäryhmille. Lisäksi vähimmäisversiota, työkalupalkin käyttäytymistä, sallittuja ja estettyjä URL-osoitteita sekä oikeuksia voidaan ohjata tarkasti.
BlockedHosts-asetuksella voidaan esimerkiksi estää mainosestäjien kaltaisia selainlaajennuksia pääsemästä arkaluonteisille yrityssivuille tai kirjautumisportaaleihin. Näin laajennusta voidaan käyttää antamatta sille tarpeetonta pääsyä erityisen suojattaviin verkkosisältöihin. Selainlaajennukset voidaan siten tarjota käyttöön hallitusti ja suojatusti.
Miten käsittelemme tätä CSOC-palvelussamme
CSOC-asiakkaillemme olemme näiden havaintojen pohjalta kehittäneet kaksi detektiota, jotka kattavat riskin eri puolet.
Ensimmäinen detektio vertaa asennettuja selainlaajennuksia ajantasaiseen Threat Intelligence -tietokantaan. Se sisältää laajennustunnisteita, jotka tiedetään haitallisiksi tai jotka on aiemmin tunnistettu haitallisiksi. Detektio etsii asiakasympäristöstä vastaavia osumia. Jos tunnettu haitallinen laajennus löytyy, syntyy hälytys ja tapaus arvioidaan vakiintuneen prosessin mukaisesti.
Toinen detektio menee askeleen pidemmälle ja etsii sitä, mikä ei vielä ole millään listalla. Sen sijaan että arvioisimme yksittäisiä oikeuksia erikseen hyviksi tai pahoiksi, yhdistämme useita signaaleja. Niihin kuuluvat muun muassa pyydettyjen oikeuksien väärinkäyttöpotentiaali, poikkeavat oikeuksien yhdistelmät, tunnetuista kampanjoista tutut mallit kuten Credential Theft, datan eksfiltraatio tai liikenteen manipulointi, laajennuksen harvinaisuus laitekannassa sekä nimeämismallit, jotka jäljittelevät tunnettuja brändejä tai tekoälyavustajia. Signaaleista muodostuu riskipisteytys. Jos se ylittää määritellyn kynnysarvon, analyytikko arvioi tapauksen. Tarkat painotukset ja kynnysarvot pidämme tarkoituksella omana tietonamme.
Tarkoitus ei nimenomaan ole tuottaa hälytystä jokaisesta epätavallisesta pluginista. Detektio on rakennettu niin, että valtaosa osumista arvioidaan automaattisesti ja vain tapaukset, joiden yhdistetyt signaalit ovat riittävän vahvoja, eskaloidaan analyytikon tarkasteluun. Näin manuaalisten tarkistusten määrä pysyy kohtuullisena ja detektio käyttökelpoisena päivittäisessä CSOC-työssä.
Tällä lähestymistavalla olemme CSOC-palvelumme puitteissa tunnistaneet haitallisia selainlaajennuksia useilla asiakkailla. Asianomaisille asiakkaille on tämän jälkeen ilmoitettu vakiintuneen prosessin kautta.
Yhteenveto
Selainlaajennukset eivät ole enää pitkään aikaan olleet marginaalista ohjelmistoa. Ne ovat osa normaalia digitaalista työpaikkaa ja toimivat juuri siellä, missä suuri osa yritysten viestinnästä ja tietojenkäsittelystä tänään tapahtuu. Samalla niillä on osin laajoja oikeuksia, ja niitä muutetaan automaattisen päivityskanavan kautta.
Yrityksille tämä tarkoittaa, että kertaluonteinen hyväksyntä ei riitä. Ratkaisevaa on tietää joka hetki, mitkä laajennukset ovat käytössä, mitä oikeuksia niillä on ja muuttuuko niiden käyttäytyminen tai versio. Selainlaajennuksia ei tarvitse kieltää. Mutta niitä ei myöskään pidä enää kohdella harmittomina pikku lisäosina. Ne ovat privilegioitua ohjelmistoa modernin työpaikan ytimessä. Ja juuri niin ne pitäisi myös suojata.
Samankaltaiset artikkelit
Autopilot Device Preparationista tulee standardi, Hybrid Join jää jälkeen
Syyskuusta lähtien Microsoft on suositellut Autopilot Device Preparationia oletusmenetelmäksi user-driven Windows-käyttöönottoihin, ja uusi menetelmä on aidosti yksinkertaisempi ja vakaampi, mutta ...
Selainlaajennukset ovat yritysten sokea piste
Selainlaajennukset ovat jo pitkään kuuluneet normaaliin digitaaliseen työpaikkaan. Kääntäjät, salasananhallintaohjelmat, VPN:t, mainosestäjät, tuottavuustyökalut ja yhä useammin ennen kaikkea tekoälyavustajat toimivat ...
Kuka rakensi nämä agentit?
E7 niputtaa yhteen E5:n, Copilotin, Entra Suiten ja Agent 365:n. Lisenssi ei kuitenkaan siivoa tenanttia. Sen, kuka vastaa agentista ja ...
Let´s Gossip the Cloud. Podcastimme Azuresta.
Pilvimyytit, Azure-kustannukset, Infrastructure as Code, DevOps ja data: The Cloud Gossip -podcastissamme Sarah ja Lisa keskustelevat glueckkanjan konsulttien kanssa aiheista, ...
MFA-tekstiviestin loppu
Miksi yritysten kannattaa nyt siirtyä phishing-kestäviin ja mahdollisimman salasanattomiin kirjautumistapoihin.
ClickFix. Kun käyttäjä on se exploit, ja miten te pysäytätte sen
ClickFix tekee käyttäjästä oman hyökkääjänsä: väärennetty CAPTCHA, yksi copy-paste, ja haittakoodi ajaa muistissa ilman että mitään päätyy levylle. Miten Microsoft ...
Admin ja arki samalla koneella? Game Over.
Miksi yksi tenant ei riitä CIO:lle, ja miksi toista harvoin ajatellaan mukaan. Managed Red Tenant erottaa hallinnollisen työn arkkitehtonisesti toimistoympäristöstä, ...
Neljä kertaa Leader. glueckkanja ISG-tutkimuksessa Saksa 2026
ISG Provider Lens® -tutkimus 2026 asemoi glueckkanjan Saksassa Leaderiksi neljässä kvadrantissa: Microsoft Productivity and Business Process Services ja Azure Managed ...
Rising Starista Leaderiksi. glueckkanja ISG-tutkimuksessa Sveitsi 2026
ISG Provider Lens® -tutkimus 2026 asemoi glueckkanjan Sveitsissä Leaderiksi kvadrantissa Microsoft AI and Cloud Ecosystem, alueilla Azure Managed Services ja ...
Outbreak. Mitä OpenAI/Hugging-Face-tapaus paljastaa ja mitä ei
AI-agentti murtautuu ulos testiympäristöstään, löytää nollapäivähaavoittuvuuden ja hakkeroi toisen yrityksen. Kuulostaa käsikirjoitukselta, mutta tapahtui todella heinäkuussa 2026. Aika asettaa asia ...
Leader ja Rising Star. glueckkanja ISG:n Cybersecurity-tutkimuksessa 2026
ISG Provider Lens® -tutkimus Cybersecurity 2026 palkitsee glueckkanjan Leaderina kvadrantissa Next-Gen SOC/MDR Services (Midmarket). Next-Gen SOC/MDR Services -kokonaismarkkinassa olemme Rising ...
The Holy Trinity: mitä tekoäly todella tarvitsee tehdäkseen työtä
Valmistava yritys haluaa tietää, mitkä sen 14 000 SKU:sta ovat todella kannattavia. Vastaus on kolmessa järjestelmässä, jotka eivät ole koskaan ...
Sopimus allekirjoitettu: näin perehdytyksesi meillä etenee
Sopimus on allekirjoitettu, ensimmäinen suuri askel on otettu. Mutta miten tästä eteenpäin? Otamme sinut mukaan kulissien taakse perehdytykseemme, PreBoardingista ensimmäiseen ...
Microsoft Frontier Partner: kuulumme joukkoon
Microsoft AI Cloud Partner Program -ohjelmaan on hiljattain tullut uusi huipputunnustus, Frontier Partner -merkki. Microsoft myöntää sen ainoastaan pienelle joukolle ...
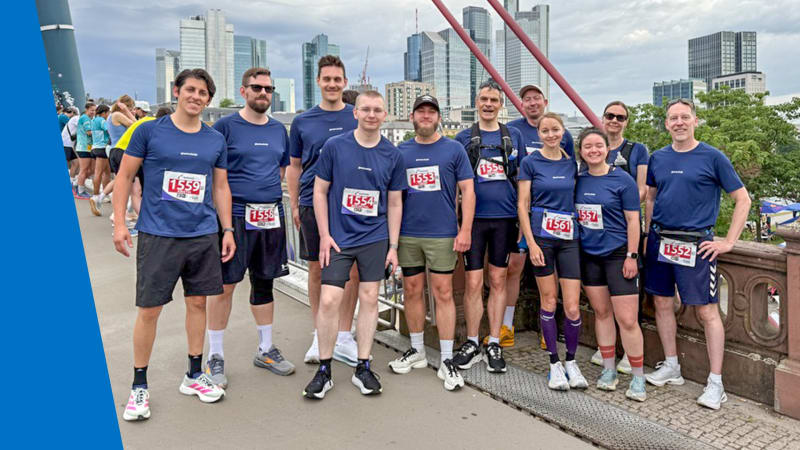
160 kilometriä hyvän asian puolesta
Yksitoista kollegaa, 16 kierrosta, 160 kilometriä, ukkosmyrsky ja palkintopallisija: glueckkanja osallistui Frankfurter Runden 2026 -tapahtumaan ja lahjoitti jokaisesta juostusta kierroksesta ...