

Global Secure Access avattuna
Tämä blogi tarkastelee, miten Microsoft Global Secure Access parantaa tietoturvaa ja hallintaa Managed Red Tenantissamme. Entra Internet Accessin ja Private Accessin avulla organisaatiot voivat suojata hallintaistuntoja, pakottaa Zero Trustin ja sujuvoittaa pääsyä pilvi- ja on-premises-resursseihin. Todelliset käyttötapaukset ja arkkitehtuurinäkemykset osoittavat, miten M365-ympäristöjä suojataan tehokkaasti.

Mikä on Managed Red Tenant?
Managed Red Tenant yhdistää laajan kokemuksemme hallituista palveluista ja hyväksi todetut blueprintit työpiste-, Azure- ja tietoturva-alueilla.
Lopputulos: eristetty, täysin pilvipohjainen as-code-hallittu ympäristö, joka suojaa tehokkaasti hallinnollisia käyttäjiä ja päätelaitteita myös kohdeympäristöissä, joissa on useita Microsoft Entra -tenantteja ja Active Directory -toimialueita.
Ratkaisumme nojaa Microsoftin natiiveihin, pilvipohjaisiin identiteetti- ja tietoturvaominaisuuksiin ja noudattaa tiukasti Zero Trust -periaatteita.
Global Secure Access Security Service Edgenä
Olemme integroineet Global Secure Accessin uusimmat innovaatiot Managed Red Tenantin eri komponentteihin parantaaksemme tietoturvaa Virtual Access Workstationeihin (VAW) pääsyssä sekä suojataksemme ja rajoittaaksemme lähtevää etuoikeutettua pääsyä.
Microsoft Entra Internet Access
toimii identiteettikeskeisenä Secure Web Gatewayna (SWG), ja se on otettu käyttöön estämään julkinen internet-pääsy ja rajoittamaan yhteydet vain etuoikeutettuihin rajapintoihin ja valtuutetun yrityksen tenant-ympäristöihin. Lisäominaisuudet, kuten Universal Conditional Access Evaluation (CAE), mahdollistavat lähes reaaliaikaisen pääsyn eston.
Microsoft Entra Private Access
toimii identiteettikeskeisenä Zero Trust Network Access (ZTNA) -ratkaisuna ja on ytimessä lähestymistavassamme tarjota turvallinen ja yksityinen pääsy VAW:eihin. Sen integrointi ratkaisuumme lisää ylimääräisen suojakerroksen etuoikeutetuille istunnoille AVD-pohjaisilla päätelaitteilla pakottamalla Conditional Accessin pääsyä pyytävälle asiakaslaitteelle ennen yhteyden muodostamista VAW:iin. Pääsyn suojaaminen ja Zero Trust -periaatteen soveltaminen yksityisten tai on-premises-resurssien hallintaan on toinen käyttötapaus, jossa hyödynnämme Private Accessia.
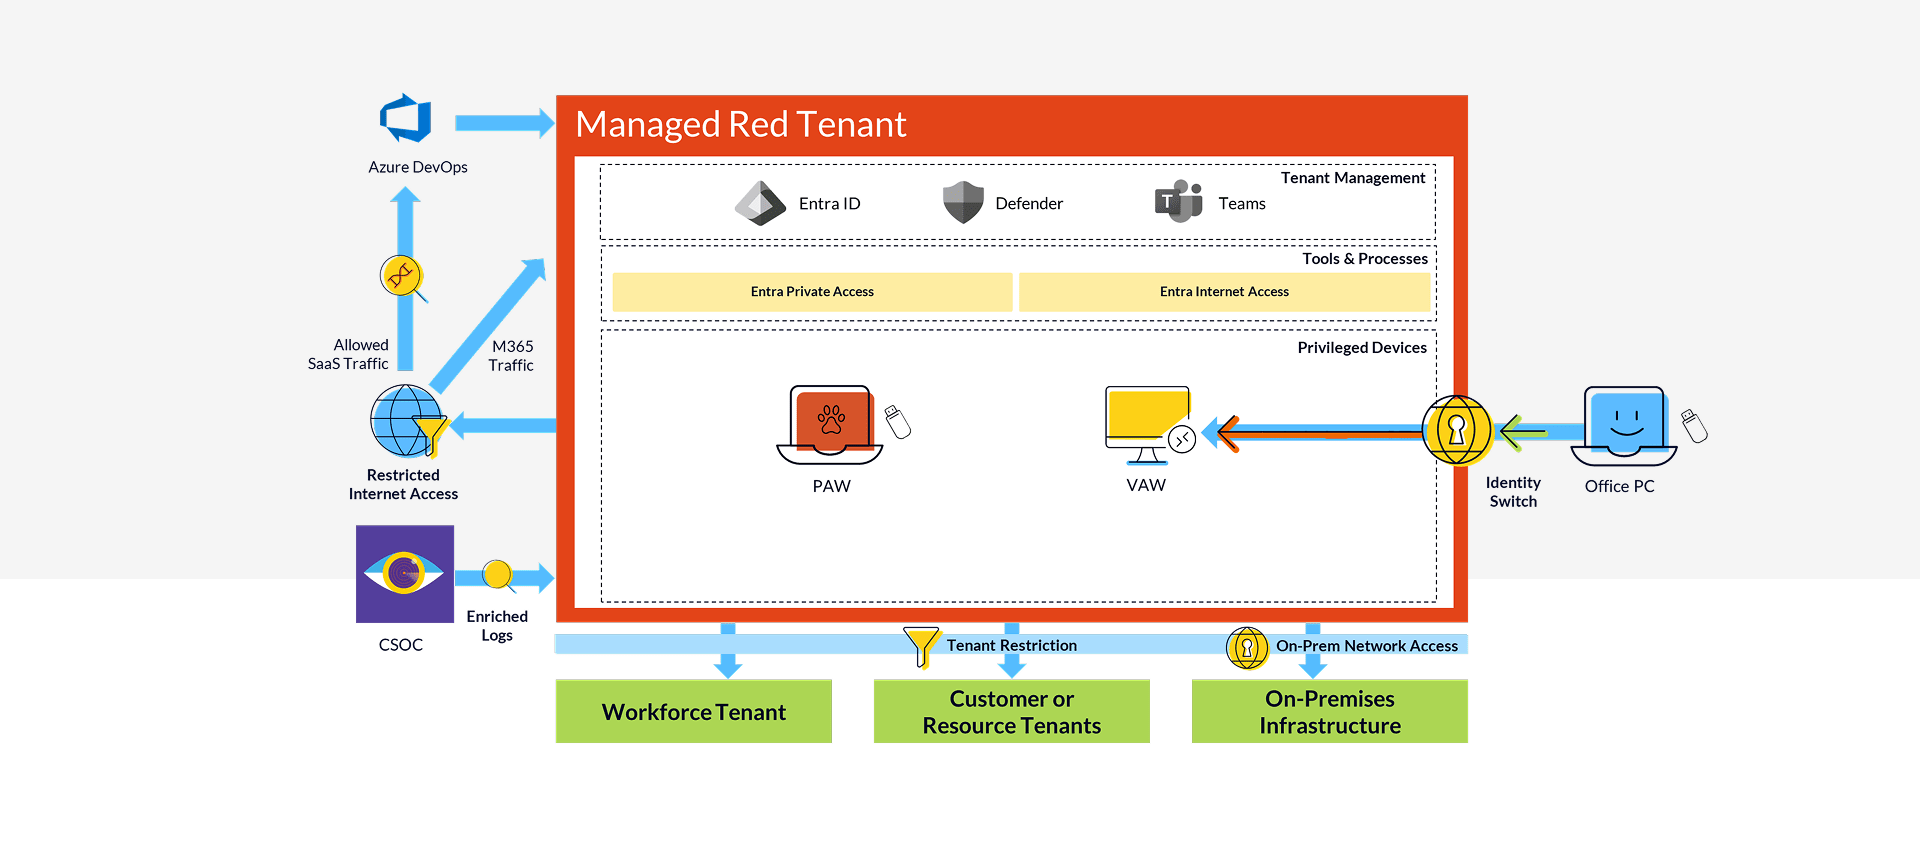
Global Secure Accessin käyttötapaukset Managed Red Tenantissa
Global Secure Access on yksi Managed Red Tenantimme suunnittelun ydinkomponenteista, ja nostamme innolla sekä tietoturvan että käytettävyyden uudelle tasolle. Lisäarvo tulee selkeimmin esiin yksittäisiä käyttötapauksia tarkasteltaessa, ja esittelemme ne tässä blogissa.
Pääsy Virtual Access Workstationeihin
Jotkut organisaatiot päättävät olla varustamatta kaikkia järjestelmänvalvojia fyysisillä Privileged Admin Workstationeilla (PAW). Näille matalan oikeustason valvojille tarjoamme niin sanottuja Virtual Access Workstationeja (VAW).
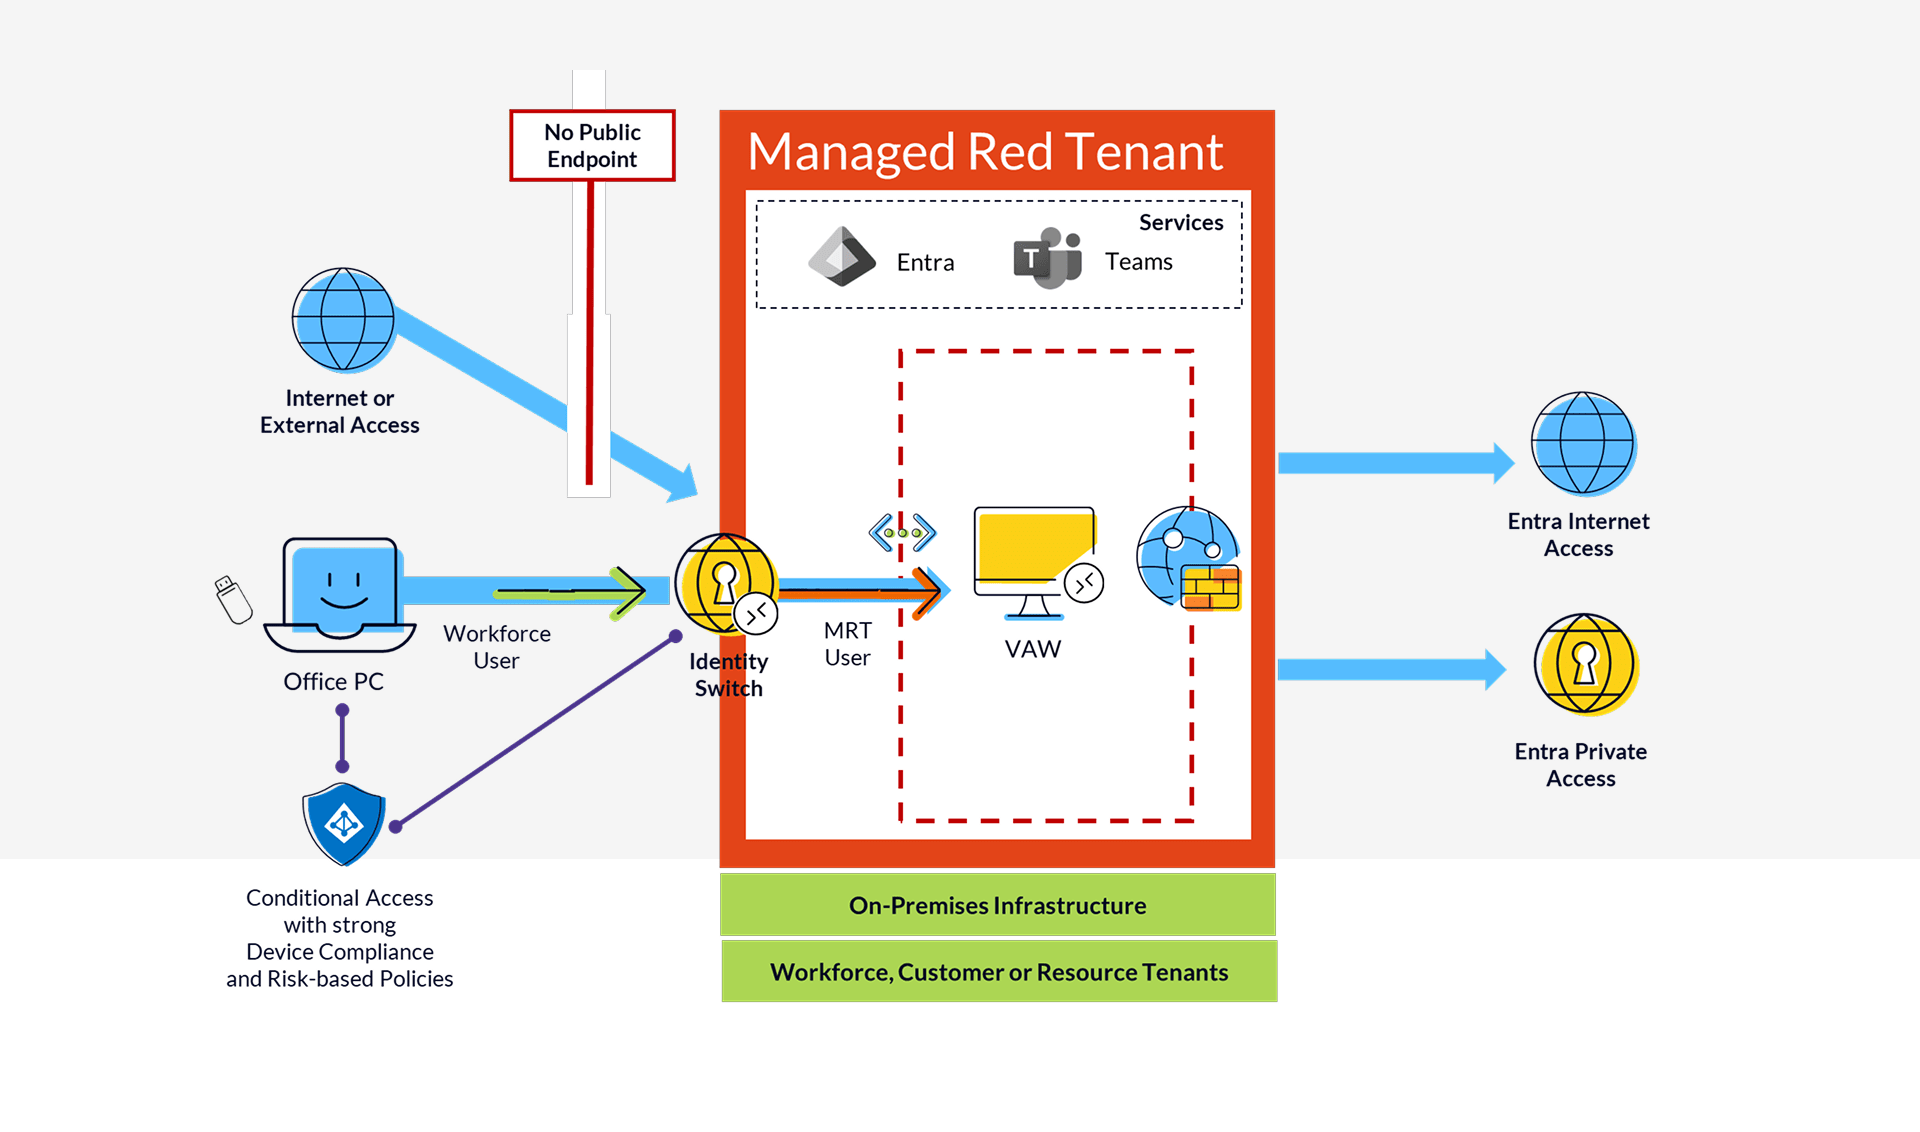
Kriittisin asia tässä on turvallinen pääsy VAW:eihin, ja pidämme olennaisena korkean tietoturvatason rakentamista, jossa Entra Private Access on avainroolissa.
Järjestelmänvalvojat yhdistävät VAW:eihin yritysten laitteiltaan ja kirjautuvat sisään Managed Red Tenantin tilillään. Tämän identiteetinvaihdon vuoksi pääsyä pyytävä käyttäjä tulee eri tenantista kuin alkuperäinen laite, eikä pysty esittämään laitteen vaatimustenmukaisuustilaa.
Siksi käytämme Global Secure Accessia esitodennukseen laitteen alkuperäisellä käyttäjällä. Koska VAW:mme eivät paljasta julkisia päätepisteitä ja ovat käytettävissä vain Entra Private Accessin kautta, voimme suojata verkkopääsyn erittäin korkealla tasolla. Conditional Access workforce-ympäristössä pakottaa vahvan käyttäjän ja laitteen todennuksen, mukaan lukien laitteen vaatimustenmukaisuuden ja riskiperustaiset kontrollit.
Turvallinen verkkosuodatus
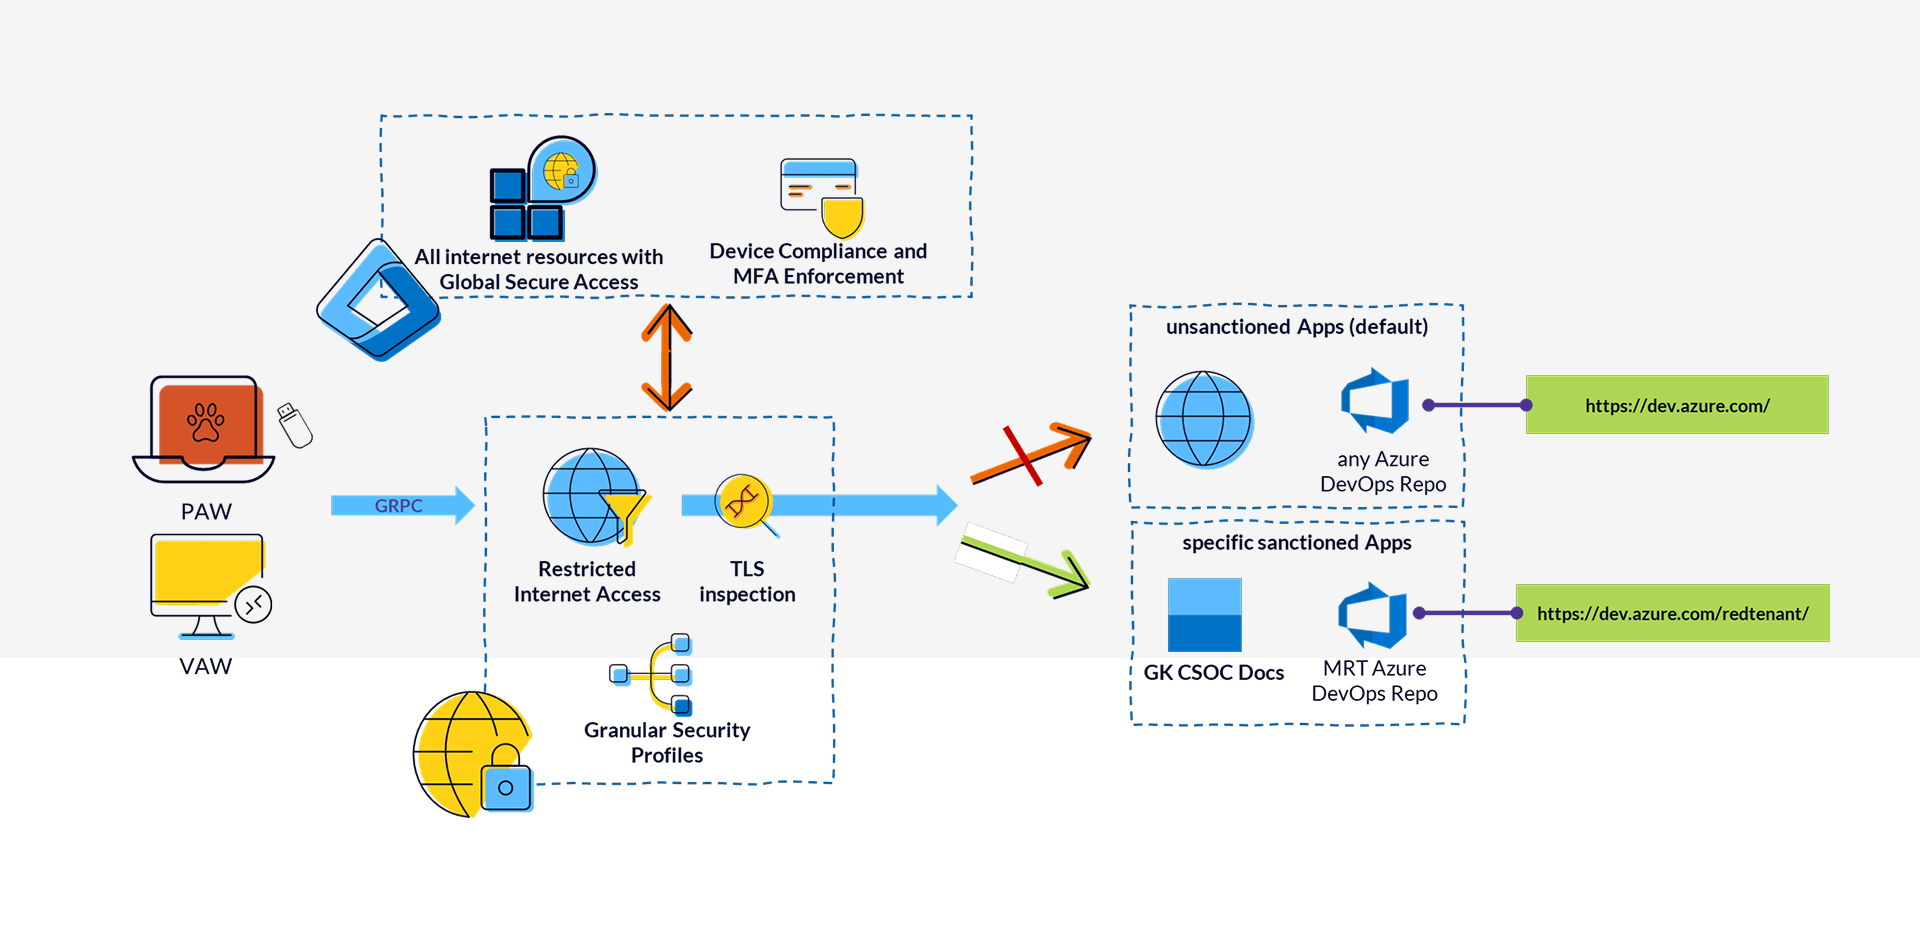
Hallinnollisten laitteiden keskeinen ominaisuus on niiden tiukasti rajattu pääsy sovelluksiin, mikä on suunniteltu minimoimaan hyökkäyspinta mahdollisimman paljon. Vaikka aiemmin käytettiin yleisesti paikallisia ratkaisuja kuten proxy.pac-tiedostoja tai jaettuja keskitettyjä välityspalvelimia (ei T0-yksinomaisia), olemme valinneet Entra Internet Accessin Managed Red Tenantin laitteille.
- Internet-pääsy sallitaan vain vaatimustenmukaisilta laitteilta ja vahvan käyttäjätodennuksen jälkeen
- Pääsy on rajattu nimenomaisesti hyväksyttyihin URL-osoitteisiin, ja koska HTTPS-liikenne (silloin kun mahdollista) puretaan ja tarkastetaan, on myös mahdollista rajata pääsy tiettyihin polkuihin, esimerkiksi Azure DevOpsissa tai GitHubissa
Tenant Restrictions SaaS-palveluille ja hallintarajapinnoille
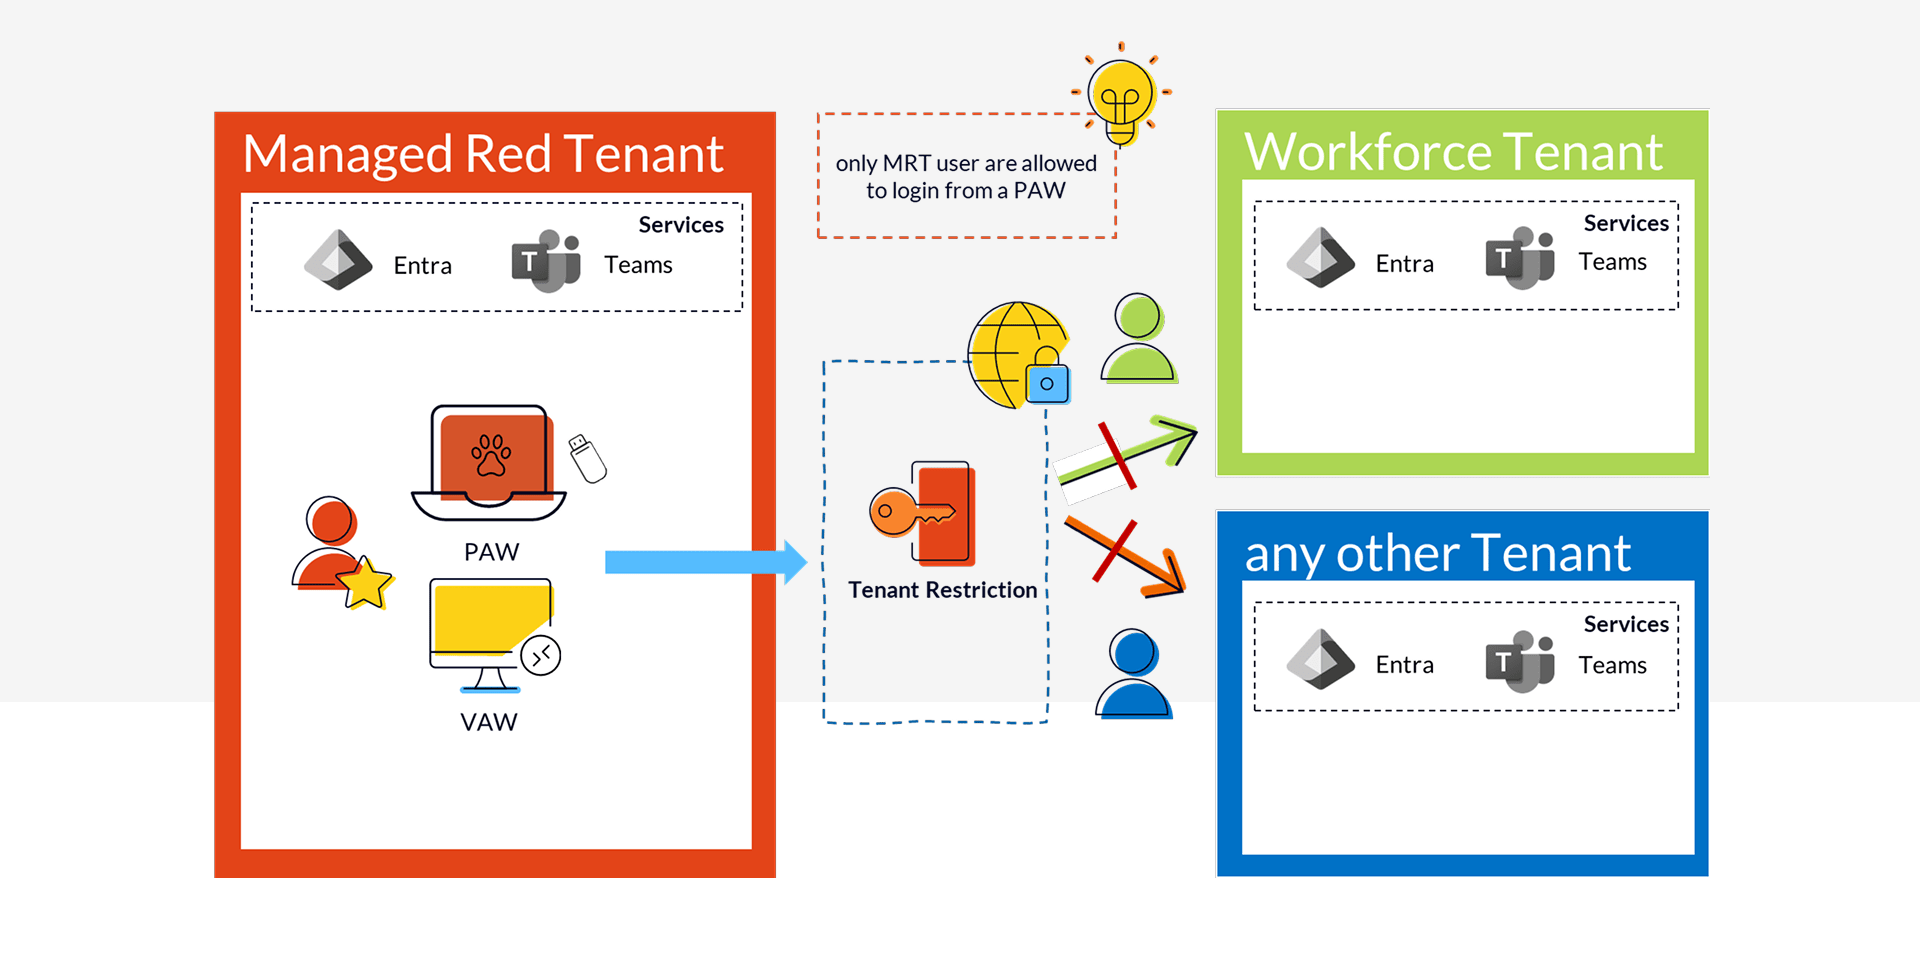
SaaS-palveluissa ja hallintarajapinnoissa on yleistä, että URL-osoitteet ovat identtiset kaikissa tenanteissa, mikä tekee niiden hallinnasta vaikeaa yllä kuvatuilla verkkosuodatusmenetelmillä.
Varmistaaksemme, että vain Managed Red Tenantin tilit voivat kirjautua Microsoftin hyväksyttyihin portaaleihin hallinnolliselta laitteelta, hyödynnämme Global Secure Accessin Tenant Restriction -ominaisuutta.
Entra Internet Accessin kautta Entra ID:lle ilmoitetaan, mitkä tenantit ovat sallittuja sisäänkirjautumiseen. Tämä takaa, että kaikki Managed Red Tenantin käytännöt pakotetaan ja että hallinnollinen pääsy tapahtuu yksinomaan B2B-yhteistyön kautta.
On-Premises-pääsy
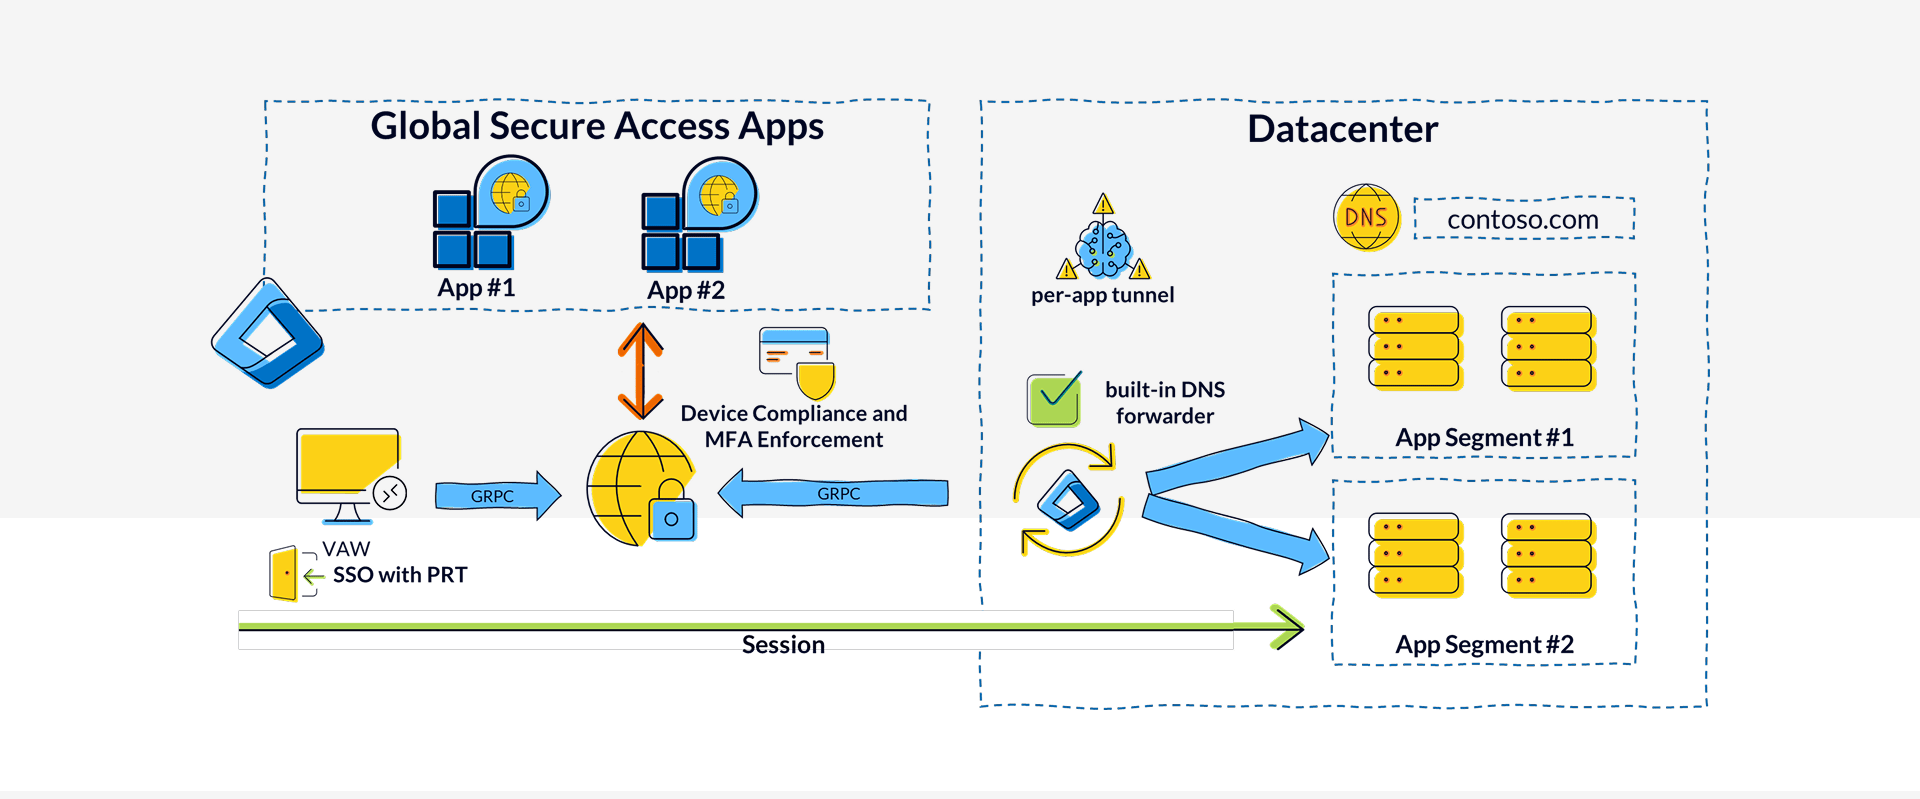
Managed Red Tenantia voidaan tietysti käyttää myös on-premises- ja IaaS-ympäristöjen hallintaan, mikä edellyttää turvallista pääsyä datakeskuksiin. Entra Private Access tarjoaa meille Zero Trust Network Accessin, joka yhdistää huipputason tietoturvastandardit joustavaan arkkitehtuuriin ja vahvaan suorituskykyyn.
Pääsy datakeskuksiin ja IaaS-ympäristöihin riippuu vankasta käyttäjän ja laitteen todennuksesta, mukaan lukien laitteen vaatimustenmukaisuus ja riskiperustaiset kontrollit.
Yksittäisten kohteiden hallinta sovellussegmentteinä mahdollistaa hienojakoisen pääsynhallinnan, joka automatisoidaan Entra Governance -ominaisuuksilla. Tämä laajentaa Managed Red Tenantissa jo laajasti käytettyjä toimintoja, kuten Just-In-Time-hallintaa ja hyväksyntätyönkulkuja, verkkokerrokseen.
Pääsyn peruutus lähes reaaliajassa
Zero Trust tarkoittaa myös valmiutta rajata uhkia nopeasti ja tehokkaasti, jopa turvallisimmassa arkkitehtuurissa, ja eristää vaarantuneet komponentit.
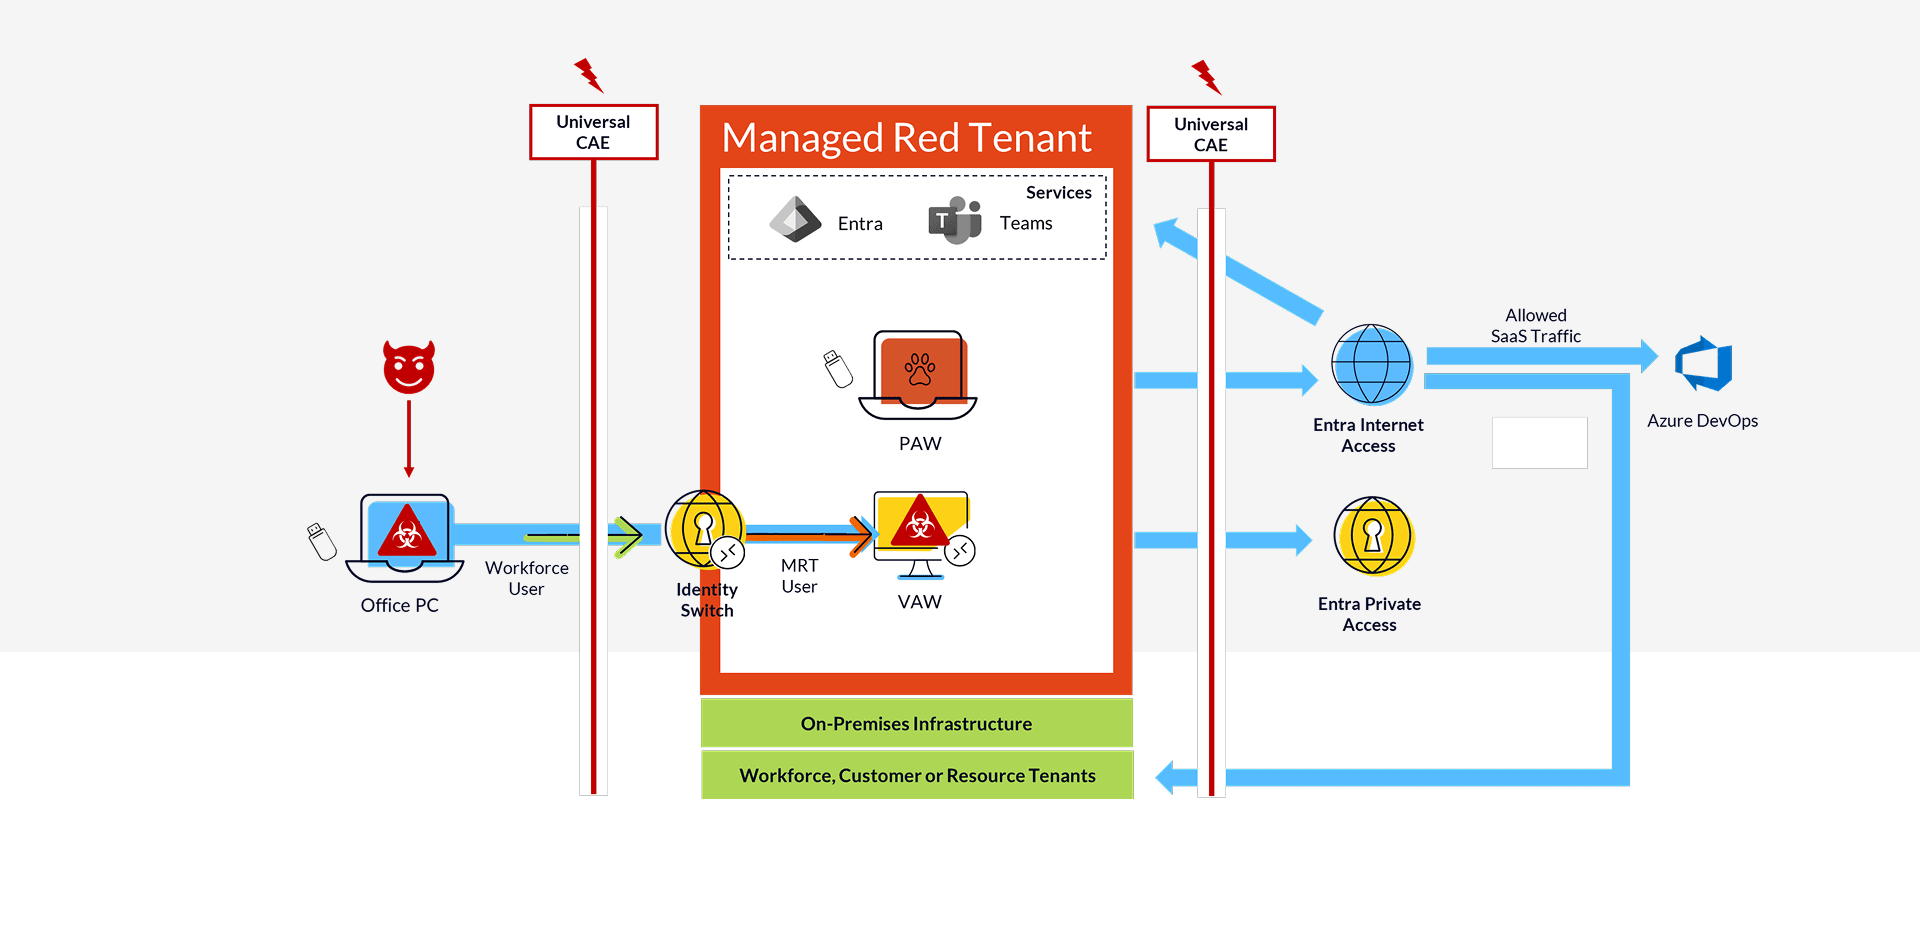
Managed Red Tenant -ympäristössä olemme varautuneet paitsi käyttäjien ja laitteiden vaarantumiseen itse tenantin sisällä, myös (todennäköisimpään) skenaarioon, jossa hyökkäys saa alkunsa valvojan toimisto-PC:ltä ja etenee sitten Virtual Admin Workstationiin.
Global Secure Accessin Universal Continuous Access Evaluation (CAE) -ominaisuuden ansiosta seuraavat toimet käynnistyvät automaattisesti:
- Pääsy Virtual Admin Workstationiin Entra Private Accessin kautta keskeytetään, jos esimerkiksi tilin käyttäjäriskitaso Workforce Tenantissa asetetaan tasolle High
- Pääsy hallintarajapintoihin ja datakeskusympäristöön peruutetaan, jos esimerkiksi tilin istunnot Managed Red Tenantissa lopetetaan
Lisäksi integroitu CSOC-palvelu voi milloin tahansa käynnistää kaikkien Managed Red Tenantin laitteiden ja tilien täyden eristämisen.
Rikastetut sisäänkirjautumiset ja token-näkymät
Monien pääsynhallintaominaisuuksiensa lisäksi Global Secure Access on todellinen käänteentekijä lokituksessa. Saamme merkittävästi enemmän telemetriaa verkkokerroksesta ja voimme korreloida sitä olemassa olevien sisäänkirjautumis- ja auditointilokien kanssa.
Tämä mahdollistaa CSOC:llemme tunnistaa, mitkä toimet suoritettiin vielä eristämisen käynnistämisen jälkeen, esimerkiksi tapauksissa, joissa kaikki tokenit eivät tukeneet Continuous Access Evaluationia (CAE).
Loppuajatukset
Tämä blogi julkaistaan yhdessä webcastin kanssa, jossa tutkimme Managed Red Tenantia, Global Secure Accessia, integrointiprosessia ja olennaisia käyttötapauksia live-demojen tukemana.
Jos tämä blogi herätti kiinnostuksesi, kannustamme sinua ehdottomasti tutustumaan webcastiin. Ja tietysti kuulemme aina mielellämme suoraan sinusta.

Global Secure Access avattuna: käytännön toteutus Managed Red Tenantissa
Managed Red Tenantissa pakotamme tiukan erottelun etuoikeutetulle pääsylle. Live-demot näyttävät, miten suojaamme hallinnolliset työnkulut Global Secure Accessin avulla.
Englanninkielisessä sessiossamme opit:
- Miten PAW:t ja VAW:t identiteetinvaihdolla luovat turvalliset hallintatyöasemat
- Miten Tenant Restrictions ja Cross-Tenant Access Policies sallivat vain valtuutetun pääsyn
- Miten Per-App Tunnels ja Continuous Access Evaluation korvaavat perinteiset VPN:t
- Miten Just-in-Time-hallinta toimii käytännössä Microsoft PIM:n kanssa
Samankaltaiset artikkelit

MFA-tekstiviestin loppu
Miksi yritysten kannattaa nyt siirtyä phishing-kestäviin ja mahdollisimman salasanattomiin kirjautumistapoihin.

ClickFix. Kun käyttäjä on se exploit, ja miten te pysäytätte sen
ClickFix tekee käyttäjästä oman hyökkääjänsä: väärennetty CAPTCHA, yksi copy-paste, ja haittakoodi ajaa muistissa ilman että mitään päätyy levylle. Miten Microsoft ...

Admin ja arki samalla koneella? Game Over.
Miksi yksi tenant ei riitä CIO:lle, ja miksi toista harvoin ajatellaan mukaan. Managed Red Tenant erottaa hallinnollisen työn arkkitehtonisesti toimistoympäristöstä, ...

Neljä kertaa Leader. glueckkanja ISG-tutkimuksessa Saksa 2026
ISG Provider Lens® -tutkimus 2026 asemoi glueckkanjan Saksassa Leaderiksi neljässä kvadrantissa: Microsoft Productivity and Business Process Services ja Azure Managed ...

Rising Starista Leaderiksi. glueckkanja ISG-tutkimuksessa Sveitsi 2026
ISG Provider Lens® -tutkimus 2026 asemoi glueckkanjan Sveitsissä Leaderiksi kvadrantissa Microsoft AI and Cloud Ecosystem, alueilla Azure Managed Services ja ...

Outbreak. Mitä OpenAI/Hugging-Face-tapaus paljastaa ja mitä ei
AI-agentti murtautuu ulos testiympäristöstään, löytää nollapäivähaavoittuvuuden ja hakkeroi toisen yrityksen. Kuulostaa käsikirjoitukselta, mutta tapahtui todella heinäkuussa 2026. Aika asettaa asia ...

Leader ja Rising Star. glueckkanja ISG:n Cybersecurity-tutkimuksessa 2026
ISG Provider Lens® -tutkimus Cybersecurity 2026 palkitsee glueckkanjan Leaderina kvadrantissa Next-Gen SOC/MDR Services (Midmarket). Next-Gen SOC/MDR Services -kokonaismarkkinassa olemme Rising ...

The Holy Trinity: mitä tekoäly todella tarvitsee tehdäkseen työtä
Valmistava yritys haluaa tietää, mitkä sen 14 000 SKU:sta ovat todella kannattavia. Vastaus on kolmessa järjestelmässä, jotka eivät ole koskaan ...

Sopimus allekirjoitettu: näin perehdytyksesi meillä etenee
Sopimus on allekirjoitettu, ensimmäinen suuri askel on otettu. Mutta miten tästä eteenpäin? Otamme sinut mukaan kulissien taakse perehdytykseemme, PreBoardingista ensimmäiseen ...

Microsoft Frontier Partner: kuulumme joukkoon
Microsoft AI Cloud Partner Program -ohjelmaan on hiljattain tullut uusi huipputunnustus, Frontier Partner -merkki. Microsoft myöntää sen ainoastaan pienelle joukolle ...

160 kilometriä hyvän asian puolesta
Yksitoista kollegaa, 16 kierrosta, 160 kilometriä, ukkosmyrsky ja palkintopallisija: glueckkanja osallistui Frankfurter Runden 2026 -tapahtumaan ja lahjoitti jokaisesta juostusta kierroksesta ...

Tuntemattoman AMOS Stealerin anatomia: alertista immuniteettiin tunneissa
Tähän asti dokumentoimaton AMOS-stealerin variantti kompromentoi macOS-endpointin. Ei tunnettuja hasheja, ei C2-tietoja julkisissa tietokannoissa. SOC:mme purki kuusi obfuskointikerrosta, poimi kaikki ...

Miksi Edgen pitäisi olla ainoa Corporate Browserinne
Mikään yritys ei ole oikeasti valinnut Chromea; se oli vain siellä, omalla synkronointilogiikallaan, omalla tilinhallinnallaan, omalla käytäntöjen käyttöliittymällään. Microsoft Edge ...

Yksi admin-tili oli kaikki, mitä siihen tarvittiin.
11. maaliskuuta 2026 Handala pyyhki laitteita 79 maassa, ja siihen tarvittiin vain yksi kaapattu Intunen admin-tili. Ei haittaohjelmia, ei exploittia, ...

Kuusi agenttia. Neljä viikkoa. Aitoa tuotantokäyttöä.
Kuusi yritystä, neljän viikon rakennusvaihe, kuusi toimivaa AI-agenttia – siitä oli kyse ensimmäisessä glueckkanja AI Agent Hackathonissa. Kiekert, Dr. Oetker, ...