

Tästä syystä tarvitset vankan infrastruktuurin ollaksesi agent-ready vuonna 2025
Ennen kuin Microsoft 365 Copilot Agents voi tuottaa todellista arvoa, perustan on oltava vankka: puhdas data, oikeat käyttöoikeudet ja luotettava infrastruktuuri. Tämä opas selittää, miksi datan laatu ratkaisee tekoälyn onnistumisen, nostaa esiin riskejä kuten oversharingin ja siilot ja esittelee 10 käytännön askelta, joilla teet M365-ympäristöstäsi agent-readyn: turvallisen, compliantin ja skaalautuvan.

Prologi
Tämän kaikkiallisuuden myötä syntyy paljon ideoita ja halu toimia tai ainakin kokeilla. glueckkanja AG:llä tuemme asiakkaitamme koko tämän prosessin ajan. Kehitämme ja rakennamme tietenkin jo agentteja, mutta 80 %:ssa projekteistamme pääpaino on datan ja tenantin valmistelussa agenttien luomista varten. Ennen kuin otat Copilotin tuotantokäyttöön organisaatiossasi, kannattaa katsoa infrastruktuuriasi kriittisesti. Tällä alueella päätöksiä tehtäessä on useita tärkeitä näkökohtia ymmärrettävänä ennen kuin tekoälyagentteja otetaan käyttöön laajassa mittakaavassa. Siksi opastan sinut tässä blogikirjoituksessa olennaisten askelten ja erojen läpi. Aikana, jolloin tekoälyavustajat kuten Microsoft 365 Copilot Agents lupaavat muuttaa työelämän, yksi periaate pätee yli muiden: tekoäly on vain niin hyvä kuin sen alla oleva järjestelmä.
Tämä kattava opas kuvaa, miten valmistelet datasi ja infrastruktuurisi Copilot Agenteille, ja käsittelee keskeisiä käytäntöjä SharePointissa, Teamsissa ja Power Platformissa.
Miksi infrastruktuurisi (datasi) merkitsee
Kun käytämme tekoälyagentteja, on välttämätöntä ymmärtää, ettei näillä agenteilla luonnostaan ole tietoa organisaatiostamme, datastamme tai ainutlaatuisesta toimintakontekstistamme. Oletuksena tekoälyagentti kantaa vain sisäänrakennettua tietoa, joka on peräisin Large Language Modelin (LLM) kouluttamisesta. Näiden tekoälyagenttien kyvykkyyksien tehokas parantaminen ja laajentaminen edellyttää eri komponenttien järjestelmällistä integrointia. Tämä parannus saavutetaan toteuttamalla System Prompteja, Knowledge Baseja, Connectoreita, verkkohakutoimintoja, pääsy Microsoft Graphiin, Semantic Search ja muita työkaluja. Yhdessä nämä komponentit tekevät tekoälyagenteista kykeneviä tuottamaan tarkempia, kontekstuaalisesti relevantteja vastauksia ja toimia, jotka vastaavat tiiviisti organisaation erityistarpeita ja dataa. Koska olemme nyt aivan agenttisen aikakauden alussa, moni meistä aloittaa yksinkertaisilla agenteilla, jotka hakevat tietoa olemassa olevista SharePoint Online -kirjastoista.
Meille IT:ssä se tarkoittaa, että meidän on huolehdittava datastamme SharePoint Onlinessa enemmän kuin koskaan!
SharePoint Online = tieto = data ja data = avain
Selkeä viestini: Ennen kuin lisäät tekoälykopiloita organisaatioosi, laita datatalosi järjestykseen. Sama data, joka syöttää Copilot Agentsejasi, syöttää myös Microsoft 365 Copilotia itseään.
Eikä siinä kaikki! Microsoft 365 Copilot arvioi samaa dataa. *Jos tuo data on sekaisin, ylijaettua tai huonosti suojattua, tekoäly voi odottamatta nostaa esiin virheellistä tai arkaluonteista tietoa *tai esimerkiksi, kuvittele että kysyt Copilotilta yrityksen rakenteesta ja saat yksityiskohtia luottamuksellisesta uudelleenjärjestelysuunnitelmasta, jota sinun ei ollut tarkoitus nähdä. Tällaisia tapauksia sattuu, kun sisältö on ylijaettua (saatavilla liian laajasti) alustoilla kuten SharePoint tai Teams. Huomaa: Copilot kunnioittaa kaikkia olemassa olevia käyttöoikeuksia, mikä tarkoittaa, että tuollaista voi tapahtua vain, kun käyttöoikeudet on konfiguroitu väärin. Toisaalta, jos data on siiloutunutta tai saavuttamatonta, tekoälyavustajista on vähemmän hyötyä.
Copilot nostaa esiin vain sellaista organisaation dataa, johon yksittäisellä käyttäjällä on vähintään katseluoikeudet!
Keskeinen oppi: Yritystason tekoäly onnistuu vain vankalla dataperustalla. Tuore Microsoftin raportti nimeää datan oversharingin, datavuodot ja non-compliantin käytön tärkeimmiksi haasteiksi, jotka on ratkaistava ennen tekoälyn käyttöönottoa. Organisaatiot, jotka investoivat SharePoint Onlinen ja muiden datalähteiden valmisteluun, saavat Copilotin hyödyt käyttöönsä luottavaisin mielin, kun taas ne jotka eivät investoi, ottavat riskin tietoturvaloukkauksista tai epärelevanteista tekoälyn tuotoksista. Tutkimukset osoittavat, että noin kolmasosalta päättäjistä puuttuu täysi näkyvyys kriittiseen dataan.
10 askelta M365-datainfrastruktuurisi parantamiseksi nyt
Nyt tiedämme, että agenttisi tarvitsevat dataa. Kun me glueckkanjana astumme näihin projekteihin, tämä on tyypillinen 10 kohdan listamme, jonka työstämme ylhäältä alas asiakkaidemme kanssa.
Vaihe 1: Tarkista keskeiset jakoasetukset
Varmista tenant-tason asetukset, jotka voivat johtaa oversharingiin. Tarkastele esimerkiksi oletusarvoisia jakolinkkipolitiikkoja (esim. onko ”Kuka tahansa, jolla on linkki” tai ”Organisaatiosi henkilöt” oletuksena sallittu SharePointille/OneDrivelle), voivatko käyttäjät luoda julkisia Teamseja oletuksena ja onko Power Platform -ympäristösi avoin ilman governancea. Väärin konfiguroidut oletukset ovat täällä yleinen syy tahattomalle laajalle pääsylle..
Vaihe 2: Auditoi julkiset Teamsit
Käy läpi kaikki Microsoft Teamsit, jotka on merkitty ”julkisiksi”. Julkinen Team tarkoittaa, että kuka tahansa organisaatiossasi voi löytää sen sisällön ja päästä siihen käsiksi. Varmista, että jokainen julkiseksi asetettu Team todella sisältää vain ei-arkaluonteista, laajasti soveltuvaa sisältöä. Jos ei, vaihda se yksityiseksi tai säädä jäsenyyttä. (Team syntyy helposti julkisena ja unohtuu myöhemmin, jolloin tiedostot altistuvat kaikille työntekijöille.)
Vaihe 3: Käy läpi Graph Connectorit
Tarkista, onko tenantissasi pystytetty Microsoft Graph Connectoreita, jotka vetävät sisään kolmannen osapuolen dataa (esim. ulkoisista tiedostojärjestelmistä, wikeistä jne.). Poista tai suojaa jokainen connector, joka indeksoi dataa, jota kaikkien ei pitäisi nähdä. Miksi? Graph Connectorien kautta indeksoitu sisältö tulee osaksi Microsoft Graph -hakuindeksiäsi, mikä tarkoittaa, että Copilot voi mahdollisesti käyttää sitä prompteihin vastaamiseen. Haluat vain relevantit, tarkoitetut datalähteet kytkettyinä.
Vaihe 4: Tuota SharePoint Online Baseline Report
SPO:ssa on erilaisia mahdollisia riskejä ei-toivotulle datalle Agenteissa ja Copilotissa. Sinun on katsottava eri avainmittareita:
- Rikkoutunut käyttöoikeuksien periytyminen kansiotasolla
- Julkiset SharePoint-sivustot
- "Everyone Except External Users" -ryhmän tai muun kaikki käyttäjät sisältävän dynaamisen ryhmän käyttö
- Anyone-jakolinkit
- Everyone-in-my-org-jakolinkit
- Ei-toivotut henkilöt Site Admins- / Owners- / Members- / Visitors-ryhmissä
Vaihe 5: Luokittele ja priorisoi riskit
Ota löydökset vaiheista 1–4 ja järjestä ne vakavuuden mukaan. Mitkä sivustot tai tiedostot kantavat eniten liiketoimintakriittistä tai arkaluonteista dataa ja joilla on samalla altistumisriskejä? Priorisoi niiden korjaaminen. Kerrostamalla liiketoimintakontekstin päälle (esim. sivusto, jolla on taloudellista dataa, verrattuna sivustoon, jolla on geneerisiä pohjia) voit keskittyä vaikuttavimpiin ongelmiin ensin.
Vaihe 6: Ota sivuston omistajat mukaan käyttöoikeuksien katselmointiin
Jokaisen riskialttiiksi nostetun SharePoint-sivuston (tai Teamin) kohdalla anna sivuston omistajan tarkistaa, kenellä on pääsy ja onko se asianmukaista. Omistajat ovat tyypillisesti lähimpänä sisältöä ja huomaavat nopeasti: ”Hetkinen, miksi kaikilla on lukuoikeus tähän? Näin ei pitäisi olla.” Ota käyttöön prosessi, jossa sivustojen ylläpitäjät sertifioivat käyttöoikeudet säännöllisesti.
Vaihe 7: Perusta jatkuva valvonta
Ota käyttöön jatkuva seurantaprosessi uusille oversharing-ongelmille. Oversharingin hallinta ei ole kertaluonteinen korjaus; kun uusia sivustoja, Teamseja ja tiedostoja syntyy, sinun on napattava virhekonfiguraatiot ennakoivasti. Harkitse Microsoft Purviewn raporttien tai alertien käyttöä sellaisten asioiden havaitsemiseen kuin ulkoisesti tai valtaville ryhmille jaetut tiedostot, uudet luodut julkiset teamit jne. Microsoftin työkalut voivat automatisoida alertit näille tilanteille, joten hyödynnä niitä vahvan posturen ylläpitämiseksi.
Vaihe 8: Ota käyttöön arkaluonteisuusmerkinnät ja DLP-politiikat
Käytä Microsoft Purviewn arkaluonteisuusmerkintöjä datan luokitteluun (Confidential, Highly Confidential jne.) ja sido nämä merkinnät suojausasetuksiin. Esimerkiksi ”Confidential”-merkintä voi salata tiedostoja tai estää ulkoisen jakamisen. Konfiguroi myös Data Loss Prevention (DLP) -politiikat estämään tai valvomaan arkaluonteisen tiedon oversharingia (kuten estämään jotakuta lähettämästä sähköpostitse listaa asiakkaiden henkilötunnuksista). Nämä työkalut eivät vain estä vahinkovuotoja päivittäisessä käytössä, vaan toimivat myös Copilotin kanssa: jos Copilot yrittää käyttää tai tulostaa merkittyä sisältöä tavoilla, joilla sen ei pitäisi, DLP voi puuttua asiaan. Lisäksi Copilot itse kantaa dokumentin merkinnän eteenpäin vastauksiinsa, kuten myöhemmin todetaan.
Vaihe 9: Toteuta Power Platform -governance
Laajenna valvontasi Power Platformiin (Power Apps, Power Automate jne.). Määritä DLP-politiikat Power Platformille connectorien hallitsemiseksi (jotta joku ei voi vaikkapa tehdä flow'ta, joka vetää dataa arkaluonteisesta SharePoint-listasta ja julkaisee sen ulkoiseen palveluun). Harkitse myös useita ympäristöjä (Dev/Test/Prod) asianmukaisella tietoturvalla, jotta agentteja tai sovelluksia rakentavat ”citizen developerit” eivät vahingossa altista dataa. Käytännössä: estä Power Platformia muuttumasta hallitsemattomaksi takaoveksi dataasi.
Vaihe 10: Kouluta ja valmenna agenttien rakentajasi
Luo lopuksi ohjeistukset ja parhaat käytännöt niille, jotka tulevat rakentamaan tai ottamaan käyttöön tekoälyagentteja (olivatpa he ammattikehittäjiä tai liiketoiminnan käyttäjiä). Järjestä koulutus datan turvallisesta käsittelystä: esim. miten valita agentille sopivat tietolähteet, miksi laajasti jaettuun agenttiin ei pidä sisällyttää arkaluonteisia tiedostoja, miten testata agentin tuotos odottamattoman tiedon varalta. Edistämällä datatietoista kulttuuria ”agent makerien” keskuudessa vähennät mahdollisuutta, että joku altistaa tietoa vahingossa tekoälyratkaisua suunnitellessaan.
Lähteet:
- https://techcommunity.microsoft.com/blog/microsoft365copilotblog/from-oversharing-to-optimization-deploying-microsoft-365-copilot-with-confidence/4357963
- https://techcommunity.microsoft.com/blog/microsoft365copilotblog/microsoft-graph-connectors-update-expand-copilot%E2%80%99s-knowledge-with-50-million-ite/4243648
Kun olet suorittanut nämä askeleet, voit nyt turvallisesti jatkaa ja alkaa rakentaa tuottavia agentteja. Agenttien rakentamiseen meillä on Microsoftilta eri alustoja ja ominaisuuksia, joihin voimme nojata. Näkyvimmät esimerkit löydät seuraavasta luvusta. Jos tarvitset apua tämän listan kanssa, ota rohkeasti yhteyttä, niin autamme sinua tässä tärkeässä valmisteluharjoituksessa.
Mikään ei estä sinua sillä välin luomasta PoC- tai testiagentteja esimerkkidatalla, manuaalisesti ladatuilla tiedostoilla tai RAG:n kautta liitetyllä erityisdatalla. Mutta suosittelemme näitä askelia ennen laajempaa agenttien implementointia / rollouttia.
Agenttialustojen erojen ymmärtäminen
Vaihe 1: Ymmärrä agenttien luojasi
Datan valmistelun perustyön jälkeen meidän on ymmärrettävä, mitkä alustat ovat käytettävissä näiden agenttien luomiseen. Pyrimme erottelemaan nämä työkalut ominaisuuksien ja mahdollisuuksien perusteella, mutta on tärkeää huomata, että agenttien luominen ja oikean tooling-valinnan tekeminen on jatkumo. Microsoft-ekosysteemissä on useita tapoja rakentaa tekoälyagentteja. On tärkeää poimia oikea tarpeisiisi ja tiimisi osaamistasoon. Se myös selventää, milloin hyödyntää Azure AI Foundrya ja milloin Copilot Studion sisäänrakennettuja työkaluja.
Microsoft tarjoaa tänään joukon erilaisia työkaluja, joilla voi rakentaa agentteja. Vaikka ne vaikuttavat toistensa kaltaisilta, ne on rakennettu eri kohderyhmille ja eri osaamistasoille. Katso alla olevaa yleiskuvaa tarkemmin. Sen ymmärtäminen, kuka näitä agentteja tarvitsee luoda ja ylläpitää, näyttää meille myös, mitkä tietolähteet (= data) meidän on valmisteltava agenteillemme. Alla olevan listan työkalujen lisäksi on vielä enemmän pro-code-ratkaisuja agenttien rakentamiseen kuten M365 Agents Toolkit, Visual Studio Code, Agent SDK ja muita. Kaikki datan valmisteluaskeleemme´ pätevät niihinkin, koska ne käyttävät samaa dataa kuin muut agentit.
Lähde: https://www.egroup-us.com/news/microsoft-copilot-ai-integration/

Vaihe 2: Tunnista käyttötapaukset ja vaatimukset alustallesi
Kuten voit varmaan päätellä, jokainen alusta ei tue jokaista käyttötapausta. Agentteja voidaan käyttää yksinkertaisiin tehtäviin, kuten kysymyksiin vastaamiseen olemassa olevan tiedon pohjalta, tai monimutkaisiin, kuten vastausten automaattiseen generointiin tai prosessien suorittamiseen. Myös lopullinen UX, missä ja miten haluamme näitä agentteja käyttää, on tärkeä alustan valinnan kannalta.
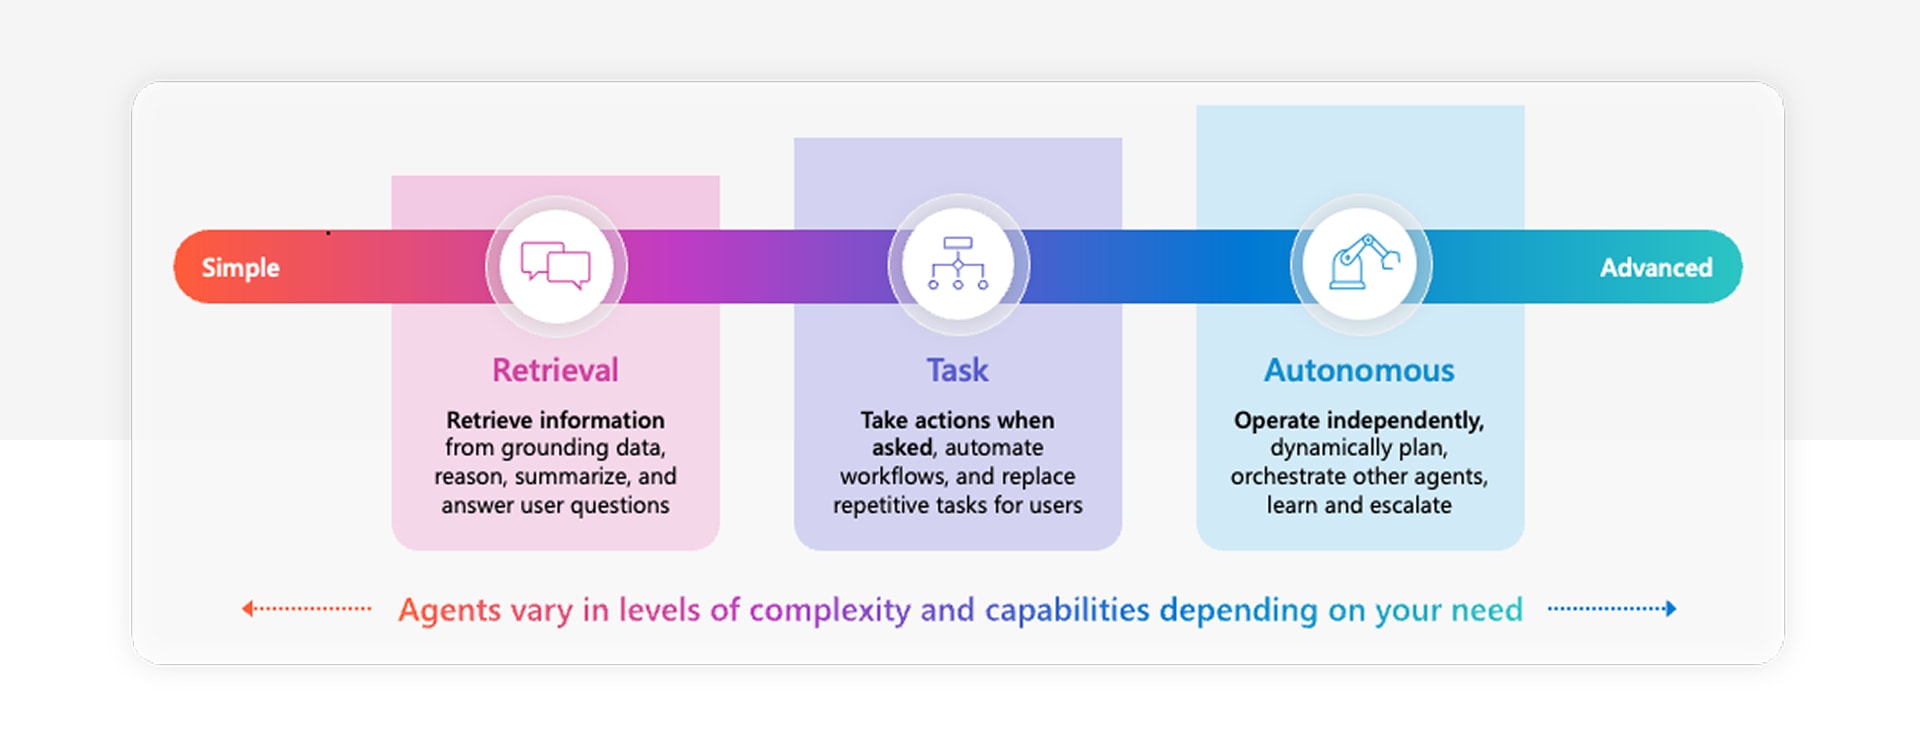
Nämä näkökohdat mielessä pyrimme yleensä käyttämään yksinkertaisinta mahdollista ratkaisua agenttimme rakentamiseen. Mutta meidän on myös löydettävä ratkaisu, joka on skaalautuva jatkokehitystä varten. Jokaista agenttia ei kuitenkaan tarvitse rakentaa Agent AI Foundrylle aivan alusta lähtien.
Vinkki:
Jos et ole varma, mistä aloittaa agenttisi rakentaminen, voit aina käyttää Copilot Studiota ja joko integroida sinne lisää dataa Azure AI:stä ja julkaista sen Microsoft 365 Copilotiin. Näin saat sekä "ylös- että alaspäin yhteensopivuuden".
RAG (Retrieval-Augumented Generation) vs. SharePoint vs. Upload
Ensi silmäyksellä kaikki näyttää olevan RAG:ia, mutta eroja on! Kun ensi kertaa tutustut Copilot Agentseihin ja niiden agenttikyvykkyyksiin, on houkuttelevaa olettaa, että kaikki tiedon integrointi noudattaa samaa RAG-mallia (Retrieval-Augmented Generation). Vaikka ne kaikki saattavat ulkoapäin näyttää RAG:ilta, eli dokumenttien hakemiselta ja vastausten generoinnilta, tapa jolla ne toimivat konepellin alla eroaa merkittävästi. Näiden erojen ymmärtäminen on olennaista oikean lähestymistavan valitsemiseksi tavoitteidesi, mittakaavasi ja teknisen valmiutesi pohjalta. Tässä lyhyt selitys ja yleiskuva
Manuaaliset tiedostolataukset
Manuaalinen lataus on yksinkertaisin tapa lisätä tietoa Copilot-agentille. Vedät ja pudotat dokumentit suoraan Copilot Studion käyttöliittymään. Microsoft indeksoi nämä tiedostot automaattisesti ja hakee relevanttia sisältöä käyttäjän kyselyn aikana. Tämä on ihanteellista pienille piloteille ja varhaiselle testaukselle. Huomaa myös, että tiedostojen sisällön tulisi olla kaikkien agenttiin pääsevien saatavilla. Täällä ei ole käyttöoikeuksien hallintaa, josta sinun tarvitsisi huolehtia. Toisaalta joudut pitkällä aikavälillä päivittämään näitä tiedostoja manuaalisesti, jos asiat muuttuvat. Tällä hetkellä Copilot Agenteille voit lisätä manuaalisesti enintään 20 tiedostoa.
SharePoint Online
Tämä menetelmä käyttää Microsoftin Retrieval APIa sisällön hakemiseen suoraan SharePoint Onlinesta, joka on kytketty Graph Connectorin kautta. Agentti hakee relevanteimman sisällön livenä kyselyhetkellä kunnioittaen olemassa olevia Microsoft 365 -käyttöoikeuksia. Sisältö voi olla SharePoint-sivustoja, dokumenttikirjastoja, kansioita tai tiedostoja. Se on dynaamista, turvallista ja hyvin soveltuvaa skaalaamiseen osastojen tai liiketoimintayksiköiden yli ilman oman infrastruktuurin hallintaa. Rakentaessamme olemassa olevan infrastruktuurin päälle käytämme SharePointin sisäänrakennettua tietoturvamallia, mikä on valtava etu muihin tietovaihtoehtoihin verrattuna. Osastot voivat helposti päivittää tiedostoja ja se heijastuu agenttiin. Se tarkoittaa, että jos kaksi eri käyttöoikeustason käyttäjää kysyy agentilta, toinen saattaa saada vastauksen tietystä tiedostosta, kun taas toinen käyttäjä (ilman pääsyä) ei saisi, mikä on täsmälleen se käyttäytyminen, jonka haluamme.
Huomaa: SharePoint-listat eivät tällä hetkellä ole tuettu tietotyyppi, joten et voi indeksoida niitä out of the box (Q3 2025)
Custom RAG (itse hallinnoitu)
Klassisessa RAG-pystytyksessä rakennat ja hallinnoit koko hakuputken itse. Siihen kuuluu dokumenttien esikäsittely, chunkkaus, embeddaus, tallennus vektoritietokantaan ja parhaiden osumien haku kyselyhetkellä. Tämä antaa sinulle täyden kontrollin siihen, miten sisältöä käsitellään ja haetaan, mutta tuo mukanaan myös kompleksisuutta ja ylläpitotaakkaa. Se sopii parhaiten edistyneisiin käyttötapauksiin, jotka vaativat räätälöintiä yli sen, mitä Microsoftin managed servicet tarjoavat. Tämä ei ole Copilotin tai Copilot Studion sisäänrakennettu ominaisuus; tekisimme tämän Microsoft Azuressa.
Esimerkki siitä, milloin RAG:ia kannattaa käyttää, voisi olla vaikkapa: jos sinun pitäisi integroida tekoälyagentti omisteiseen tietokantaan tai tuhansiin Microsoft 365:n ulkopuolella säilytettäviin PDF-tiedostoihin ja soveltaa mukautettuja suodattimia, itse hallinnoitu RAG voi olla tarpeen, mutta tämä vaatii merkittävän työpanoksen.
lähde: https://learn.microsoft.com/en-us/azure/search/retrieval-augmented-generation-overview?tabs=docs
Mitä valita ja milloin
Vaikka kaikki kolme lähestymistapaa sisältävät sisällön hakemista kielen generoinnin tueksi, vain itse hallinnoitu räätälöity ratkaisu täyttää ”todellisen RAG:in” määritelmän teknisessä mielessä. Useimmille organisaatioille alkuvaiheessa manuaaliset lataukset tai SharePoint-yhteydet ovat merkittävästi helpompia ja nopeampia toteuttaa. Ne tuottavat vahvoja tuloksia minimaalisella pystytyksellä - ja antavat tiimien keskittyä käyttötapausten suunnitteluun ja adoptioon infrastruktuurin sijaan.
Yleinen neuvoni tässä kohtaa:
Yritä rakentaa agentit niin lähelle dataasi kuin mahdollista
Esimerkki: Jos datasi on tallennettu suuriin SQL-tietokantoihin tai ulkoisiin CRM-järjestelmiin, SharePoint-agentti ei hoida hommaa. Jos meillä on kaikki tietomme SharePointissa, SharePoint Agents tai Copilot Agents voi olla hyvä alku.
Custom RAG:ia kannattaa harkita vain silloin, kun tarpeesi menevät yli sen, mitä managed-vaihtoehdot voivat tarjota, ei oletusarvoisena lähtökohtana. Manuaalinen lataus on loistava ensimmäiseen pilottiin tai pieniin pilotteihin, joissa on rajattua ja spesifiä tietoa, jota ei päivitetä usein. Monissa skenaarioissa käyttäisimme vain SharePoint-kirjastoa tai -sivustoa agentin kanssa. Tämän vuoksi keskitymme skenaarioon, joka näyttää tältä:
Microsoft 365 Copilot ja Copilot Agents: tietoturva ja compliance out of the box
Turvallinen pilvi-infrastruktuuri on yritystason tekoälyn peruskivi. Microsoft tarjoaa agenteillemme turvallisimman mahdollisen kehyksen asettamalla ne Microsoft 365 Copilotin kontekstiin. Jokainen organisaatio voi luottaa olemassa olevaan tietoturvakehykseensä, joka perustuu Conditional Accessiin ja monivaiheiseen todennukseen pääsyn osalta, sekä olemassa olevaan governance-kehykseensä, joka perustuu Microsoft Purviewhun.
Agentit, joita käytetään M365 Copilotissa tai jotka julkaistaan Copilot Studiosta Teams-chatbottina, ovat käytettävissä vain tenant-rajojemme sisällä. Se tarkoittaa, että saamme näille sovelluksille saman tietoturvatason, joka meillä jo on.
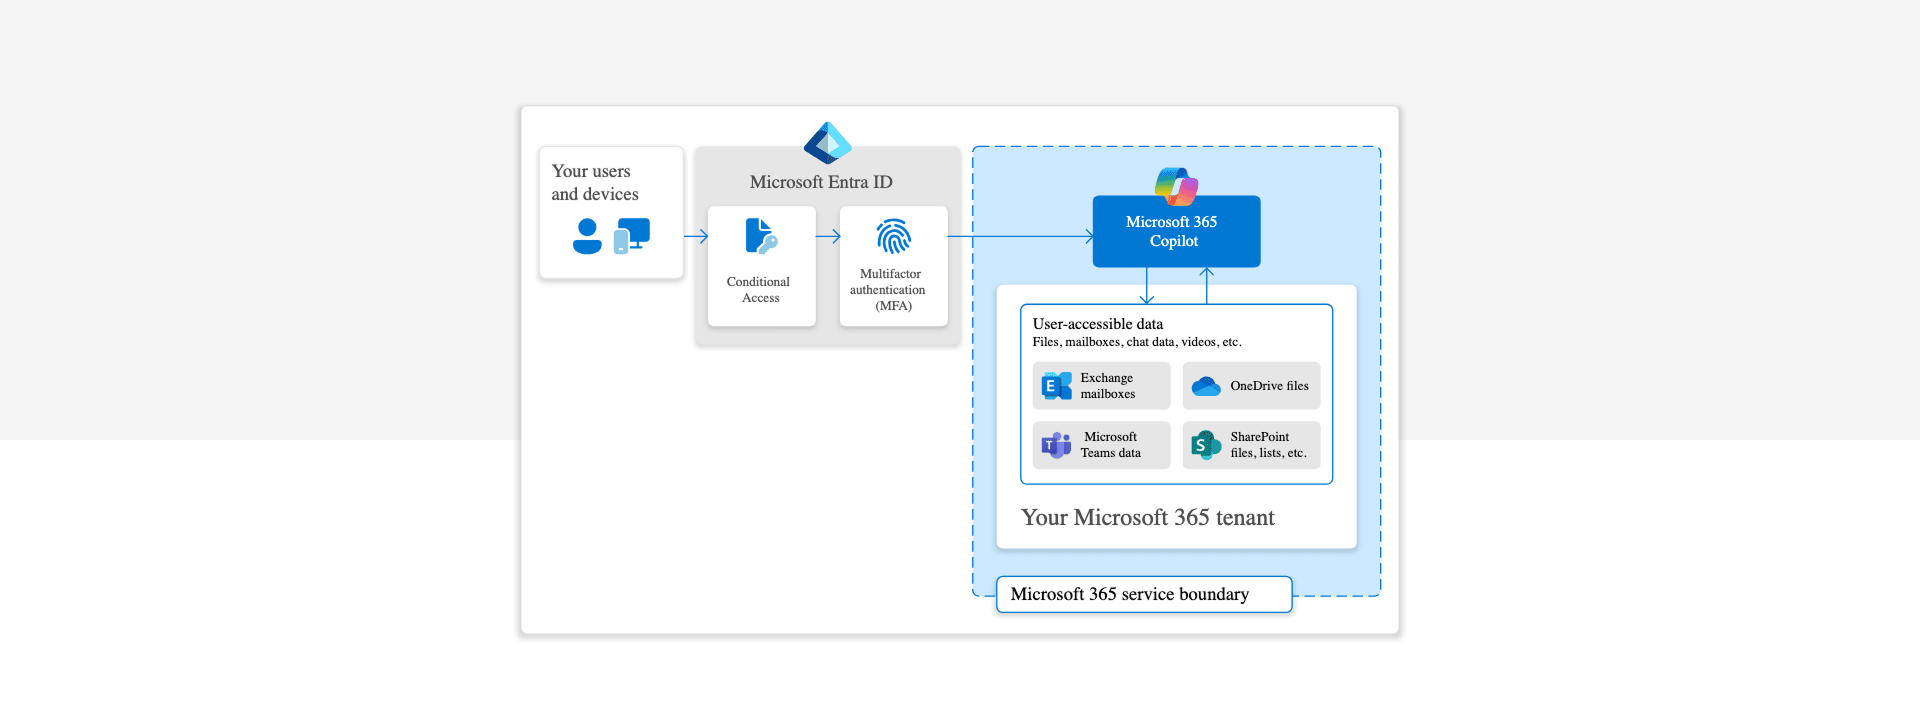
Sen lisäksi Microsoft tarjoaa useita teknisiä ja organisatorisia sitoumuksia, jotka on koottu siihen mitä kutsumme nimellä "Enterprise Grade Data Protection".
Microsoft 365 Copilot: Enterprise Data Protection (EDP) prompteille ja vastauksille
- Sopimuksellinen suoja: Promptit (käyttäjän syöte) ja vastaukset (Copilotin tuotos) on suojattu Data Protection Addendumin (DPA) ja Product Termsin alla. Nämä suojat ovat samat kuin ne, joita sovelletaan sähköposteihin Exchangessa ja tiedostoihin SharePointissa.
- Datan tietoturva: Salaus levossa ja siirrossa, fyysiset turvakontrollit, tenant-tason datan eristys
- Yksityisyyssitoumukset Microsoft toimii tietojen käsittelijänä ja käyttää dataa vain asiakkaan ohjeiden mukaisesti. Tukee GDPR:ää, EU Data Boundarya, ISO/IEC 27018
ja muita. - Pääsynhallinta ja politiikkojen periytyminen: Copilot kunnioittaa: identiteettimalleja ja käyttöoikeuksia, arkaluonteisuusmerkintöjä, säilytyspolitiikkoja, auditasetuksia, admin-konfiguraatioita, tekoäly- ja tekijänoikeusriskien lieventämistä ja suojaa: prompt injectionia, haitallista sisältöä, tekijänoikeusongelmia vastaan (suojatun materiaalin tunnistuksen ja Customer Copyright Commitmentin kautta)
- Ei mallien koulutusta: Prompteja, vastauksia ja Microsoft Graph -dataa EI käytetä perusmallien kouluttamiseen.
Copilot Agent's SharePoint Online -tiedolla:
- Käyttöoikeus- ja jakomalli: Agentit, joilla on SharePoint Online -pääsy, kunnioittavat aina liitetyn SharePoint-sivuston käyttöoikeuksia. Se tarkoittaa, että toisaalta sinun on varmistettava, että kaikilla joilla pitäisi olla pääsy, on vähintään lukuoikeudet sivustolle; toisaalta sinun on oltava valppaana, ettet myönnä tarpeettomia käyttöoikeuksia, jotka voisivat altistaa arkaluonteista tietoa valtuuttamattomille käyttäjille**. Käyttöoikeuksien asianmukainen konfigurointi on olennaist**a, koska Copilot Agents pystyy käyttämään ja nostamaan esiin vain sisältöä, jonka kyselyn tekevä käyttäjä saa nähdä. Lisäksi Microsoft Purview information protectionin hyödyntäminen varmistaa, että arkaluonteisuusmerkinnät ja data loss prevention (DLP) -politiikat pysyvät sisällön mukana
- Pysyvät merkinnät ja DLP: Ota käyttöön Microsoft Purview information protection, jotta arkaluonteisuusmerkinnät pysyvät sisällön mukana. Copilot-agentit perivät lähdedokumenttien merkinnät. Tämä tarkoittaa, että jos tiedosto on luokiteltu ”Confidential”, mikä tahansa tekoälyn generoima sisältö tai dokumentti siitä eteenpäin kantaa tuon merkinnän mukanaan. Tämä pysyvä merkinnän periytyminen toimii yhdessä Data Loss Prevention -politiikkojen kanssa estäen tekoälyä altistamasta suojattua dataa vahingossa. Käytännössä se tarkoittaa, että vaikka Copilot tiivistäisi arkaluonteisen tiedoston, myös tiivistelmää käsitellään arkaluonteisena. Tämä on jotain ainutlaatuista, jota emme löydä Microsoft 365:n ulkopuolelta, emmekä tule näkemään yhtäkään tekoälyagenttia, joka pystyisi integroitumaan näin syvälle Microsoft 365 -ekosysteemiin!
Parhaat käytännöt SharePoint Onlinen jatkovalmisteluun agenttikäyttöä varten
Valmistellaksesi SharePoint Onlinen tehokkaaseen käyttöön Copilot Agentsien kanssa noudata näitä parhaita käytäntöjä:
Oma SharePoint-sivusto
Luo ensin oma SharePoint-sivusto tai tietty kansio, joka on suunniteltu yksinomaan Copilot-agenttisi tietopohjaksi. Tämä lähestymistapa auttaa minimoimaan oversharingiin liittyviä ongelmia ja vähentää riskiä siitä, että käyttäjät lataavat vahingossa arkaluonteisia tai epärelevantteja tiedostoja agentin saavutettavissa olevaan arkistoon. Jos päätät käyttää olemassa olevaa SharePoint-sivustoa, käy sen sisältö huolellisesti läpi varmistaaksesi, ettei siellä säilytetä luottamuksellista tai arkaluonteista tietoa, jonka ei pitäisi olla agentin löydettävissä.
Pääsyn myöntäminen
On myös tärkeää varmistaa, että kaikilla tarkoitetuilla käyttäjillä on tarvittavat lukuoikeudet päästäkseen sivustolle tai kansioon. Jos sinun on myönnettävä pääsy manuaalisesti, varmista että kaikilla tarkoitetuilla käyttäjillä on lukuoikeus sivustolle (esimerkiksi lisäämällä heidät SharePoint-sivuston Visitors-ryhmään tai sopivaan Azure AD -turvaryhmään) prosessin yksinkertaistamiseksi ja käyttöoikeuksien virhekonfiguraatioiden estämiseksi.
Valmistele tiedostot
Kun valmistelet dokumentteja Copilot Agentsien käyttöön, muista että tekoäly tällä hetkellä ei pysty tulkitsemaan tiedostoihin upotettuja kuvia. Lisää siksi kuvaavat kuvatekstit tai vaihtoehtoinen teksti, jotta tärkeä visuaalinen tieto ei katoa. Tekstipainotteisissa dokumenteissa varmista, että kun tiivistät tai viittaat sisältöön, pidät kokonaisuuden enintään 1,5 miljoonassa sanassa tai 300 sivussa, jotta Copilot toimii tehokkaasti.
Excel-tiedostojen osalta järjestä datasi niin, että kukin tiedosto keskittyy joko lukuihin tai tekstiin, sillä sekasisältöiset taulukot tuottavat yleensä epätarkempia tuloksia. Agentit vastaavat kyselyihin myös luotettavimmin silloin, kun relevantti data on työkirjan yhdessä taulukossa.
Agentit vastaavat parhaiten Excel-dataan, kun se on yhdessä taulukossa.
Esimerkki: Jos sinulla on suuri asiakaspalautekysely tallennettuna yhteen Excel-tiedostoon, erottele kvantitatiivinen data (kuten arviot ja numeeriset vastaukset) kvalitatiivisesta datasta (kuten vapaatekstipalaute) kahteen eri taulukkoon. Tällä menetelmällä voit käyttää työkaluja kuten Pythonia ja Excel-kaavoja numeerisen datan tehokkaaseen analysointiin (esim. laskea keskiarvoja, lajitella tuloksia, määrittää luottamustasoja) ja samalla hyödyntää M365 Copilotin sentimenttianalyysiominaisuuksia tekstipohjaisen palautteen oivallusten saamiseen.
Tiedostorajoitukset
Ole lopuksi tietoinen tiedostotyypeistä ja kokorajoituksista, joita Copilot Agents ja Copilot Studio tukevat. Seuraava taulukko esittää nykyisen tuen:https://learn.microsoft.com/en-us/microsoft-365-copilot/extensibility/copilot-studio-agent-builder-knowledge#file-size-limits
Huomioi myös nämä parhaat käytännöt, jotka Microsoft on jakanut dokumenttien pituuksista: https://support.microsoft.com/en-gb/topic/keep-it-short-and-sweet-a-guide-on-the-length-of-documents-that-you-provide-to-copilot-66de2ffd-deb2-4f0c-8984-098316104389
| Tiedostotyyppi | SharePoint Online - raja | Manuaalinen lataus - raja |
|---|---|---|
.doc | 150 MB | 100 MB |
.docx | 512 MB | 100 MB |
.html | 150 MB | ei tuettu |
.pdf | 512 MB | 100 MB |
.ppt | 150 MB | 100 MB |
.pptx | 512 MB | 100 MB |
.txt | 150 MB | 100 MB |
.xls | 150 MB | 100 MB |
.xlsx | 150 MB | 100 MB |
Tällä hetkellä ei-tuetut tiedostotyypit SharePoint Onlinessa: Virallisesti kaikki muu, mitä siellä ei ole listattu, ei ole virallisesti tuettua.
Tietyt tiedostotyypit, kuten CSV-tiedostot, voivat toimia riittävän hyvin, vaikka niitä ei virallisesti tueta, koska ne muistuttavat läheisesti pelkkiä tekstimuotoja. Useimpia muita tiedostotyyppejä, erityisesti konttitiedostoja kuten CAB, EXE, ZIP, sekä kuva-, video- ja äänimuotoja kuten PNG, IMG, MP3 ja MP4, ei kuitenkaan tueta tällä hetkellä.
Lopuksi
Noudattamalla näitä suosituksia voit varmistaa, että Copilot Agentseillasi on pääsy hyvin strukturoituun, turvalliseen ja laadukkaaseen dataan, mikä maksimoi niiden hyödyllisyyden ja minimoi vahingossa tapahtuvan datan altistumisen riskin. Ajan investoiminen SharePoint-ympäristösi valmisteluun luo vahvan perustan onnistuneelle tekoälyagenttien käyttöönotolle ja adoptiolle organisaatiossasi.
Itse asiassa moni ”rakenna agentti” -projekteistamme alkaa juuri siitä. Ei agentin rakentamisesta vaan infrastruktuurin ja tiedon valmistelusta, jotta meillä on hyvälaatuista dataa tekoälyn käyttöön, koska agentti on vain niin hyvä kuin sen alla oleva järjestelmä!

Agent-Ready Infrastructure – perustasi tuottaville Copilot Agenteille
Tekoäly on vain niin hyvä kuin infrastruktuuri, jolla se ajaa. Se, joka haluaa käyttää Copilot Agentseja tosissaan käytännössä, tarvitsee muutakin kuin lisensoinnin ja aktivoinnin. Kyse on strukturoidusta datasta, johdonmukaisesta governancesta ja harkitusta arkkitehtuurista, joka skaalautuu – lyhyesti: Agent-Ready Infrastructuresta.
Englanninkielisessä esityksessämme näytämme sinulle:
- Miksi datan laatu ja informaatioarkkitehtuuri ratkaisevat onnistumisen
- Miten saat Microsoft 365 -ympäristösi kuntoon tuottavia agentteja varten
- Ja mitä säätöruuveja sinun on käännettävä tänään, jotta yrityksesi hyötyy huomenna tekoälystä todella
Samankaltaiset artikkelit

MFA-tekstiviestin loppu
Miksi yritysten kannattaa nyt siirtyä phishing-kestäviin ja mahdollisimman salasanattomiin kirjautumistapoihin.

ClickFix. Kun käyttäjä on se exploit, ja miten te pysäytätte sen
ClickFix tekee käyttäjästä oman hyökkääjänsä: väärennetty CAPTCHA, yksi copy-paste, ja haittakoodi ajaa muistissa ilman että mitään päätyy levylle. Miten Microsoft ...

Admin ja arki samalla koneella? Game Over.
Miksi yksi tenant ei riitä CIO:lle, ja miksi toista harvoin ajatellaan mukaan. Managed Red Tenant erottaa hallinnollisen työn arkkitehtonisesti toimistoympäristöstä, ...

Neljä kertaa Leader. glueckkanja ISG-tutkimuksessa Saksa 2026
ISG Provider Lens® -tutkimus 2026 asemoi glueckkanjan Saksassa Leaderiksi neljässä kvadrantissa: Microsoft Productivity and Business Process Services ja Azure Managed ...

Rising Starista Leaderiksi. glueckkanja ISG-tutkimuksessa Sveitsi 2026
ISG Provider Lens® -tutkimus 2026 asemoi glueckkanjan Sveitsissä Leaderiksi kvadrantissa Microsoft AI and Cloud Ecosystem, alueilla Azure Managed Services ja ...

Outbreak. Mitä OpenAI/Hugging-Face-tapaus paljastaa ja mitä ei
AI-agentti murtautuu ulos testiympäristöstään, löytää nollapäivähaavoittuvuuden ja hakkeroi toisen yrityksen. Kuulostaa käsikirjoitukselta, mutta tapahtui todella heinäkuussa 2026. Aika asettaa asia ...

Leader ja Rising Star. glueckkanja ISG:n Cybersecurity-tutkimuksessa 2026
ISG Provider Lens® -tutkimus Cybersecurity 2026 palkitsee glueckkanjan Leaderina kvadrantissa Next-Gen SOC/MDR Services (Midmarket). Next-Gen SOC/MDR Services -kokonaismarkkinassa olemme Rising ...

The Holy Trinity: mitä tekoäly todella tarvitsee tehdäkseen työtä
Valmistava yritys haluaa tietää, mitkä sen 14 000 SKU:sta ovat todella kannattavia. Vastaus on kolmessa järjestelmässä, jotka eivät ole koskaan ...

Sopimus allekirjoitettu: näin perehdytyksesi meillä etenee
Sopimus on allekirjoitettu, ensimmäinen suuri askel on otettu. Mutta miten tästä eteenpäin? Otamme sinut mukaan kulissien taakse perehdytykseemme, PreBoardingista ensimmäiseen ...

Microsoft Frontier Partner: kuulumme joukkoon
Microsoft AI Cloud Partner Program -ohjelmaan on hiljattain tullut uusi huipputunnustus, Frontier Partner -merkki. Microsoft myöntää sen ainoastaan pienelle joukolle ...

160 kilometriä hyvän asian puolesta
Yksitoista kollegaa, 16 kierrosta, 160 kilometriä, ukkosmyrsky ja palkintopallisija: glueckkanja osallistui Frankfurter Runden 2026 -tapahtumaan ja lahjoitti jokaisesta juostusta kierroksesta ...

Tuntemattoman AMOS Stealerin anatomia: alertista immuniteettiin tunneissa
Tähän asti dokumentoimaton AMOS-stealerin variantti kompromentoi macOS-endpointin. Ei tunnettuja hasheja, ei C2-tietoja julkisissa tietokannoissa. SOC:mme purki kuusi obfuskointikerrosta, poimi kaikki ...

Miksi Edgen pitäisi olla ainoa Corporate Browserinne
Mikään yritys ei ole oikeasti valinnut Chromea; se oli vain siellä, omalla synkronointilogiikallaan, omalla tilinhallinnallaan, omalla käytäntöjen käyttöliittymällään. Microsoft Edge ...

Yksi admin-tili oli kaikki, mitä siihen tarvittiin.
11. maaliskuuta 2026 Handala pyyhki laitteita 79 maassa, ja siihen tarvittiin vain yksi kaapattu Intunen admin-tili. Ei haittaohjelmia, ei exploittia, ...

Kuusi agenttia. Neljä viikkoa. Aitoa tuotantokäyttöä.
Kuusi yritystä, neljän viikon rakennusvaihe, kuusi toimivaa AI-agenttia – siitä oli kyse ensimmäisessä glueckkanja AI Agent Hackathonissa. Kiekert, Dr. Oetker, ...