

Microsoft 365 Copilotin turvallinen käyttöönotto: tämä sinun on tiedettävä
Myös vuonna 2025 tekoäly, erityisesti Microsoft 365 Copilot, pysyy keskeisenä aiheena. Monet yritykset ovat pilotoimassa tai ottamassa tätä teknologiaa käyttöön. Jos sinäkin kuulut heihin, olemme koonneet tärkeimmät perusasiat, jotka kannattaa tarkistaa tai toteuttaa etukäteen. Erityisen tärkeää on perusteellinen paneutuminen turvallisuus- ja tietosuojanäkökohtiin, jotta käyttöönotto on turvallinen. Tässä artikkelissa käymme läpi, mihin sinun kannattaa kiinnittää huomiota, jotta saat Microsoft Copilotista parhaan hyödyn.

Yleiskatsaus
- Oversharing tunnistaminen ja hallinta
- SharePoint Advanced Management
- Tenantin perusturvallisuuden varmistaminen
- Office-sovellusten päivittäminen
- Tietosuoja ja tietoturva
Oversharing tunnistaminen ja hallinta
Termiä "oversharing" on käytetty viime kuukausina usein, mutta mitä se tarkoittaa Microsoft 365 -valmistelun ja Copilotin käyttöönoton yhteydessä?
Mitä oversharing on?
Oversharing eli tietojen "ylijakaminen" tarkoittaa, että ihmiset pääsevät käsiksi tietoihin, joihin heillä ei pitäisi olla pääsyä. Ongelma johtuu usein puutteellisesta tietojen hallinnasta. Eräs IT-lehti otsikoi marraskuussa 2024: "Copilot antaa työntekijöiden lukea esimiestensä sähköposteja". Väite on kuitenkin asiallisesti väärä. Tällaiset tapaukset eivät johdu Copilotista vaan puutteellisesta tietojen hallinnasta ja oversharingista.
Microsoft Copilot perustuu tietoihin, jotka ovat käyttäjän käytettävissä. Se ei saa lisäoikeuksia, vaan käyttää indeksiä, joka helpottaa löytämään tietoa tai asioita, joihin ei tiennyt itsellään olevan pääsyä.
Microsoft Teamsin tyypit
Teamsissa erotamme yksityiset ja julkiset tiimit. Jos arkaluontoisia tai suojattuja dokumentteja on julkisissa tiimeissä, kaikki yrityksen työntekijät voivat nähdä ne ja Copilot voi näin myös indeksoida ne.
Mikään ei lähtökohtaisesti estä käyttämästä edelleen myös julkisia tiimejä, jopa useita niistä. Tärkeää on kuitenkin varmistaa, että niissä jaetut tiedot ja dokumentit saavat olla kaikkien saatavilla.
Suositus
Tarkista säännöllisesti, mitä tietoja tiimeihinne on tallennettu, ja siivoa tarvittaessa. Usein kyse on vanhoista jäänteistä, jotka ovat peräisin esimerkiksi Microsoft Teamsin käyttöönottoajalta ja jotka ovat kasvaneet ajan myötä.
Pääsy SharePoint Onlinen tietoihin
Julkisiin tiimeihin tallennetut dokumentit sijaitsevat tunnetusti myös SharePointissa. SharePointin tiimisivustojen lisäksi on kuitenkin myös erillisiä SharePoint-sivustoja ja -kirjastoja. Usein myös näihin on pääsy kaikilla tai monilla työntekijöillä.
Suositus
Tarkista tärkeiden SharePoint-sivustojen käyttö- ja käyttöoikeusasetukset. Usein niissä piileskelee esimerkiksi "Kaikki käyttäjät" -objekteja "Sivuston kävijät" -ryhmissä.
Dokumenttien ja kansioiden oikea jakaminen (tästä eteenpäin)
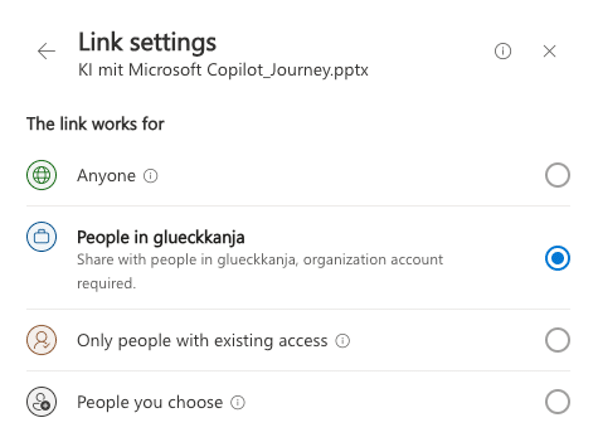
Toinen yleinen virhe ovat niin kutsutut "Everyone Except External" -linkit, joilla dokumentteja tai kansioita jaetaan.
Kätevää mutta vaarallista: jos dokumenttia jaettaessa valitaan linkkityyppi "Organisaationi käyttäjät", jokainen linkkiä käyttävä henkilö saa pääsyn tiedostoon, ja näin myös Copilot, koska se toimii aina käyttäjän kontekstissa.
 {: .post__screenshot}
Tällaiset linkit kokonaisiin kansioihin, joiden sisältö muuttuu kuukausien tai vuosien aikana, johtavat usein oversharing-tapauksiin. Tämä linkkityyppi on edelleen tärkeä ja käytännöllinen, mutta sitä ei kannata käyttää oletusasetuksena. Yksinkertainen vinkki auttaa tässä.
Suositus
SharePointin hallintakeskuksesta löydät kohdasta „Käytännöt" osion „Tiedosto- ja kansiolinkit". Aseta oletusasetukseksi „Tietyt henkilöt". Näin vaihtoehto „Vain organisaationi käyttäjät" tulee saataville vasta tietoisella valinnalla.
 {: .post__screenshot}
SharePoint Advanced Management
Uusi keskeinen tapa hyödyntää koko potentiaali on SharePoint Advanced Management -toimintojen käyttö. Se sisältyy 1.1.2025 alkaen kaikkiin M365 Copilot -lisensseihin. Tämä tarkoittaa, että olipa sinulla 1 tai 10 000 M365 Copilot -lisenssiä, SharePoint Advanced Management sisältyy niihin nyt.
SharePoint Advanced Management kattaa lukuisia toimintoja aiheiden data oversharing, governance ja security ympärillä. Aiemmin tämä lisäosa piti lisensoida erikseen, minkä vuoksi se jäi vähälle huomiolle. Sen sisältämät toiminnot ja mahdollisuudet ovat kuitenkin merkittäviä ja ovat aina olleet järkevä lisä SharePoint Onlinen hallintaan ja valmisteluun tekoälyn, kuten Copilotin, käyttöönottoa ajatellen. Microsoft kuvaa neljä pilaria, joita SAM tukee:
| Aihe | Kuvaus |
|---|---|
| Sisällön hallitsemattoman kasvun hallinta | Järjestelmänvalvojien tukeminen jatkuvasti kasvavan tiedostomäärän hallinnassa |
| Oversharingin estäminen | Oversharingin tunnistaminen ja estäminen, esimerkiksi rikkoutuneiden käyttöoikeuksien periytymisten kautta |
| Copilotin sisältöpääsyn hallinta | Työkalut reaaliaikaiseen hallintaan siitä, mihin dokumentteihin Copilot saa päästä käsiksi ja mihin ei |
| Dokumenttien elinkaaren hallinta | Tuki aktiivisen ja passiivisen SharePoint-sisällön valvontaan ja ohjaukseen |
Suositus
Suosittelemme kaikille, jotka parhaillaan perehtyvät M365 Copilotiin, ottamaan nämä toiminnot käyttöön ja hyödyntämään niitä. Näihin kuuluvat erityisesti Data Access Governance, Site Lifecycle Management ja Restricted Access Control Policy sekä toiminnot, joista osa on vielä esikatselussa (Oversharing Baseline Report ja Restricted Content Discoverability Policy).
Lisätietoja SharePoint Advanced Managementista löydät Microsoftin virallisilta sivuilta.
Tenantin perusturvallisuuden varmistaminen
Sen lisäksi, että Copilot pääsee käsiksi tietoihin, meidän tulisi varmistaa, että tenantimme on kattavasti suojattu. Tekoälyn käyttö tekee tästä viimeistään nyt välttämätöntä. Suojaamiseen on lukuisia keinoja, ja tässä on yleiskatsaus tärkeimpiin kohtiin.
Zero Trustin toteutus
Termi Zero Trust on kaikkien huulilla, ja luultavasti sinäkin olet törmännyt siihen. Mutta mitä se tarkalleen tarkoittaa, erityisesti Copilotin yhteydessä? Lyhyesti: Zero Trust tarkoittaa tässä tapauksessa, ettei kukaan saa yleistä pääsyä kaikkeen, vaan ainoastaan niihin resursseihin, joita kulloinkin tarvitaan. Tämä periaate, tunnettu nimellä Least Privileged Access, on olennainen, jotta tiedot ja järjestelmät suojataan luvattomalta pääsyltä. Se liittyy suoraan oversharingin kaltaisiin aiheisiin, koska painopiste on vain välttämättömien tietojen jakamisessa.
Zero Trust ei kuitenkaan rajoitu vain SharePointiin. Se koskee myös pääsyä Outlookin sähköposteihin, CRM-järjestelmän asiakastietoihin ja muihin arkaluontoisiin alueisiin. Kun Copilotin ja tekoälyn integrointi Microsoft 365:een ja sen ulkopuolelle lisääntyy, tämän konseptin merkitys kasvaa entisestään. Mitä aikaisemmin sinä ja tiimisi paneudutte siihen, sitä paremmin olette valmiita tulevaisuuteen.
Zero Trust: erityisen tärkeä järjestelmänvalvojille
Järjestelmänvalvojille aihe on entistäkin tärkeämpi: kun Copilot ja Security Copilot otetaan käyttöön hallintakeskuksissa, hallinnollisten pääsyjen suojaaminen muuttuu välttämättömäksi. Privileged Identity Managementin (PIM) kaltaiset työkalut ovat tässä ratkaisevia sen varmistamiseksi, että järjestelmänvalvojan oikeudet myönnetään vain silloin, kun niitä todella tarvitaan, ja silloinkin vain ajallisesti rajattuina ja tarkasti valvottuina.
Monivaiheinen todennus ja ehdollinen käyttöoikeus? Pakollisia
Toinen turvallisuuden ydinelementti on monivaiheisen todennuksen (MFA) ja Conditional Accessin käyttöönotto kaikille Entra ID -tileille Microsoft 365:ssä. Microsoft edistää näitä asetuksia yhä voimakkaammin, joten sinun kannattaa varmistaa, että kaikki organisaatiosi tilit on suojattu vastaavasti.
Miksi tämä on niin tärkeää? Teknisesti Copilotin käytöllä ei ole suoraan mitään tekemistä MFA:n tai Conditional Accessin kanssa. Kyse on kuitenkin sen varmistamisesta, että sisäänkirjautuva henkilö on todella se, joka väittää olevansa. Olisi kohtalokasta, jos hyökkääjä pääsisi käsiksi tehokkaaseen tekoälyavustajaan.
Turvallisuus on enemmän kuin pelkät perusasiat
Zero Trust, MFA ja Conditional Access ovat tietysti vasta alku. Todella turvallinen tenant kattaa monia muitakin näkökohtia. Microsoft tarjoaa laajan valikoiman turvallisuusratkaisuja, kuten Microsoft Defender -tuotteet, Entra ID:n, Sentinelin ja paljon muuta. Nämä työkalut auttavat sinua suojaamaan organisaatiotasi entistä paremmin ja tukkimaan tietoturva-aukkoja.
Suositus
Jos tarvitset tukea toteutuksessa tai olet epävarma siitä, mistä aloittaa, autamme sinua mielellämme. Turvallisuus on matka, ja tuemme sinua sen varrella oikeiden askelten ottamisessa yrityksesi suojaamiseksi.
Lue lisää Security Consulting -tarjonnastamme Lue lisää Cloud Security Operations Centeristämme
Office-sovellusten päivittäminen
Microsoft Copilotin täysi hyöty tulee esiin vasta, kun tekoälyavustaja integroidaan asennettuihin Office-sovelluksiin (M365 Apps). Näihin kuuluvat tällä hetkellä Word, Excel, PowerPoint, OneNote, Outlook ja Teams.
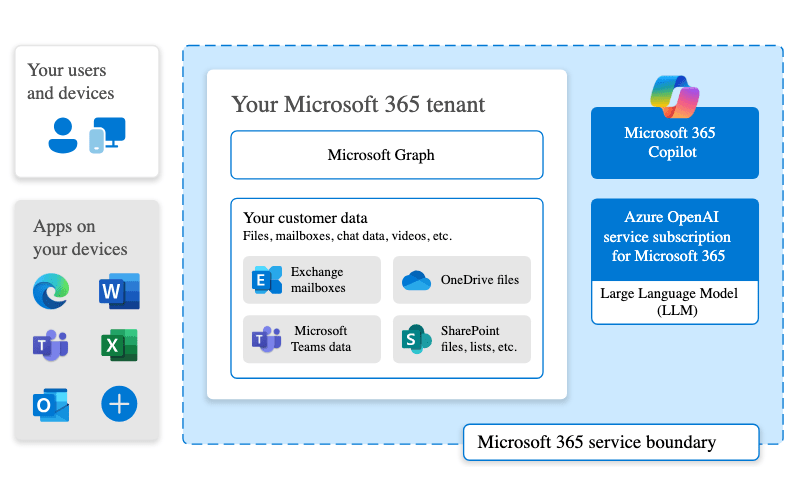 {: .post__screenshot}
Microsoft kuitenkin erottelee Copilotin saatavuuden ja toiminnot asennettujen sovellusten version mukaan. Jos käyttäjillä on esimerkiksi käytössä Semi-Annual Enterprise Channel, Microsoftin tekoälyominaisuudet eivät ole heidän käytettävissään.
Suositus
Varmista, että Office-sovelluksissanne on käytössä vähintään Monthly Enterprise Channel tai mieluiten Current Channel. Vain näin varmistat, että Copilot ja uusimmat toiminnot ovat käytettävissä ilman katkoksia.
Tämä on kuitenkin vain osa kokonaiskuvaa. Application Lifecycle Managementin kaltaiset aiheet ja modernien ohjelmistonhallinta-alustojen käyttö ovat ratkaisevassa roolissa, erityisesti yhdessä Intunen kanssa. Tässä sinua tukee ratkaisumme RealmJoin, joka tehostaa prosessia ja pitää sovelluksesi aina ajan tasalla.
RealmJoin on Microsoft Intunen pilvipohjainen täydennys ja puuttuva palapelin pala matkalla kattavaan asiakaslaitteiden hallinta-alustaan. Se helpottaa lähes 2 000 valmiin vakiosovelluksen jakelua Intuneen korkealla laadulla ja toimii modernina pakettitehtaana mukautetuille sovelluksille, täydennettynä lisätoiminnoilla kuten LAPS, etätuki ja runbook-automaatio.
Tietosuoja ja tietoturva
Erityisesti eurooppalaisissa yrityksissä Microsoft Copilotin käyttöönottoon liittyy varauksia, ja se on täysin ymmärrettävää. Uudet teknologiat voivat aiheuttaa epävarmuutta, etenkin kun kyse on arkaluontoisista aiheista kuten tietosuoja ja hallinta.
Jos aiotte ottaa Copilotin käyttöön, muistakaa, ettei kyse ole vain tekniikasta. Paneutukaa ajoissa vastaaviin tietosuoja- ja turvallisuusvaatimuksiin. Ottakaa mukaan kaikki olennaiset sidosryhmät, joihin kuuluvat sisäinen tai ulkoinen tietosuojavastaava, CISO, henkilöstön edustajat, compliance-vastaavat ja muut vastuuhenkilöt. Keskustelkaa varauksista ja kysymyksistä avoimesti. Usein nämä huolet voidaan hälventää selkeällä tiedolla ja olemassa olevilla käytännöillä.
Microsoft tarjoaa kattavaa dokumentaatiota ja selityksiä siitä, miten, milloin ja missä tietoja käsitellään. Tässä tärkeimmät faktat:
- Tekoälymallien grounding: Copilotin käyttämät tekoälymallit eivät pääse suoraan käsiksi tietoihinne. Sen sijaan pääsy tapahtuu Microsoft Graphin kautta ja rajoittuu tiukasti käyttäjän kontekstiin.
- Tietosuoja- ja turvallisuusstandardit: Copilot täyttää kaikki olennaiset tietosuoja-, turvallisuus- ja compliance-vaatimukset, mukaan lukien GDPR eli EU:n yleinen tietosuoja-asetus sekä standardit kuten ISO/IEC 27018 ja EU:n tekoälyasetus (AI Act).
- EU Data Boundary: Kaikki tiedot käsitellään mahdollisimman lähellä käyttäjää, mutta aina EU:n sisällä. Niin kutsuttua EU Data Boundarya noudatetaan tiukasti.
- Salaus: Syötteet (promptit) ja tulokset salataan, eikä niitä koskaan käytetä tekoälymallien (LLM) jatkokehitykseen.
- Compliance ja jäljitettävyys: Promptit ja tulokset tallennetaan salattuina tenanttiin. Niitä voidaan analysoida lakisääteisten vaatimusten puitteissa, esimerkiksi tarkastuksia varten tai tuomioistuimen määräyksestä. Pääsy niihin on mahdollista vain erityisillä oikeuksilla, esimerkiksi Content Searchin tai eDiscoveryn kautta.
- Turvatoimet: Microsoft suojaa palvelunsa, mukaan lukien Copilotin, loogisella eristämisellä, fyysisillä turvatoimilla ja salaustekniikoilla. Liitännäisillä on vain rajoitettu pääsy salattuun sisältöön.
- Responsible AI: Microsoft painottaa tekoälyn vastuullista käyttöä. Painopiste on tekoälypalvelujen myönteisessä ja eettisessä käytössä sekä niiden väärinkäytön estämisessä laittomiin tai kyseenalaisiin tarkoituksiin.
Suositus
Kun paneudutte näihin aiheisiin ajoissa ja otatte olennaiset henkilöt mukaan, luotte luottamusta ja perustan onnistuneelle käyttöönotolle. Monet huolet voidaan hälventää jo Microsoftin olemassa olevilla turvatoimilla ja käytännöillä. Jos tarvitsette tukea, olemme mielellämme apunanne. Tietosuoja ja tietoturva ovat ratkaisevia, ja autamme teitä toteuttamaan nämä vaatimukset parhaalla mahdollisella tavalla.
Lisätietoja ja taustatietoa saat suoraan Microsoftilta useista lähteistä, kuten:
- https://learn.microsoft.com/de-de/copilot/microsoft-365/microsoft-365-copilot-privacy
- https://support.microsoft.com/de-de/topic/was-ist-verantwortungsvolle-ki-33fc14be-15ea-4c2c-903b-aa493f5b8d92
- https://learn.microsoft.com/de-de/copilot/microsoft-365/microsoft-365-copilot-architecture-data-protection-auditing
Pyydä neuvontaa
Haluatko tietää, miten otat Copilotin parhaiten käyttöön yrityksessäsi? Autamme mielellämme integroinnissa ja vastaamme kysymyksiisi teknisistä edellytyksistä, turvatoimista ja käyttöskenaarioista.
Samankaltaiset artikkelit

MFA-tekstiviestin loppu
Miksi yritysten kannattaa nyt siirtyä phishing-kestäviin ja mahdollisimman salasanattomiin kirjautumistapoihin.

ClickFix. Kun käyttäjä on se exploit, ja miten te pysäytätte sen
ClickFix tekee käyttäjästä oman hyökkääjänsä: väärennetty CAPTCHA, yksi copy-paste, ja haittakoodi ajaa muistissa ilman että mitään päätyy levylle. Miten Microsoft ...

Admin ja arki samalla koneella? Game Over.
Miksi yksi tenant ei riitä CIO:lle, ja miksi toista harvoin ajatellaan mukaan. Managed Red Tenant erottaa hallinnollisen työn arkkitehtonisesti toimistoympäristöstä, ...

Neljä kertaa Leader. glueckkanja ISG-tutkimuksessa Saksa 2026
ISG Provider Lens® -tutkimus 2026 asemoi glueckkanjan Saksassa Leaderiksi neljässä kvadrantissa: Microsoft Productivity and Business Process Services ja Azure Managed ...

Rising Starista Leaderiksi. glueckkanja ISG-tutkimuksessa Sveitsi 2026
ISG Provider Lens® -tutkimus 2026 asemoi glueckkanjan Sveitsissä Leaderiksi kvadrantissa Microsoft AI and Cloud Ecosystem, alueilla Azure Managed Services ja ...

Outbreak. Mitä OpenAI/Hugging-Face-tapaus paljastaa ja mitä ei
AI-agentti murtautuu ulos testiympäristöstään, löytää nollapäivähaavoittuvuuden ja hakkeroi toisen yrityksen. Kuulostaa käsikirjoitukselta, mutta tapahtui todella heinäkuussa 2026. Aika asettaa asia ...

Leader ja Rising Star. glueckkanja ISG:n Cybersecurity-tutkimuksessa 2026
ISG Provider Lens® -tutkimus Cybersecurity 2026 palkitsee glueckkanjan Leaderina kvadrantissa Next-Gen SOC/MDR Services (Midmarket). Next-Gen SOC/MDR Services -kokonaismarkkinassa olemme Rising ...

The Holy Trinity: mitä tekoäly todella tarvitsee tehdäkseen työtä
Valmistava yritys haluaa tietää, mitkä sen 14 000 SKU:sta ovat todella kannattavia. Vastaus on kolmessa järjestelmässä, jotka eivät ole koskaan ...

Sopimus allekirjoitettu: näin perehdytyksesi meillä etenee
Sopimus on allekirjoitettu, ensimmäinen suuri askel on otettu. Mutta miten tästä eteenpäin? Otamme sinut mukaan kulissien taakse perehdytykseemme, PreBoardingista ensimmäiseen ...

Microsoft Frontier Partner: kuulumme joukkoon
Microsoft AI Cloud Partner Program -ohjelmaan on hiljattain tullut uusi huipputunnustus, Frontier Partner -merkki. Microsoft myöntää sen ainoastaan pienelle joukolle ...

160 kilometriä hyvän asian puolesta
Yksitoista kollegaa, 16 kierrosta, 160 kilometriä, ukkosmyrsky ja palkintopallisija: glueckkanja osallistui Frankfurter Runden 2026 -tapahtumaan ja lahjoitti jokaisesta juostusta kierroksesta ...

Tuntemattoman AMOS Stealerin anatomia: alertista immuniteettiin tunneissa
Tähän asti dokumentoimaton AMOS-stealerin variantti kompromentoi macOS-endpointin. Ei tunnettuja hasheja, ei C2-tietoja julkisissa tietokannoissa. SOC:mme purki kuusi obfuskointikerrosta, poimi kaikki ...

Miksi Edgen pitäisi olla ainoa Corporate Browserinne
Mikään yritys ei ole oikeasti valinnut Chromea; se oli vain siellä, omalla synkronointilogiikallaan, omalla tilinhallinnallaan, omalla käytäntöjen käyttöliittymällään. Microsoft Edge ...

Yksi admin-tili oli kaikki, mitä siihen tarvittiin.
11. maaliskuuta 2026 Handala pyyhki laitteita 79 maassa, ja siihen tarvittiin vain yksi kaapattu Intunen admin-tili. Ei haittaohjelmia, ei exploittia, ...

Kuusi agenttia. Neljä viikkoa. Aitoa tuotantokäyttöä.
Kuusi yritystä, neljän viikon rakennusvaihe, kuusi toimivaa AI-agenttia – siitä oli kyse ensimmäisessä glueckkanja AI Agent Hackathonissa. Kiekert, Dr. Oetker, ...