MyWorkID
MyWorkID täcker luckan där traditionella lösningar inte räcker till och ger precis åtkomstkontroll. Det erbjuder kontrollerad självbetjäningsåtkomst under strikta villkor, säkerställer efterlevnad och säkerhet och minskar samtidigt den administrativa bördan. Oavsett om det handlar om återställning av lösenord eller verifiering av användare gör MyWorkID det möjligt för din organisation att agera snabbare och säkrare.

Förbättrad säkerhet och flexibilitet i Microsoft Entra ID
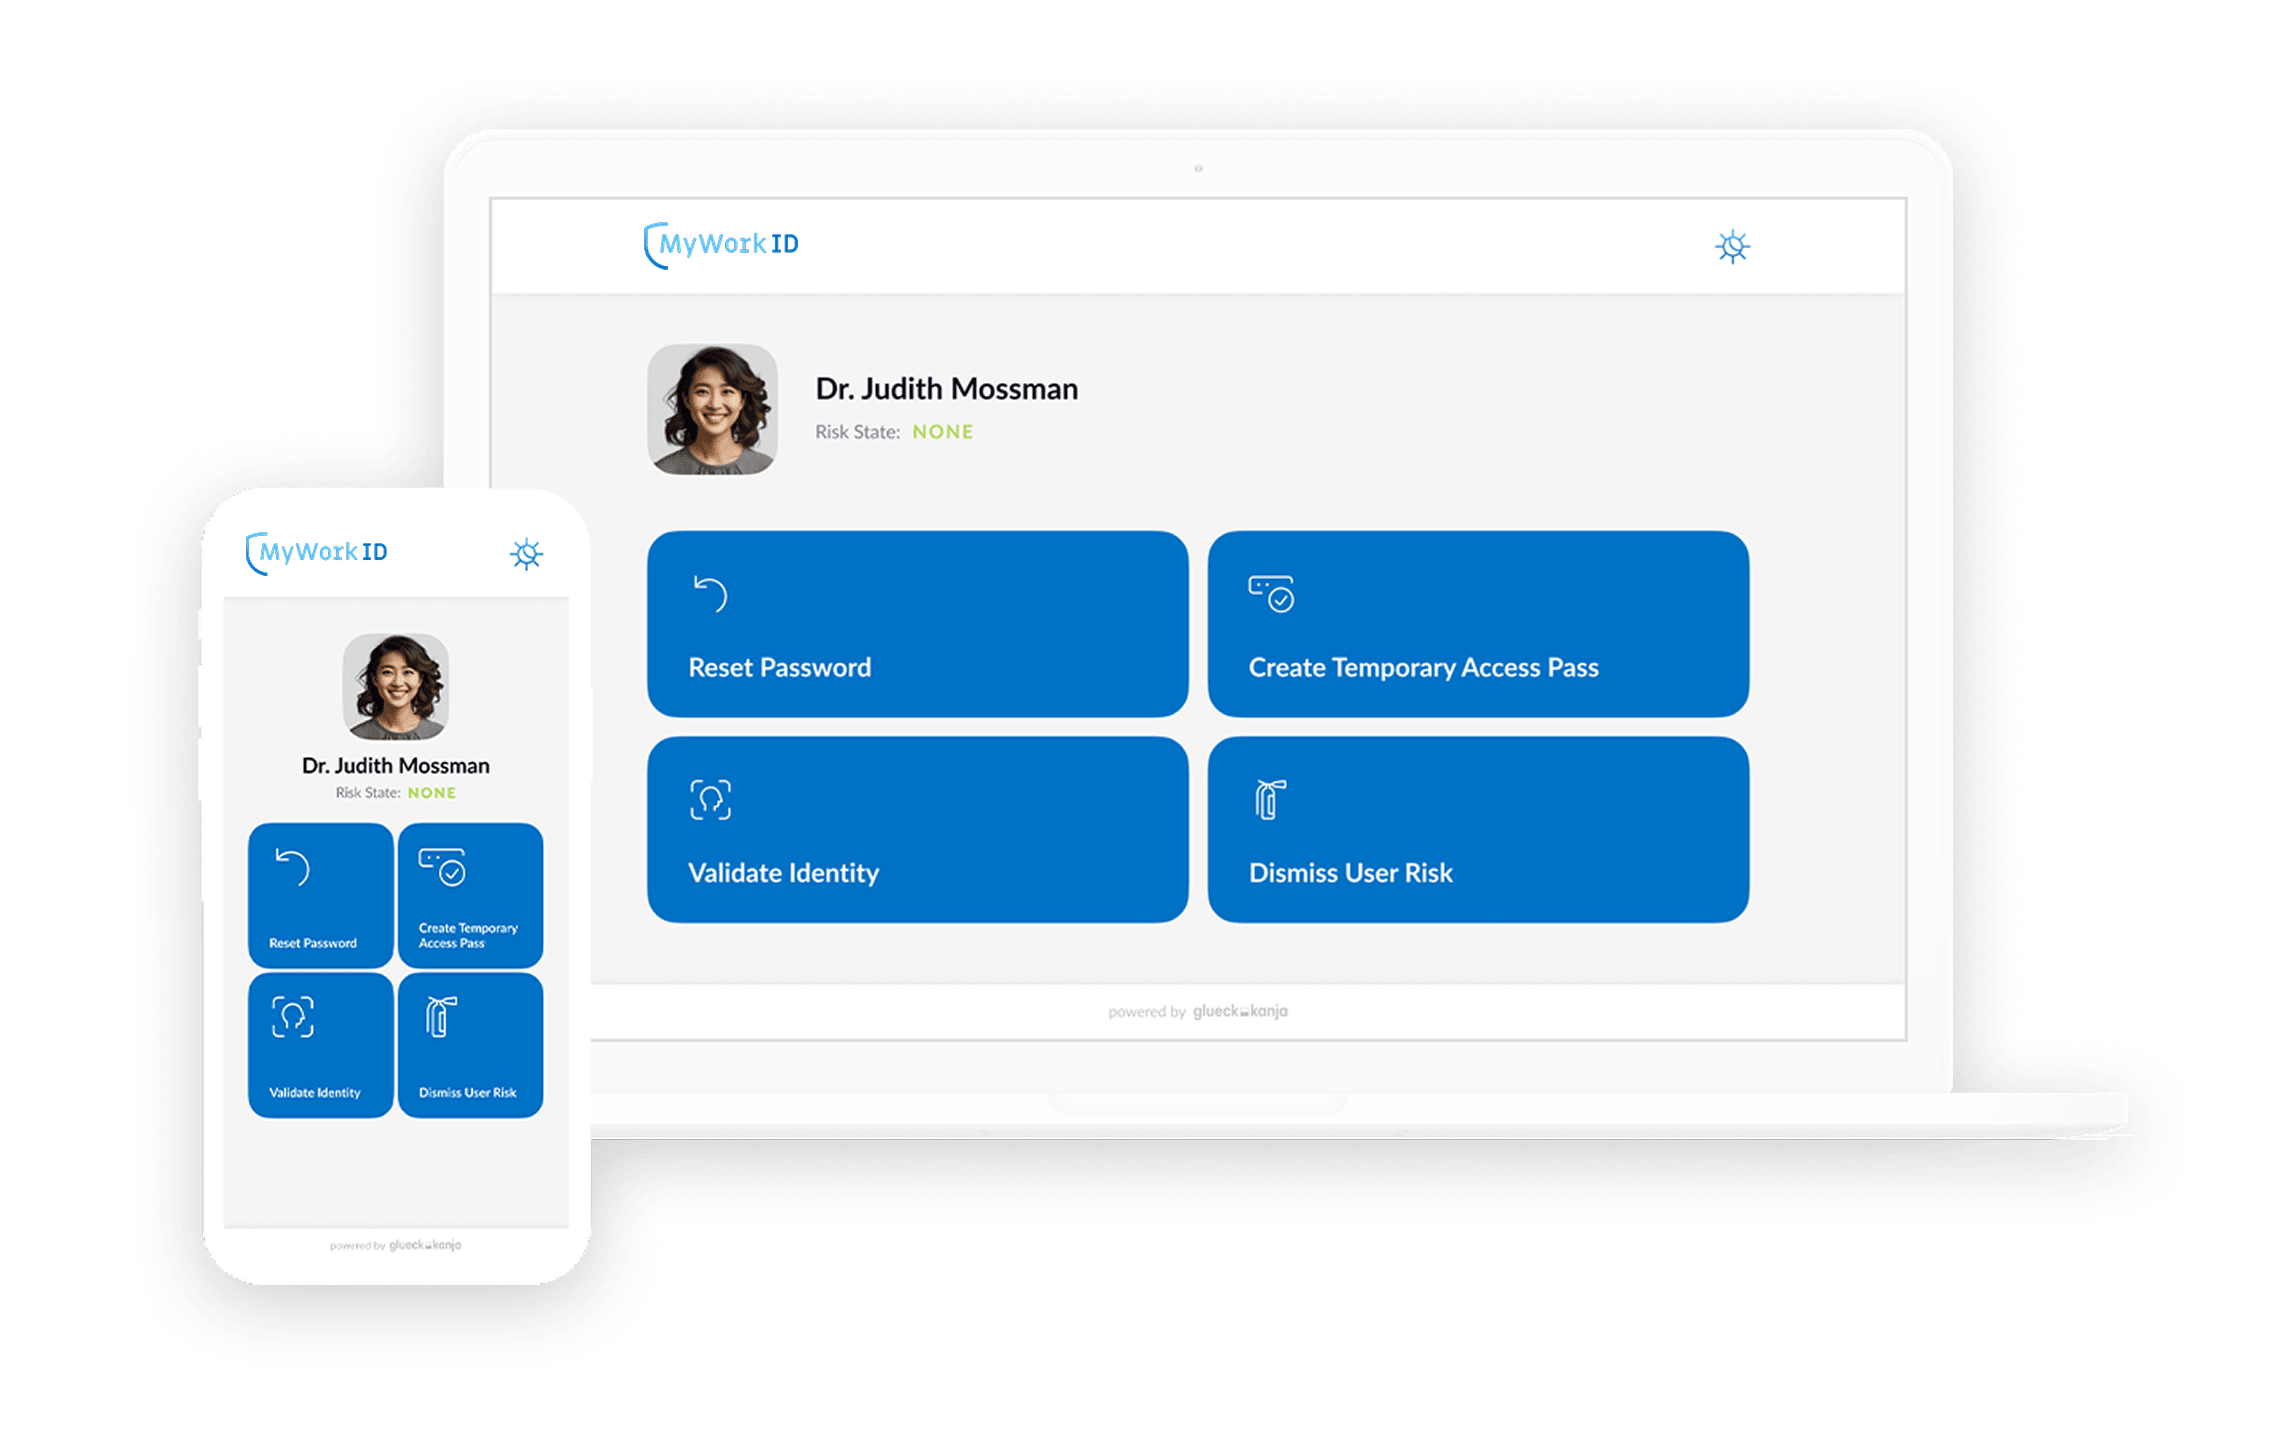
MyWorkID gör det möjligt för organisationer att stärka säkerheten och samtidigt ge användarna större flexibilitet i hanteringen av åtkomst och autentisering. Genom integrationen med Microsoft Entra ID erbjuder MyWorkID säkra självbetjäningslösningar för hantering av komprometterade konton, skapande av Temporary Access Pass (TAP), återställning av lösenord och verifiering av användaridentiteter. Med hjälp av Conditional Access-principer och autentiseringskontext kan organisationer tillämpa strikta säkerhetskontroller och samtidigt låta användarna hantera risker i en kontrollerad miljö, vilket ger både robust skydd och en smidig användarupplevelse.

Minska användarrisk
När en användare flaggas av Microsoft Entra ID Protection eller identifieras som komprometterad under en incidenthantering måste åtkomsten till organisationens resurser snabbt begränsas eller blockeras. Riskbaserade Conditional Access-principer tillämpas för att förhindra ytterligare obehörig åtkomst via komprometterade identiteter.
För att skydda organisationen måste användare isoleras och hindras från att komma åt Entra ID-skyddade molnapplikationer tills risken är åtgärdad. För närvarande är åtgärdsmöjligheterna inom Microsoft Entra ID begränsade till lösenordsändringar eller fullständig kontospärr, lösningar som kanske inte passar organisationer som inför lösenordsfria autentiseringsmetoder.
Med MyWorkID integrerat i målstyrningen av Conditional Access-principer kan organisationer ge komprometterade användare begränsad portalåtkomst under kontrollerade villkor. Till exempel kan användare som flaggats som riskfyllda komma åt portalen om deras enhet förblir efterlevande eller om de har autentiserat sig på nytt med starka autentiseringsmetoder. Detta ger organisationer flexibiliteten att definiera robusta, granulära villkor för en självbetjäningslösning som låter användarna åtgärda och lösa sin riskstatus.

Skapa en Temporary Access Pass
En användare behöver en Temporary Access Pass (TAP) för att konfigurera en ny enhet eller en ersättningsenhet.
För närvarande saknar Microsoft Entra ID en inbyggd självbetjäningsfunktion som låter slutanvändare begära en TAP. Det innebär att organisationer är beroende av en service desk eller måste implementera en egen lösning för att tillhandahålla TAP till användarna, vilket ökar komplexiteten och den administrativa bördan.
Med MyWorkID kan slutanvändare generera en TAP via en självbetjäningsprocess. Med tanke på hur känsliga dessa inloggningsuppgifter är måste granulära och strikta villkor uppfyllas för att få en TAP. För att öka säkerheten stöds autentiseringskontext, så att Conditional Access-principer kan utlösas under denna kritiska användaråtgärd och ge organisationen ett starkt skydd.

Återställ lösenord
En användare behöver återställa sitt glömda lösenord. Den här situationen kan uppstå när användare som normalt förlitar sig på lösenordsfria autentiseringsmetoder ibland behöver komma åt en applikation som endast stöder lösenordsbaserad autentisering.
Som standard erbjuder Microsoft Entra ID endast begränsade scenarier för lösenordsfria användare att återställa sina lösenord. Vanligast är att en självbetjäningsåterställning av lösenord (SSPR) krävs, som endast erbjuder en begränsad uppsättning säkerhetsprinciper och villkor som måste uppfyllas för en lösenordsåterställning.
Med MyWorkID kan Conditional Access-principer tillämpas via autentiseringskontext för att säkra dessa känsliga användaråtgärder. Till exempel kan en begäran om lösenordsändring endast initieras via självbetjäning om användaren inte har någon riskstatus, använder en efterlevande enhet och har klarat den starka autentiseringen. Detta ger större kontroll och säkerhet under lösenordsåterställningsprocessen.

Användarverifiering
En medarbetare kan inte använda sitt arbetskonto för autentisering (till exempel har åtkomsten blockerats) eller så behöver organisationen verifiera kontoinnehavarens äkthet.
Microsoft Entra erbjuder visserligen verifieringsmöjligheter med verifierbara inloggningsuppgifter ("Verified ID"), men det finns ingen inbyggd funktion som låter medarbetare själva initiera en verifieringsbegäran.
Med MyWorkID kan organisationer använda Verified ID för att genomföra en livskontroll och verifiera en medarbetares äkthet. Slutanvändare kan komma åt portalen för verifiering, där de måste genomgå en högsäker verifiering via Face Check. Denna process stärker säkerheten genom att en selfie av användaren i realtid matchas mot kontofotot i Microsoft Entra ID. Systemet lagrar säkert en förtroendebedömning och en tidsstämpel i Microsoft Entra ID, som IT-avdelningar (till exempel SOC eller helpdesk) kan komma åt när de har behörighet att se användarens verifieringsdata. Denna funktion lägger till ett kritiskt lager av förtroende och säkerhet i användarverifieringsprocessen.