MyWorkID
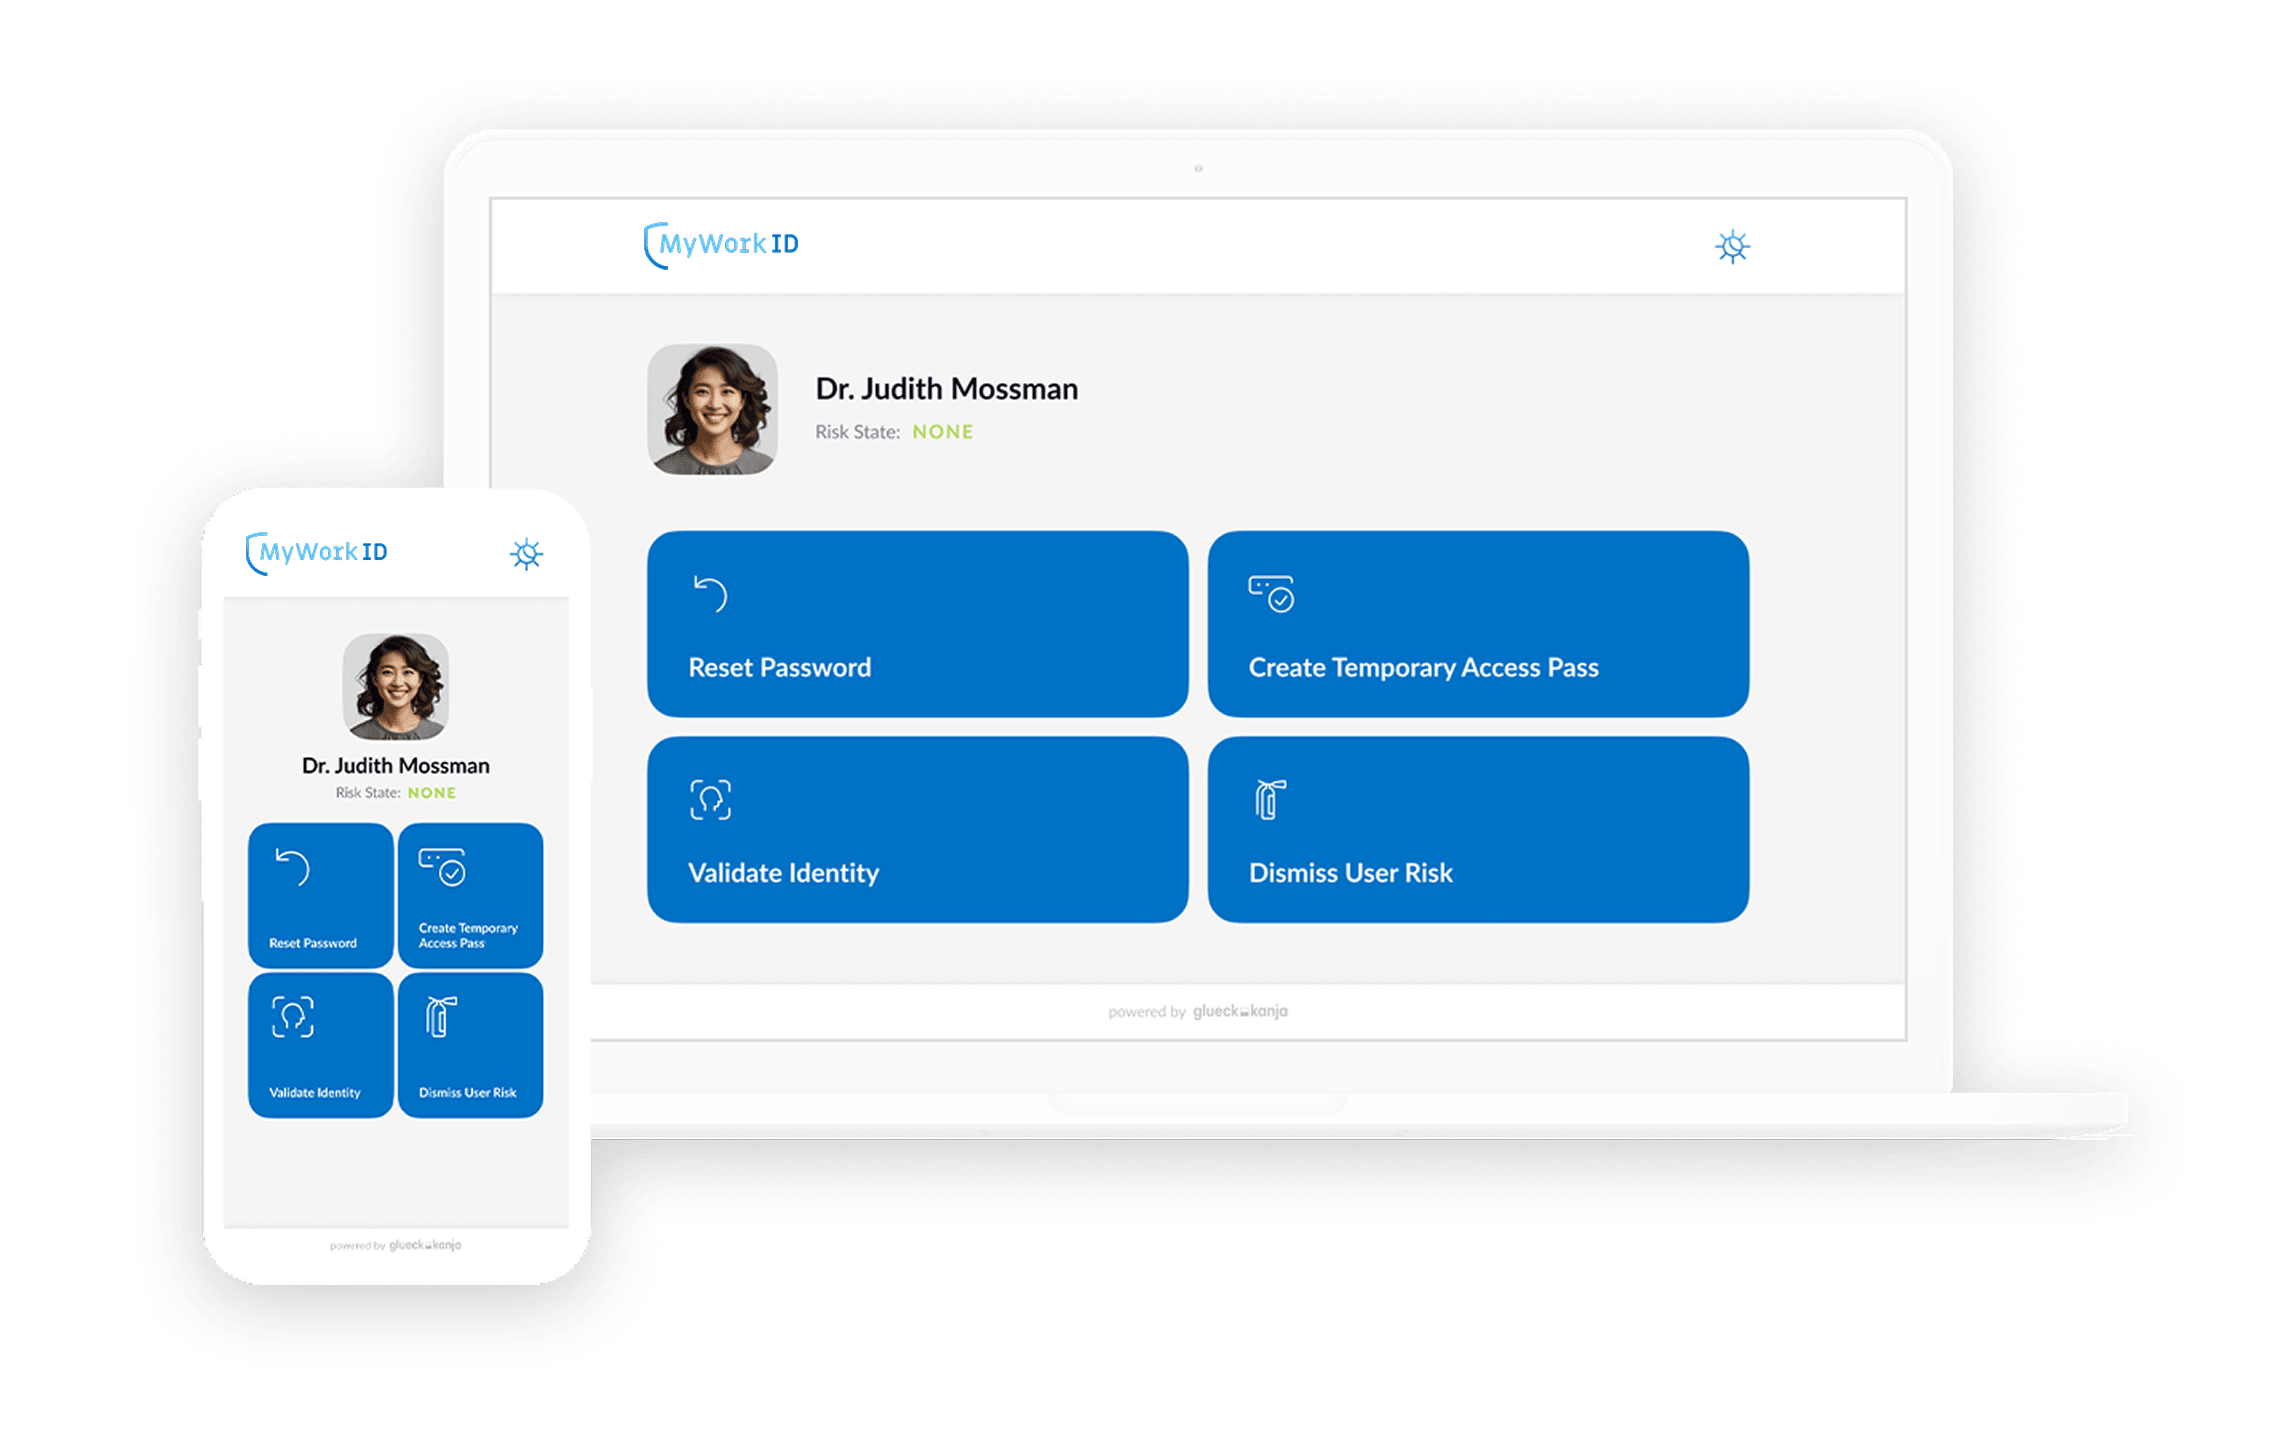
MyWorkID lukker gapet der tradisjonelle løsninger kommer til kort, og leverer presis tilgangskontroll. Den tilbyr kontrollert selvbetjeningstilgang under strenge betingelser, sikrer compliance og sikkerhet og reduserer samtidig den administrative belastningen. Enten det gjelder tilbakestilling av passord eller verifisering av brukere, gjør MyWorkID organisasjonen din i stand til å handle raskere og tryggere.

Forbedret sikkerhet og fleksibilitet i Microsoft Entra ID
MyWorkID setter organisasjoner i stand til å styrke sikkerheten samtidig som brukerne får mer fleksibilitet i håndteringen av tilgang og autentisering. Gjennom integrasjonen med Microsoft Entra ID tilbyr MyWorkID sikre selvbetjeningsløsninger for å håndtere kompromitterte kontoer, opprette Temporary Access Passes (TAP), tilbakestille passord og verifisere brukeridentiteter. Ved å bruke Conditional Access-policyer og autentiseringskontekst kan organisasjoner håndheve strenge sikkerhetskontroller og samtidig la brukerne adressere risiko i et kontrollert miljø, noe som gir både robust beskyttelse og en smidig brukeropplevelse.

Reduser brukerrisiko
Når en bruker flagges av Microsoft Entra ID Protection eller identifiseres som kompromittert under en hendelseshåndtering, må tilgangen til organisatoriske ressurser raskt begrenses eller blokkeres. Risikobaserte Conditional Access-policyer brukes for å hindre videre uautorisert tilgang via kompromitterte identiteter.
For å beskytte organisasjonen må brukere isoleres og hindres i å få tilgang til Entra ID-beskyttede skyapplikasjoner inntil risikoen er redusert. Per i dag er avhjelpingsmulighetene i Microsoft Entra ID begrenset til passordendringer eller fullstendig kontosperring, løsninger som ikke nødvendigvis passer for organisasjoner som innfører passordløse autentiseringsmetoder.
Med MyWorkID integrert i målrettingen av Conditional Access-policyer kan organisasjoner gi kompromitterte brukere begrenset portaltilgang under kontrollerte betingelser. Brukere som er flagget som risikofylte, kan for eksempel få tilgang til portalen dersom enheten deres forblir compliant, eller dersom de har reautentisert seg med sterke autentiseringsmetoder. Denne tilnærmingen gir organisasjoner fleksibilitet til å definere robuste, granulære betingelser for en selvbetjeningsløsning som gjør det mulig for brukere å håndtere og løse sin egen risikostatus.

Opprette et Temporary Access Pass
En bruker trenger et Temporary Access Pass (TAP) for å sette opp en ny enhet eller en erstatningsenhet.
I dag mangler Microsoft Entra ID en innebygd selvbetjeningsfunksjon som lar sluttbrukere be om et TAP. Det betyr at organisasjoner må basere seg på en service desk eller implementere en egenutviklet løsning for å tildele TAP-er til brukerne, noe som øker kompleksiteten og den administrative belastningen.
Med MyWorkID kan sluttbrukere generere et TAP gjennom en selvbetjeningsprosess. Gitt sensitiviteten til denne påloggingsopplysningen må granulære og strenge betingelser være oppfylt for å få et TAP. For å styrke sikkerheten støttes autentiseringskontekst, slik at Conditional Access-policyer kan utløses under denne kritiske brukerhandlingen og sikre sterk beskyttelse for organisasjonen.

Tilbakestill passord
En bruker må tilbakestille et glemt passord. Denne situasjonen kan oppstå når brukere som normalt bruker passordløse autentiseringsmetoder, av og til trenger tilgang til en applikasjon som kun støtter passordbasert autentisering.
Som standard tilbyr Microsoft Entra ID kun begrensede scenarier for passordløse brukere som skal tilbakestille passordet sitt. Vanligvis kreves en Self-Service Password Reset (SSPR), som gir et begrenset sett med sikkerhetspolicyer og betingelser som må være oppfylt for at et passord skal kunne tilbakestilles.
Med MyWorkID kan Conditional Access-policyer håndheves via autentiseringskontekst for å sikre disse sensitive brukerhandlingene. En forespørsel om passordendring kan for eksempel kun initieres via selvbetjening dersom brukeren ikke har noen risikostatus, bruker en compliant enhet og har bestått sterk autentisering. Dette gir større kontroll og sikkerhet gjennom hele prosessen med tilbakestilling av passord.

Brukerverifisering
En ansatt kan ikke bruke arbeidskontoen sin til autentisering (for eksempel er tilgangen blokkert), eller organisasjonen må bekrefte autentisiteten til kontoinnehaveren.
Selv om Microsoft Entra tilbyr verifiseringsmuligheter med verifiserbare påloggingsopplysninger ("Verified ID"), finnes det ingen innebygd funksjon som lar ansatte selv initiere en verifiseringsforespørsel.
Med MyWorkID kan organisasjoner utnytte Verified ID til å gjennomføre en liveness-sjekk og bekrefte en ansatts autentisitet. Sluttbrukere får tilgang til portalen for verifisering, der de må gjennomgå en høyt sikret verifisering via Face Check. Prosessen styrker sikkerheten ved å matche en sanntids-selfie av brukeren mot kontobildet i Microsoft Entra ID. Systemet lagrer trygt en tillitsscore og et tidsstempel i Microsoft Entra ID, som IT-avdelinger (for eksempel SOC eller helpdesk) kan få innsyn i når de har tillatelse til å se brukerens verifiseringsdata. Denne funksjonen tilfører brukerverifiseringsprosessen et kritisk lag av tillit og sikkerhet.