MyWorkID
MyWorkID dicht het gat waar traditionele oplossingen tekortschieten en levert nauwkeurige toegangscontrole. Het biedt gecontroleerde selfservicetoegang onder strikte voorwaarden, waarborgt compliance en security en verlaagt tegelijk de administratieve last. Of het om wachtwoordresets of gebruikersverificatie gaat, met MyWorkID kan jouw organisatie sneller en veiliger handelen.

Meer security en flexibiliteit in Microsoft Entra ID
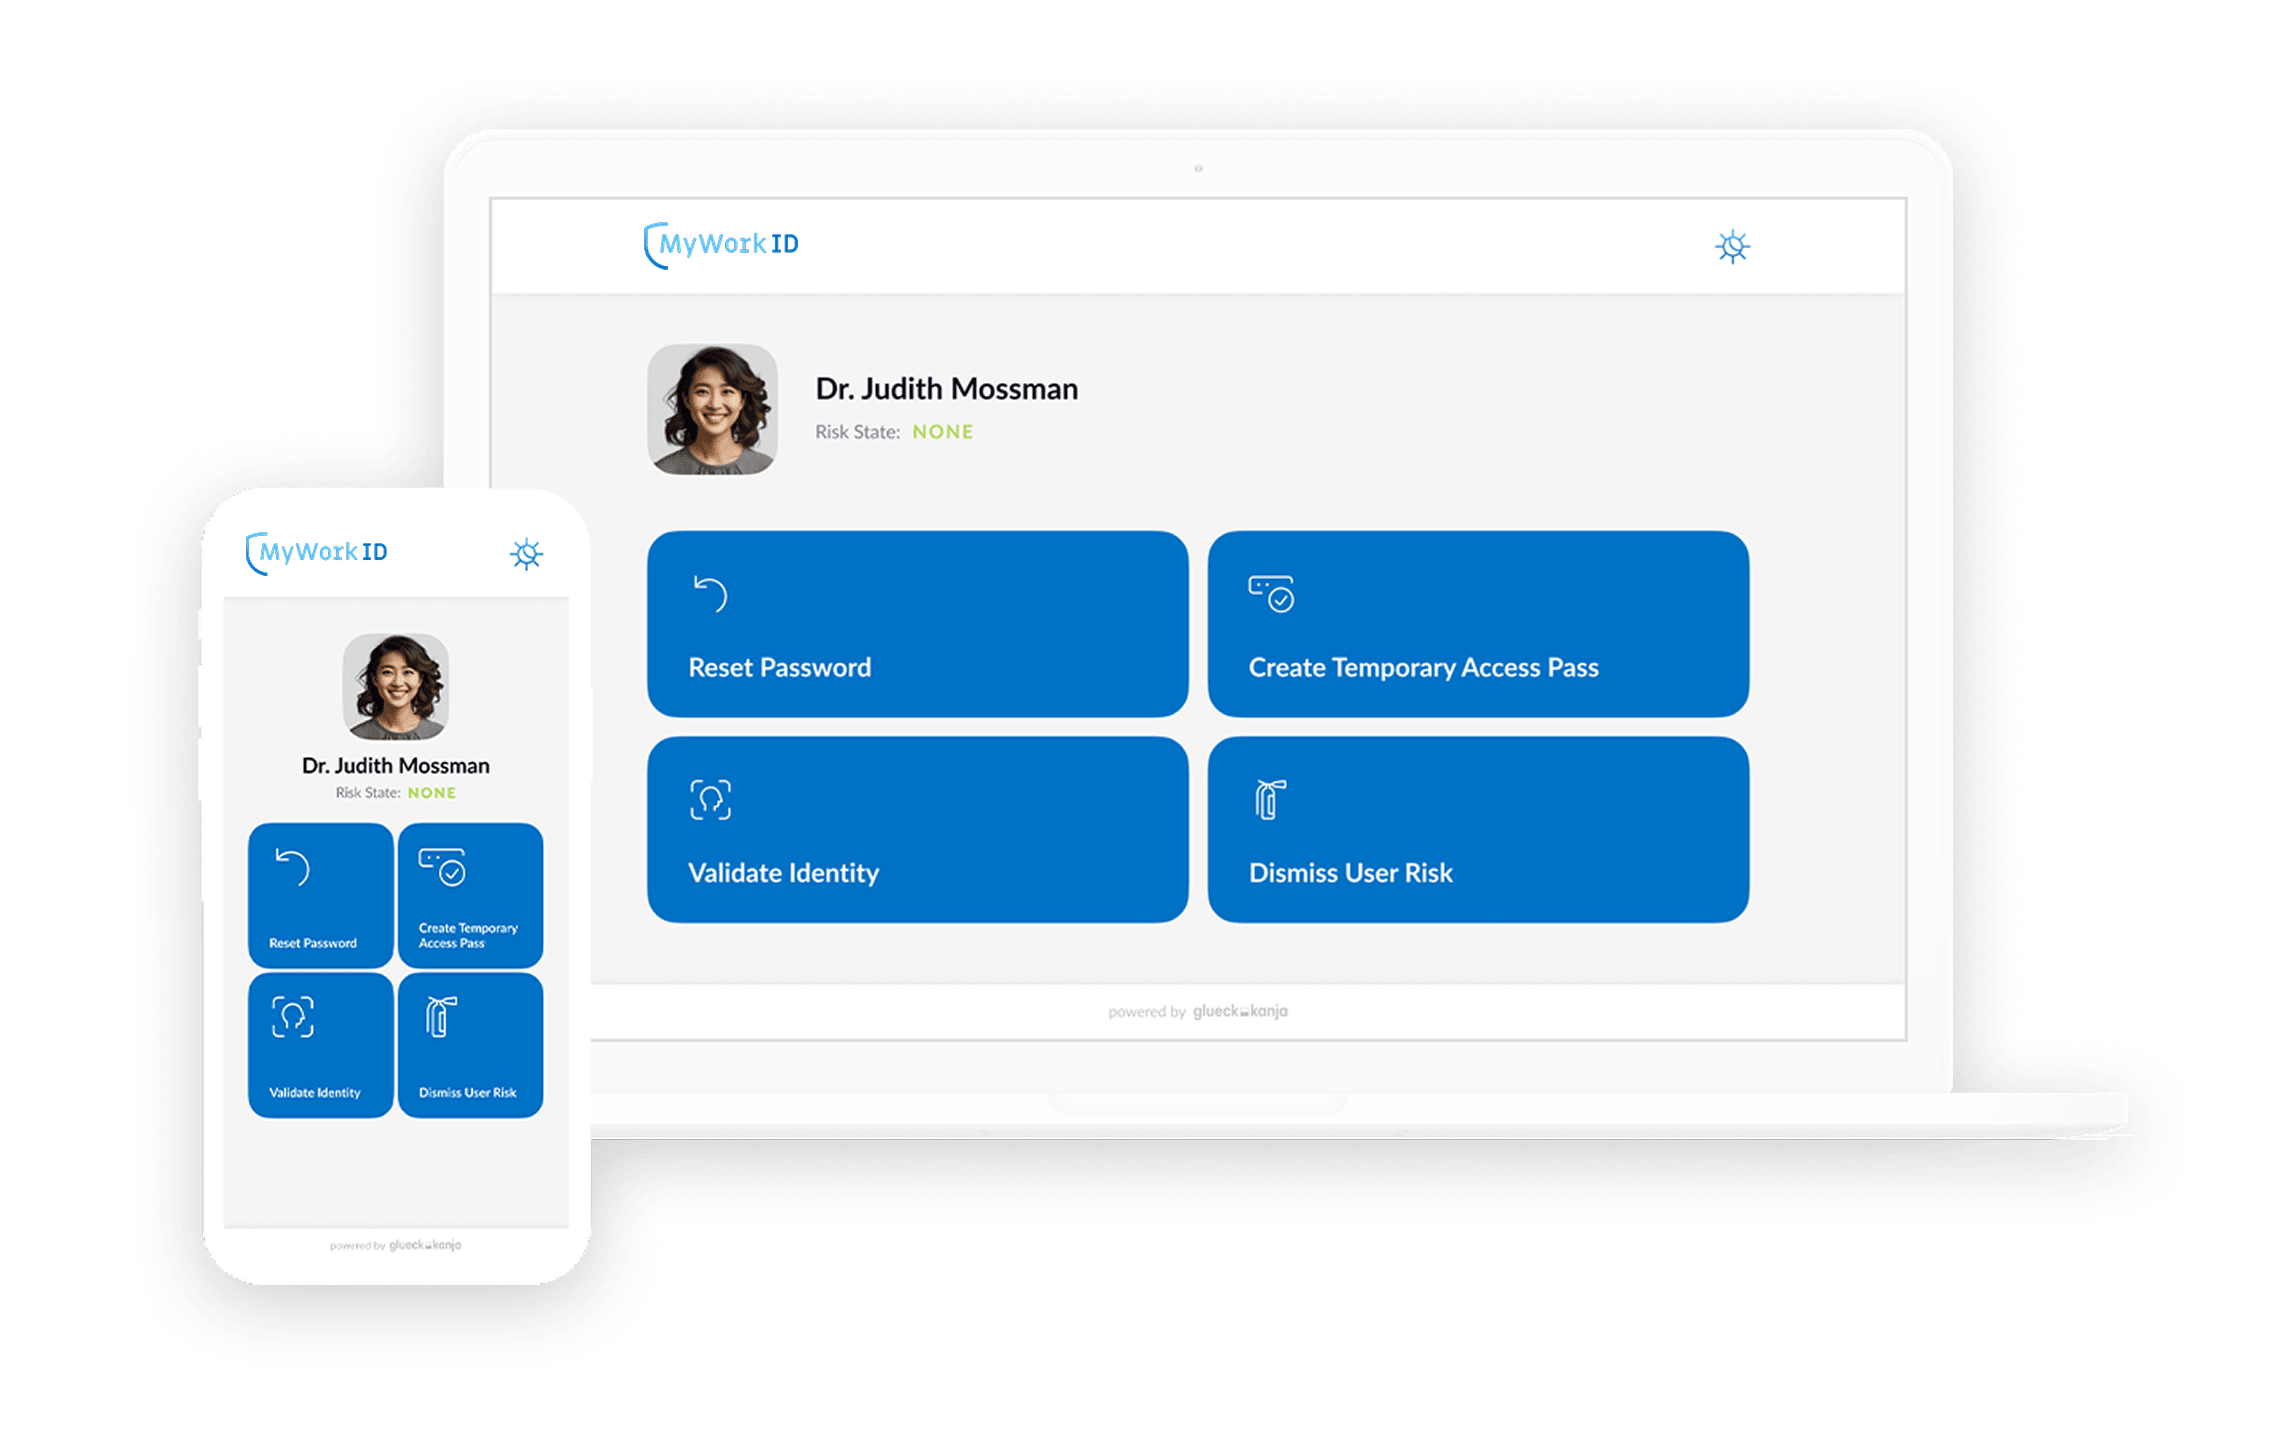
MyWorkID stelt organisaties in staat de security te versterken en gebruikers tegelijk meer flexibiliteit te geven bij het beheren van toegang en authenticatie. Door de integratie met Microsoft Entra ID biedt MyWorkID veilige selfserviceoplossingen voor het omgaan met gecompromitteerde accounts, het aanmaken van Temporary Access Passes (TAP), het opnieuw instellen van wachtwoorden en het verifiëren van gebruikersidentiteiten. Met behulp van Conditional Access-beleid en authenticatiecontext kunnen organisaties strikte beveiligingscontroles toepassen en gebruikers toch de mogelijkheid geven risico's in een gecontroleerde omgeving aan te pakken, wat zowel degelijke bescherming als een soepele gebruikerservaring oplevert.

Gebruikersrisico beperken
Wanneer een gebruiker door Microsoft Entra ID Protection wordt gemarkeerd of tijdens incident response als gecompromitteerd wordt geïdentificeerd, moet de toegang tot resources van de organisatie snel worden beperkt of geblokkeerd. Risicogebaseerd Conditional Access-beleid wordt toegepast om verdere ongeautoriseerde toegang via gecompromitteerde identiteiten te voorkomen.
Om de organisatie te beschermen moeten gebruikers worden geïsoleerd en moet hun toegang tot door Entra ID beschermde cloudapplicaties worden ontzegd, totdat het risico is weggenomen. Op dit moment zijn de mogelijkheden binnen Microsoft Entra ID beperkt tot wachtwoordwijzigingen of het volledig blokkeren van het account, oplossingen die niet passen bij organisaties die overstappen op wachtwoordloze authenticatiemethoden.
Met MyWorkID, dat is geïntegreerd in de targeting van Conditional Access-beleid, kunnen organisaties gecompromitteerde gebruikers onder gecontroleerde voorwaarden beperkte portaltoegang geven. Gebruikers die als riskant zijn gemarkeerd, kunnen bijvoorbeeld het portaal bereiken zolang hun device compliant blijft of wanneer ze zich opnieuw hebben geauthenticeerd met sterke authenticatiemethoden. Deze aanpak geeft organisaties de vrijheid om degelijke, granulaire voorwaarden te definiëren voor een selfserviceoplossing waarmee gebruikers hun risicostatus zelf kunnen aanpakken en oplossen.

Een Temporary Access Pass aanmaken
Een gebruiker heeft een Temporary Access Pass (TAP) nodig om een nieuw of vervangend device in te richten.
Microsoft Entra ID beschikt op dit moment niet over een ingebouwde selfservicefunctie waarmee eindgebruikers zelf een TAP kunnen aanvragen. Daardoor zijn organisaties afhankelijk van een servicedesk of moeten ze een eigen oplossing bouwen om gebruikers een TAP te verstrekken, wat de complexiteit en de administratieve last vergroot.
Met MyWorkID kunnen eindgebruikers een TAP genereren via een selfserviceproces. Gezien de gevoeligheid van dit inloggegeven moet aan granulaire en strikte voorwaarden zijn voldaan om een TAP te krijgen. Voor extra security wordt authenticatiecontext ondersteund, zodat Conditional Access-beleid tijdens deze kritieke gebruikersactie kan worden geactiveerd en de organisatie stevig beschermd blijft.

Wachtwoord opnieuw instellen
Een gebruiker moet een vergeten wachtwoord opnieuw instellen. Die situatie doet zich voor wanneer gebruikers die normaal wachtwoordloze authenticatiemethoden gebruiken, af en toe een applicatie moeten benaderen die alleen wachtwoordgebaseerde authenticatie ondersteunt.
Standaard biedt Microsoft Entra ID slechts beperkte scenario's waarin wachtwoordloze gebruikers hun wachtwoord opnieuw kunnen instellen. Meestal is daarvoor een self-service password reset (SSPR) nodig, die maar een beperkte set beveiligingsrichtlijnen en voorwaarden kent waaraan bij een wachtwoordreset moet zijn voldaan.
Met MyWorkID kan via de authenticatiecontext Conditional Access-beleid worden afgedwongen om deze gevoelige gebruikersacties te beveiligen. Een verzoek om het wachtwoord te wijzigen kan bijvoorbeeld alleen via selfservice worden gestart wanneer de gebruiker geen risicostatus heeft, een compliant device gebruikt en sterke authenticatie succesvol heeft doorlopen. Dat levert meer controle en security op tijdens het proces van de wachtwoordreset.

Gebruikersverificatie
Een medewerker kan zijn werkaccount niet gebruiken om te authenticeren (bijv. de toegang is geblokkeerd) of de organisatie moet de authenticiteit van de accounthouder controleren.
Microsoft Entra biedt weliswaar verificatiemogelijkheden met verifieerbare credentials ("Verified ID"), maar er is geen ingebouwde functie waarmee medewerkers zelf een verificatieverzoek kunnen starten.
Met MyWorkID kunnen organisaties Verified ID inzetten om een liveness check uit te voeren en de authenticiteit van een medewerker te controleren. Eindgebruikers kunnen het portaal voor verificatie bereiken, waar ze een verificatie met hoge zekerheid via Face Check moeten doorlopen. Dat proces versterkt de security doordat een realtime selfie van de gebruiker wordt vergeleken met de accountfoto in Microsoft Entra ID. Het systeem slaat een trust score en een tijdstempel veilig op binnen Microsoft Entra ID, waar IT-afdelingen (bijv. SOC of helpdesk) bij kunnen wanneer ze gemachtigd zijn de verificatiegegevens van de gebruiker te bekijken. Deze functie voegt een cruciale laag vertrouwen en security toe aan het gebruikersverificatieproces.