MyWorkID
MyWorkID는 기존 솔루션이 놓치는 부분을 메우고 정밀한 접근 제어를 제공합니다. 엄격한 조건 하에 통제된 셀프서비스 접근을 제공하여 컴플라이언스와 보안을 보장하는 동시에 관리 부담을 줄입니다. 비밀번호 재설정이든 사용자 검증이든, MyWorkID를 통해 조직은 더 빠르고 안전하게 대응할 수 있습니다.

Microsoft Entra ID의 보안과 유연성 향상
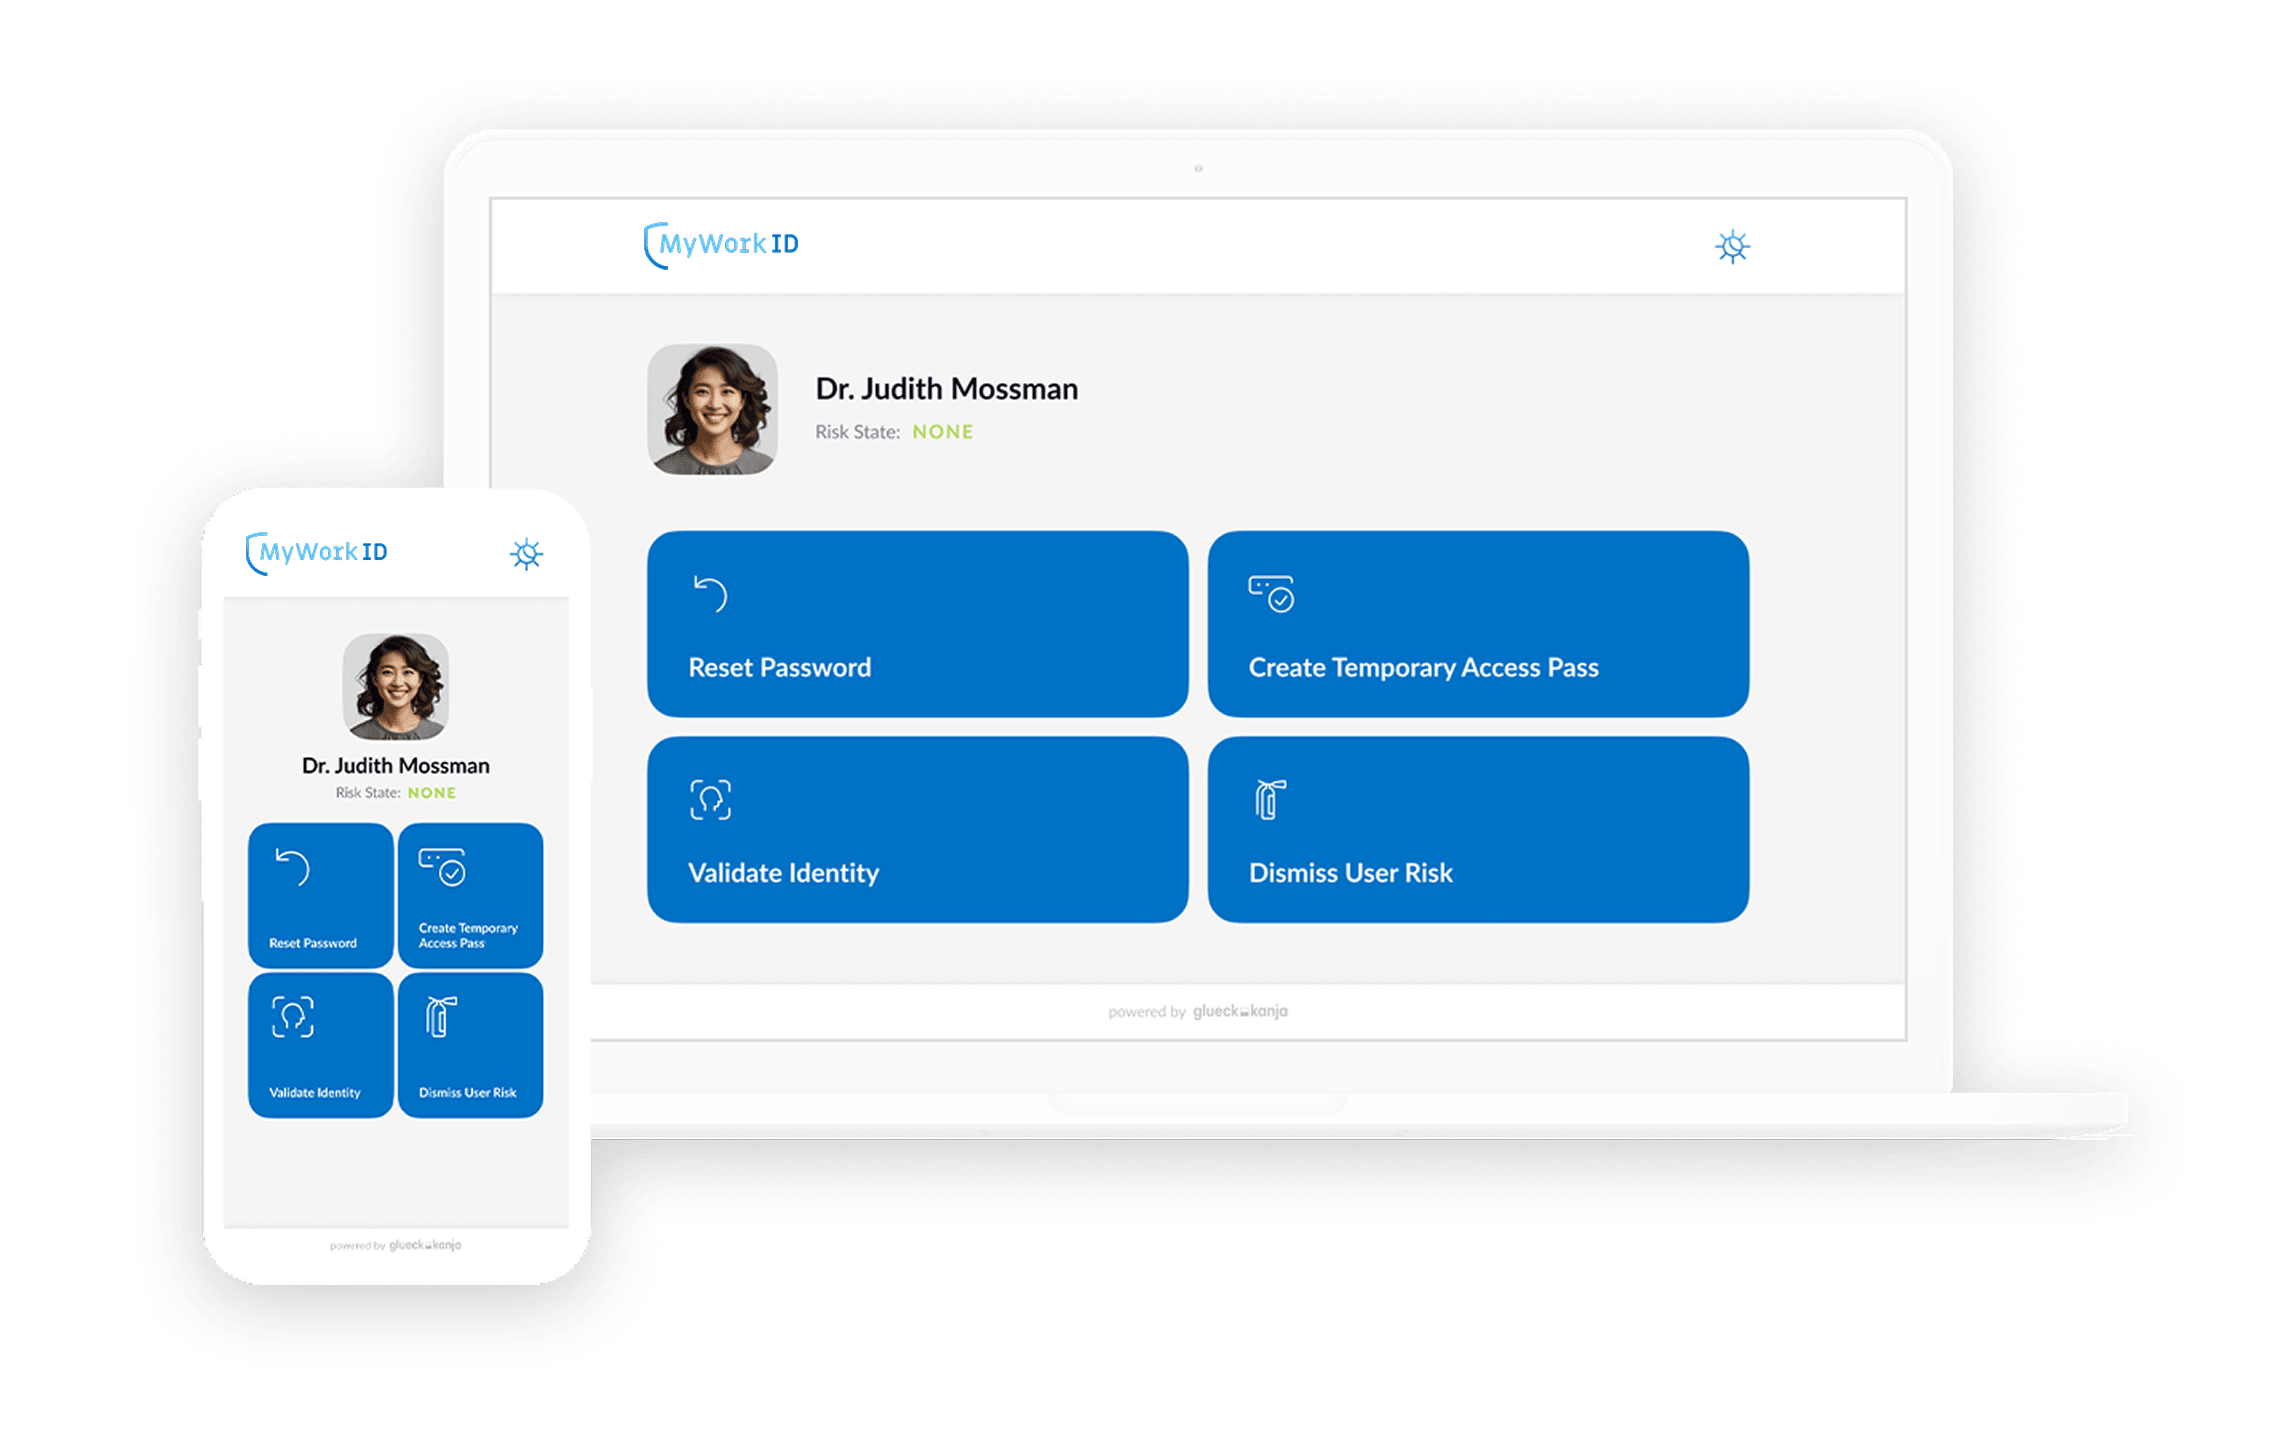
MyWorkID는 조직이 보안을 강화하는 동시에 사용자에게 접근 및 인증 관리에서 더 많은 유연성을 제공할 수 있게 합니다. Microsoft Entra ID와의 통합을 통해 MyWorkID는 침해된 계정 처리, Temporary Access Pass(TAP) 생성, 비밀번호 재설정, 사용자 신원 검증을 위한 안전한 셀프서비스 솔루션을 제공합니다. 조건부 액세스 정책과 인증 컨텍스트를 활용하여 조직은 엄격한 보안 통제를 적용하면서도 사용자가 통제된 환경에서 위험에 대응할 수 있게 하여, 강력한 보호와 원활한 사용자 경험을 모두 보장합니다.

사용자 위험 완화
사용자가 Microsoft Entra ID Protection에 의해 플래그되거나 사고 대응 과정에서 침해된 것으로 확인되면 조직 리소스에 대한 접근을 신속하게 제한하거나 차단해야 합니다. 침해된 ID를 통한 추가적인 무단 접근을 막기 위해 위험 기반 조건부 액세스 정책이 적용됩니다.
조직을 보호하려면 위험이 완화될 때까지 사용자를 격리하고 Entra ID로 보호되는 클라우드 애플리케이션에 접근하지 못하도록 해야 합니다. 현재 Microsoft Entra ID 내의 해결 수단은 비밀번호 변경이나 계정 전체 차단으로 제한되어 있으며, 이는 비밀번호 없는 인증 방식을 도입하는 조직에는 맞지 않을 수 있습니다.
조건부 액세스 정책 대상 지정에 통합된 MyWorkID를 통해 조직은 침해된 사용자에게 통제된 조건 하에 제한된 포털 접근을 허용할 수 있습니다. 예를 들어 위험 사용자로 플래그된 사용자는 디바이스가 규정 준수 상태를 유지하거나 강력한 인증 방식으로 재인증한 경우 포털에 접근할 수 있습니다. 이 접근 방식은 사용자가 스스로 위험 상태에 대응하고 해결할 수 있는 셀프서비스 솔루션에 대해 강력하고 세분화된 조건을 정의할 수 있는 유연성을 조직에 제공합니다.

Temporary Access Pass 생성
사용자가 새 디바이스나 교체 디바이스를 설정하려면 Temporary Access Pass(TAP)가 필요합니다.
현재 Microsoft Entra ID에는 최종 사용자가 직접 TAP를 요청할 수 있는 기본 셀프서비스 기능이 없습니다. 따라서 조직은 서비스 데스크에 의존하거나 사용자에게 TAP를 제공하기 위한 자체 솔루션을 구현해야 하며, 이는 복잡성과 관리 부담을 높입니다.
MyWorkID를 사용하면 최종 사용자가 셀프서비스 프로세스를 통해 TAP를 생성할 수 있습니다. 이 자격 증명의 민감성을 고려하여 TAP를 받으려면 세분화되고 엄격한 조건을 충족해야 합니다. 보안을 강화하기 위해 인증 컨텍스트가 지원되므로, 이 중요한 사용자 작업 중에 조건부 액세스 정책이 트리거되어 조직을 강력하게 보호할 수 있습니다.

비밀번호 재설정
사용자가 잊어버린 비밀번호를 재설정해야 합니다. 평소 비밀번호 없는 인증 방식을 사용하는 사용자가 비밀번호 기반 인증만 지원하는 애플리케이션에 간혹 접근해야 할 때 이런 상황이 발생할 수 있습니다.
기본적으로 Microsoft Entra ID는 비밀번호 없는 사용자가 비밀번호를 재설정할 수 있는 시나리오를 제한적으로만 제공합니다. 가장 일반적인 방법은 셀프서비스 비밀번호 재설정(SSPR)이지만, 비밀번호 재설정을 위해 충족해야 하는 보안 정책과 조건의 범위가 제한적입니다.
MyWorkID를 사용하면 인증 컨텍스트를 통해 조건부 액세스 정책을 적용하여 이러한 민감한 사용자 작업을 보호할 수 있습니다. 예를 들어 사용자가 위험 상태가 아니고 규정을 준수하는 디바이스를 사용하며 강력한 인증을 성공적으로 통과한 경우에만 셀프서비스로 비밀번호 변경 요청을 시작할 수 있습니다. 이를 통해 비밀번호 재설정 과정에서 더 강력한 통제와 보안이 보장됩니다.

사용자 검증
직원이 회사 계정으로 인증할 수 없거나(예: 접근이 차단된 경우) 조직이 계정 소유자의 진위를 확인해야 하는 경우가 있습니다.
Microsoft Entra는 검증 가능한 자격 증명("Verified ID")을 통한 검증 기능을 제공하지만, 직원이 직접 검증 요청을 시작할 수 있는 기본 기능은 없습니다.
MyWorkID를 사용하면 조직은 Verified ID를 활용해 라이브니스 검사를 수행하고 직원의 진위를 확인할 수 있습니다. 최종 사용자는 검증을 위해 포털에 접근하여 Face Check를 통한 고보안 검증을 거쳐야 합니다. 이 과정은 사용자의 실시간 셀피를 Microsoft Entra ID 계정 사진과 대조하여 보안을 강화합니다. 시스템은 신뢰도 점수와 타임스탬프를 Microsoft Entra ID 내에 안전하게 저장하며, 사용자의 검증 데이터를 열람할 권한이 있는 IT 부서(예: SOC 또는 헬프데스크)가 여기에 접근할 수 있습니다. 이 기능은 사용자 검증 프로세스에 중요한 신뢰 및 보안 계층을 더합니다.