

MyWorkID
MyWorkIDは、従来のソリューションが力尽きるところにある隙間を埋め、精度の高いアクセス制御を提供します。厳しい条件のもとで制御されたセルフサービスを可能にし、コンプライアンスとセキュリティを確保しながら、管理の手間を減らします。パスワードのリセットでも、ユーザーの本人確認でも、MyWorkIDは組織がより速く、より安全に動けるようにします。

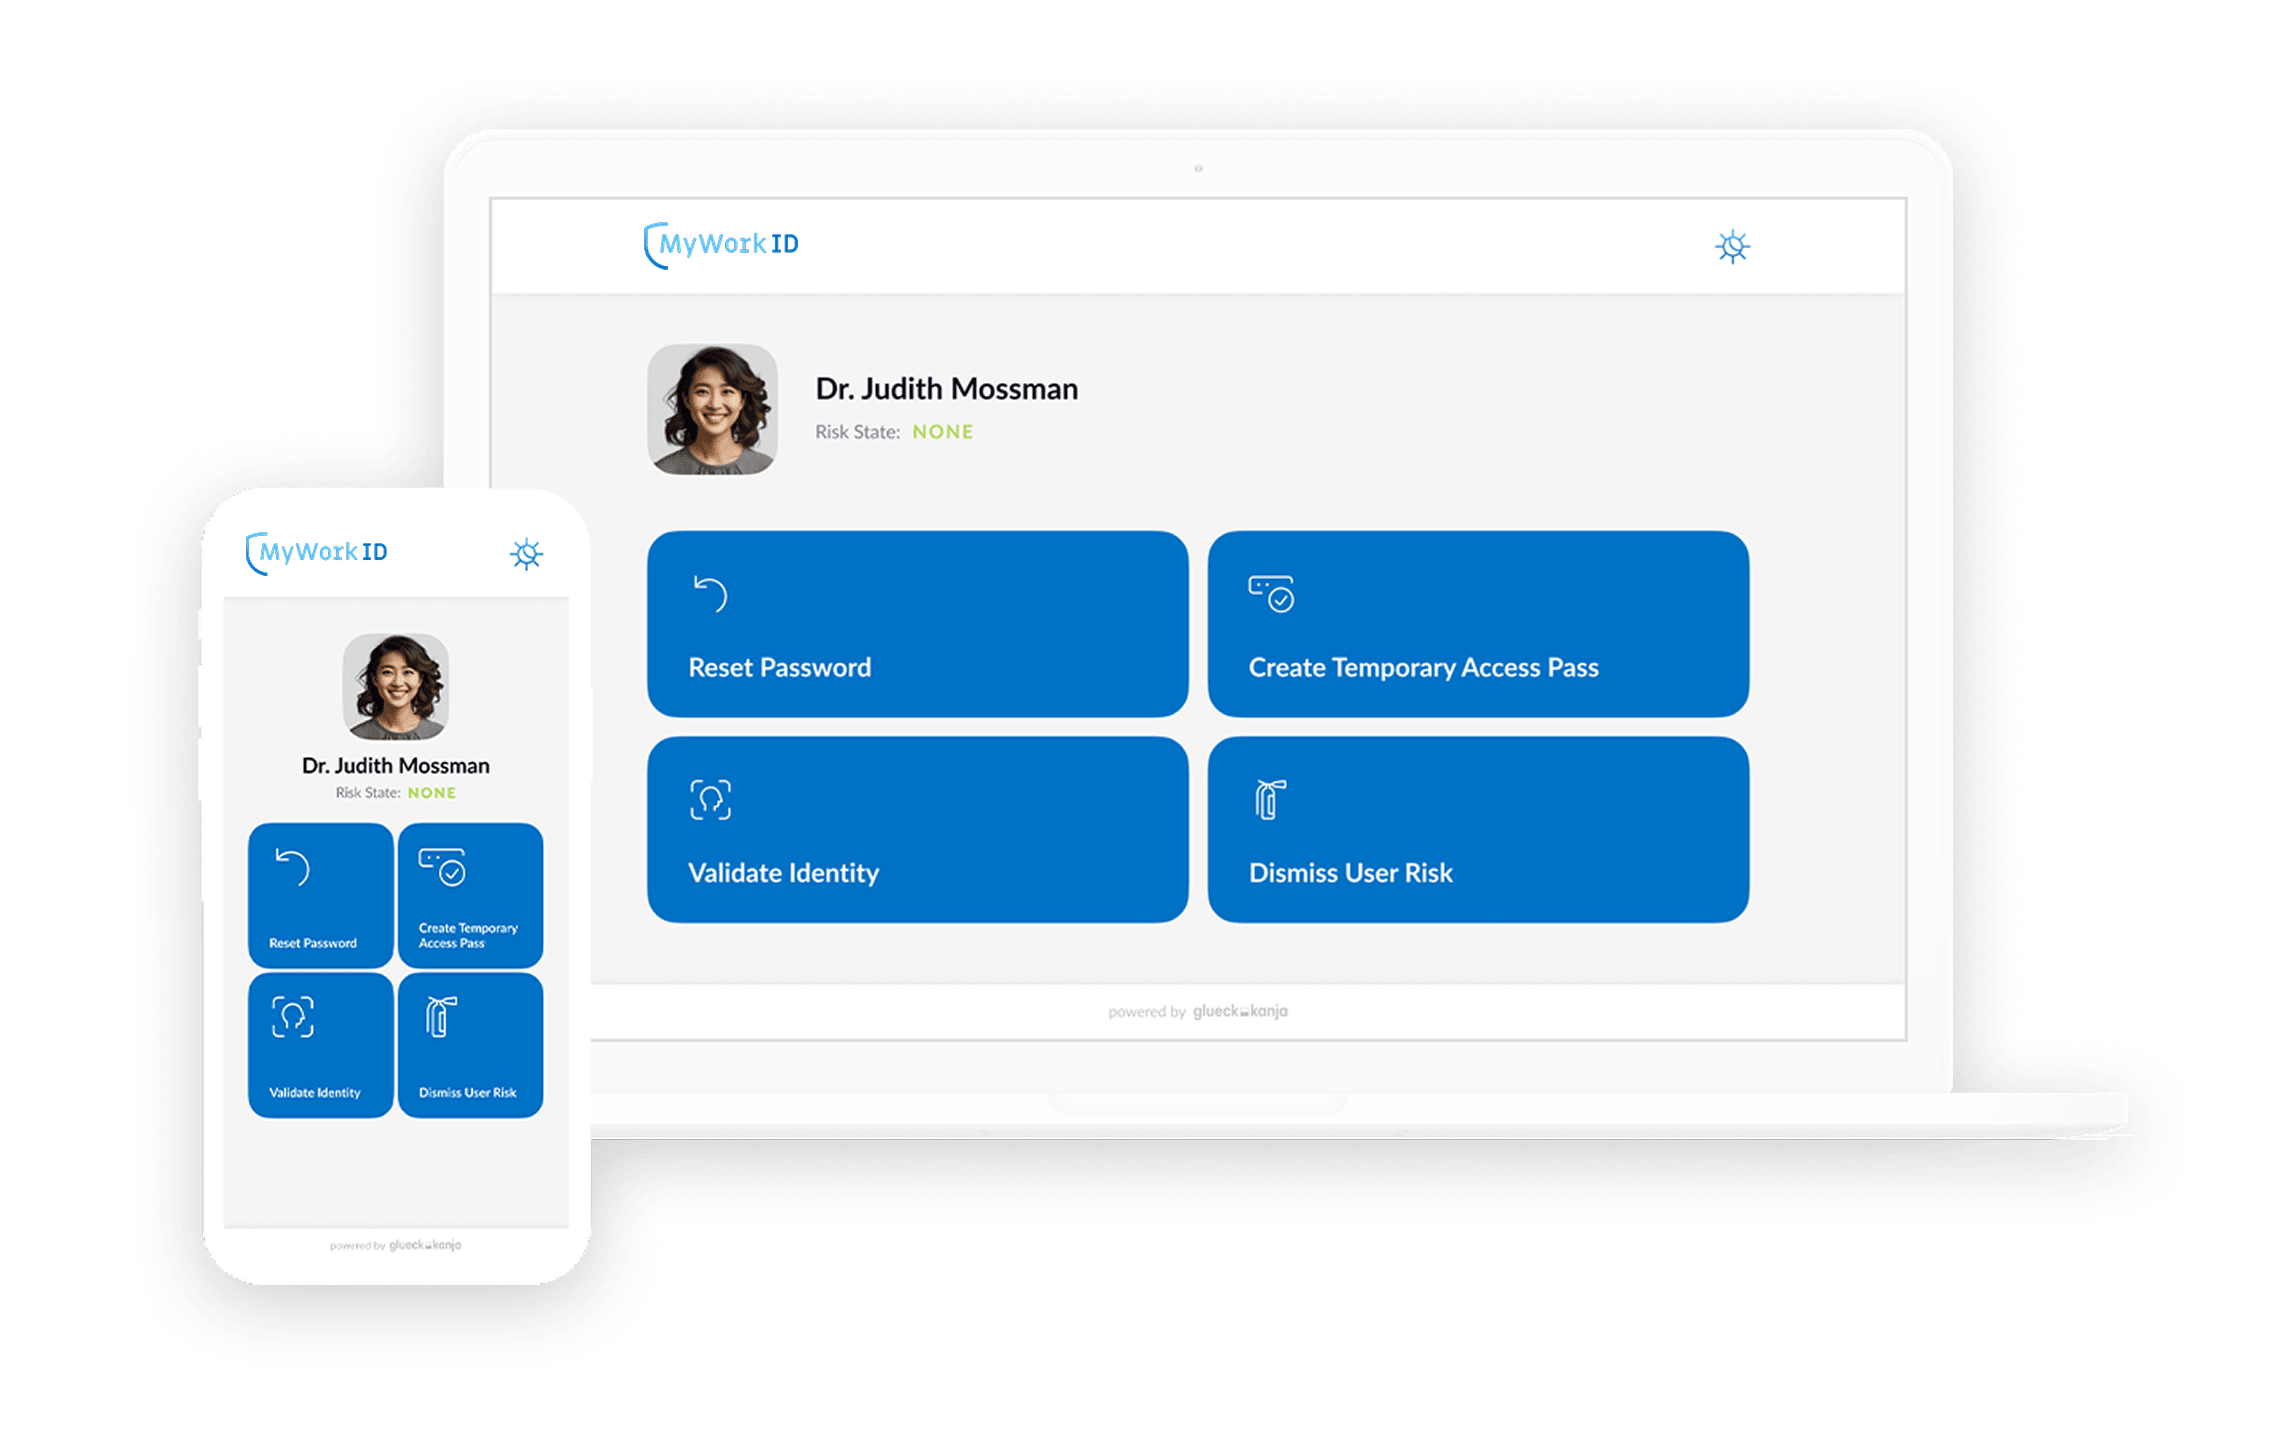
Microsoft Entra IDのセキュリティと柔軟性を高める
MyWorkIDは、組織がセキュリティを強化しながら、アクセスと認証の扱いについて利用者により大きな柔軟性を与えられるようにします。Microsoft Entra IDとの統合により、侵害されたアカウントへの対処、Temporary Access Pass(TAP)の発行、パスワードのリセット、ユーザー本人の確認を、安全なセルフサービスとして提供します。条件付きアクセスポリシーと認証コンテキストを使えば、組織は厳格なセキュリティ統制を適用したまま、管理された環境の中で利用者自身がリスクに対処できるようにでき、堅牢な保護と、使い勝手を損なわない利用体験の両方を実現できます。

ユーザーリスクを下げる
Microsoft Entra ID Protectionにフラグを立てられたユーザーや、インシデント対応の過程で侵害が確認されたユーザーについては、組織のリソースへのアクセスを速やかに制限または遮断しなければなりません。リスクベースの条件付きアクセスポリシーを適用し、侵害されたアイデンティティによる不正なアクセスがこれ以上広がらないようにします。
組織を守るには、リスクが解消されるまで該当ユーザーを隔離し、Entra IDで保護されたクラウドアプリケーションへのアクセスを止める必要があります。現時点でMicrosoft Entra IDが備える対処手段はパスワードの変更か、アカウントの全面的なブロックに限られており、パスワードレス認証を進めている組織にはどちらもそぐわない場合があります。
条件付きアクセスポリシーの適用対象に組み込まれたMyWorkIDを使えば、組織は侵害されたユーザーにも、管理された条件のもとで限定的なポータルアクセスを許可できます。たとえば、リスクありとされたユーザーでも、デバイスが準拠状態を保っている場合や、強力な認証方式で再認証を済ませた場合には、ポータルにアクセスできます。この仕組みによって組織は、セルフサービスのための堅牢できめ細かい条件を自由に定義でき、利用者は自分のリスク状態に対処して解消できるようになります。

Temporary Access Passの発行
新しい端末や交換用の端末をセットアップするために、ユーザーがTemporary Access Pass(TAP)を必要とする場面があります。
現在のMicrosoft Entra IDには、エンドユーザーが自分でTAPを申請できる標準のセルフサービス機能がありません。そのため組織はサービスデスクに頼るか、独自のソリューションを実装してTAPを渡すことになり、複雑さと管理の手間が増します。
MyWorkIDを使えば、エンドユーザーはセルフサービスでTAPを生成できます。この認証情報の性質を踏まえ、TAPの取得には細かく厳しい条件を満たす必要があります。セキュリティをさらに高めるため認証コンテキストにも対応しており、この重要な操作の最中に条件付きアクセスポリシーを発動させて、組織を強固に保護できます。

パスワードのリセット
ユーザーが忘れたパスワードをリセットしなければならない場面があります。普段はパスワードレス認証を使っている利用者が、パスワード認証にしか対応していないアプリケーションをたまに使う必要があるときなどです。
既定のMicrosoft Entra IDでは、パスワードレスの利用者が自分のパスワードをリセットできる場面は限られています。多くの場合はセルフサービスパスワードリセット(SSPR)が必要になりますが、SSPRでパスワードのリセットに課せるセキュリティポリシーと条件は限定的です。
MyWorkIDを使えば、認証コンテキストを通じて条件付きアクセスポリシーを適用し、こうした機微な操作を保護できます。たとえば、利用者にリスク状態がなく、準拠したデバイスを使っていて、強力な認証を通過している場合にのみ、セルフサービスでのパスワード変更を開始できるようにできます。これによってパスワードのリセットの手続き全体で、より高い制御とセキュリティが確保されます。

ユーザーの本人確認
従業員が業務アカウントで認証できない場合(たとえばアクセスがブロックされている場合)や、組織がアカウント保有者本人であることを確かめる必要がある場合があります。
Microsoft Entraは検証可能な資格情報(「Verified ID」)による本人確認の手段を備えていますが、従業員が自分で検証を開始できる標準機能はありません。
MyWorkIDを使えば、組織はVerified IDを活用して実在性の確認を行い、従業員が本人であることを確かめられます。エンドユーザーはポータルにアクセスして本人確認を行い、そこでFace Checkによる信頼性の高い検証を通過します。この処理では、利用者のリアルタイムの自撮り画像とMicrosoft Entra IDのアカウント写真を照合することで、セキュリティを高めます。信頼度スコアとタイムスタンプはMicrosoft Entra ID内に安全に保存され、利用者の検証データを閲覧する権限を持つIT部門(SOCやヘルプデスクなど)が参照できます。この機能によって、ユーザーの本人確認の手続きに信頼とセキュリティの重要な層が加わります。