MyWorkID
MyWorkID colma la lacuna dove le soluzioni tradizionali falliscono e offre un controllo degli accessi preciso. Fornisce accesso self-service controllato in condizioni rigorose, garantisce compliance e sicurezza e riduce al contempo l'onere amministrativo. Che si tratti di reset di password o di verifica utente, MyWorkID permette alla tua organizzazione di agire più velocemente e in modo più sicuro.

Migliorare sicurezza e flessibilità in Microsoft Entra ID
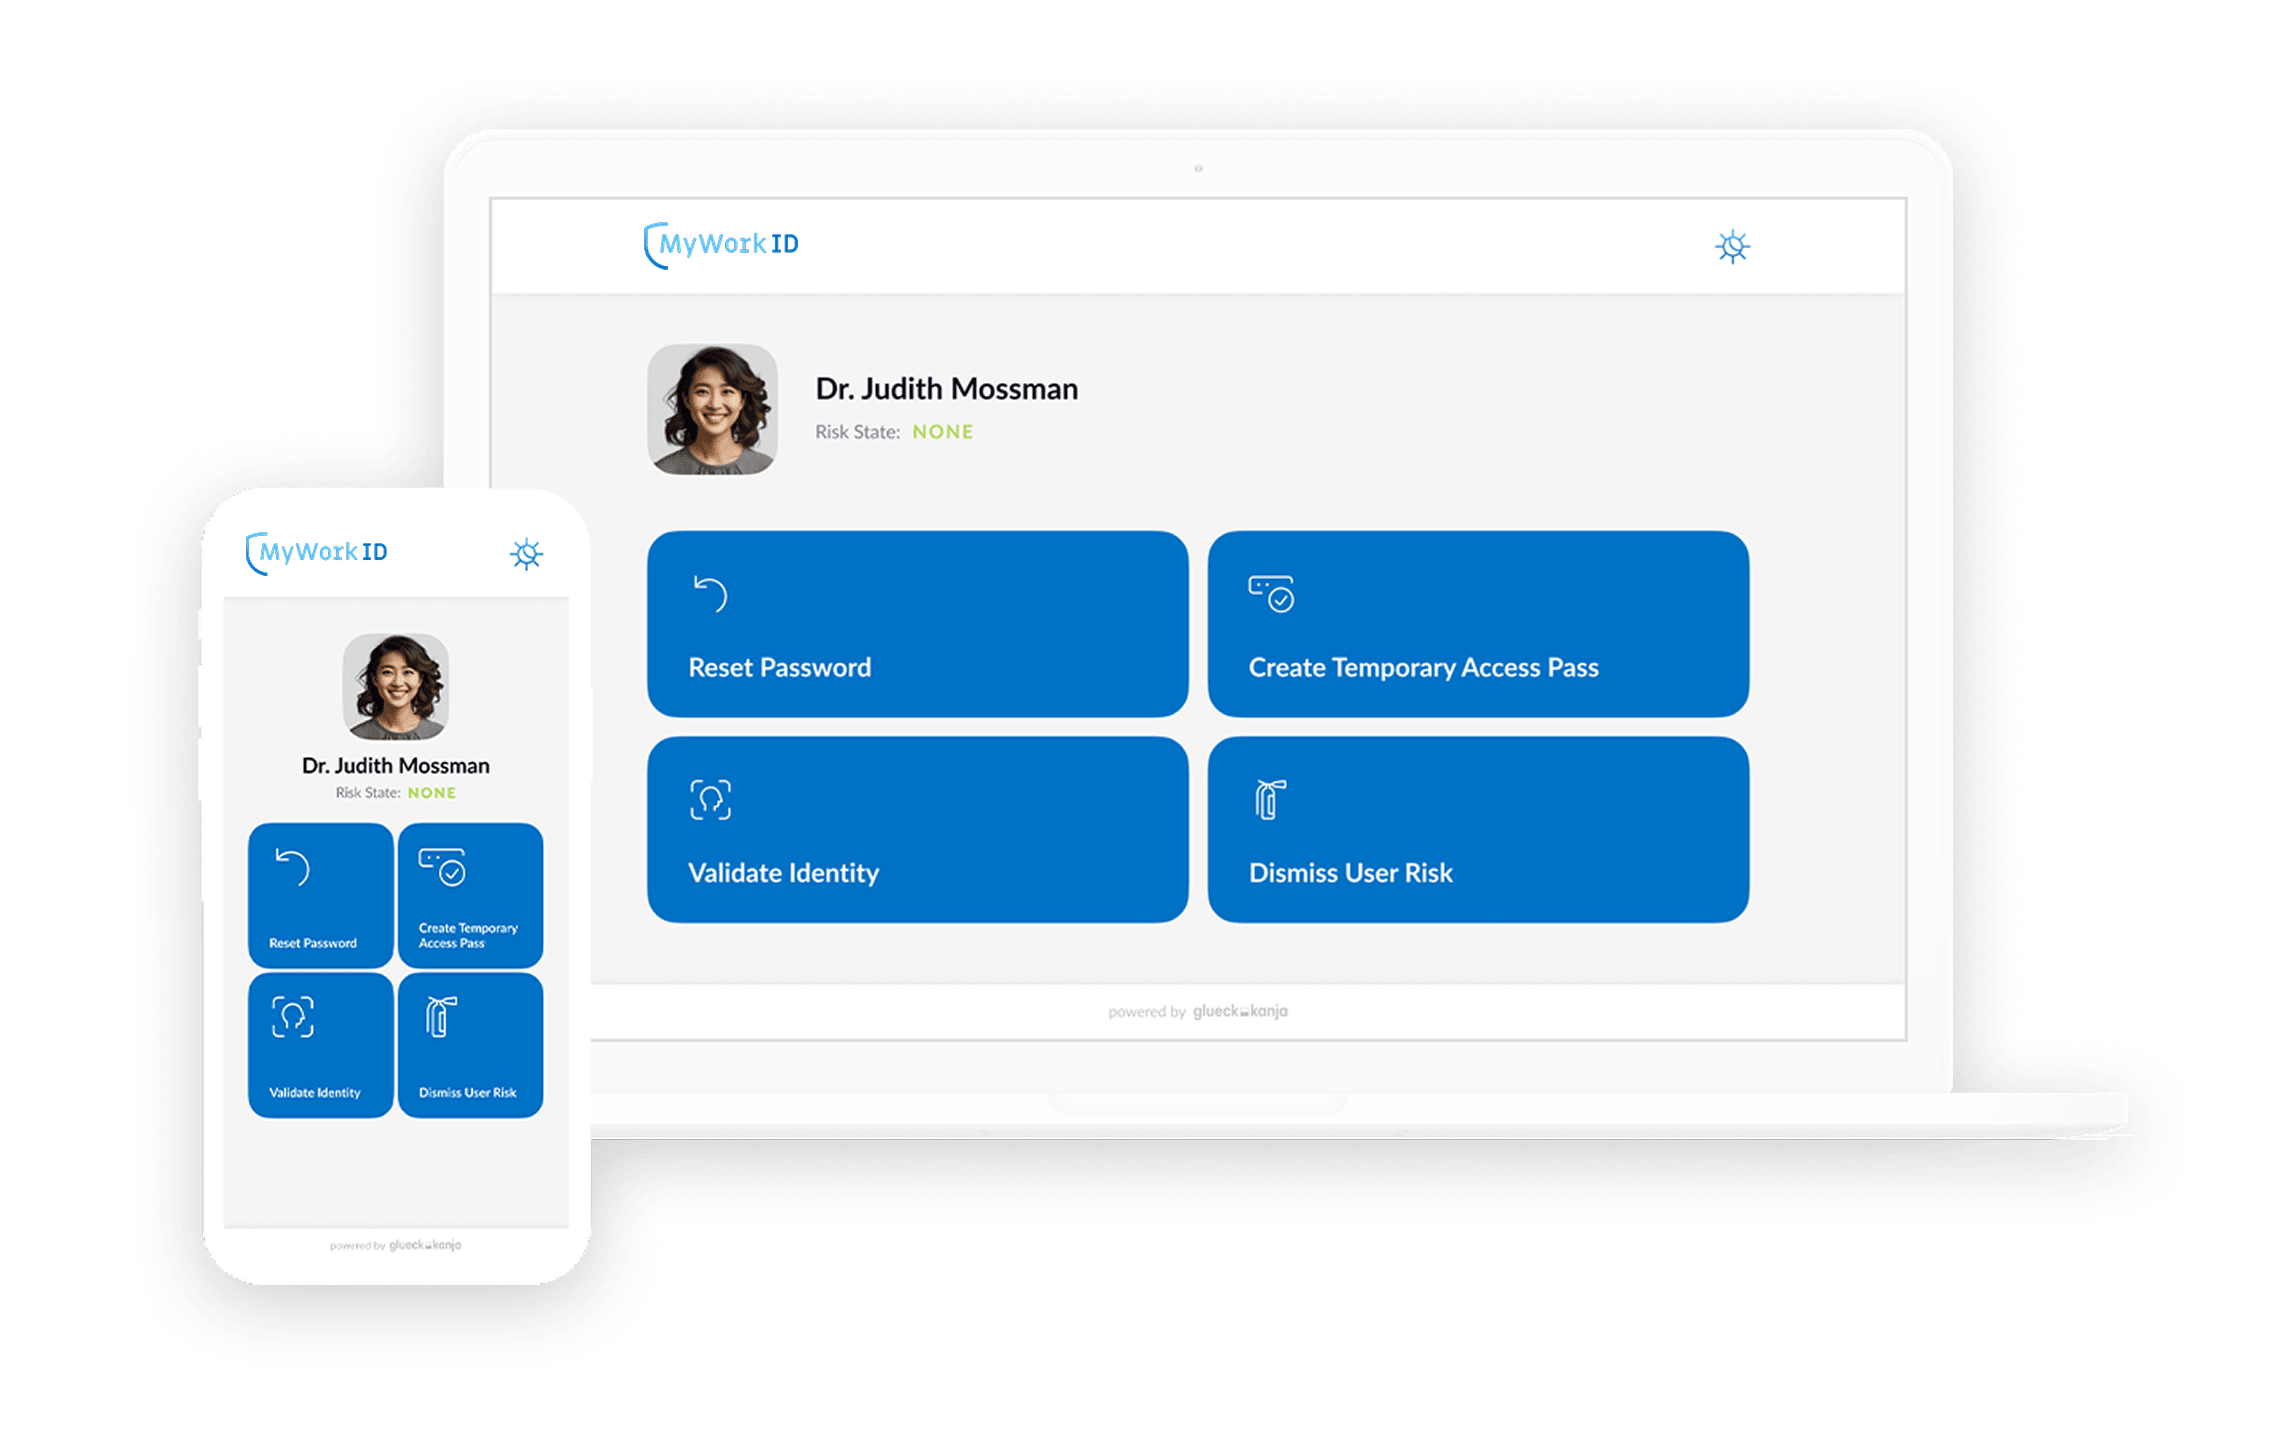
MyWorkID permette alle organizzazioni di rafforzare la sicurezza offrendo al contempo agli utenti maggiore flessibilità nella gestione di accesso e autenticazione. Grazie all'integrazione con Microsoft Entra ID, MyWorkID offre soluzioni self-service sicure per la gestione degli account compromessi, la creazione di Temporary Access Passes (TAP), il reset delle password e la verifica delle identità utente. Utilizzando le Conditional Access Policies e l'authentication context, le organizzazioni possono applicare controlli di sicurezza rigorosi permettendo al contempo agli utenti di affrontare i rischi in un ambiente controllato, garantendo sia una protezione robusta sia un'esperienza utente fluida.

Mitigare il rischio utente
Quando un utente viene segnalato da Microsoft Entra ID Protection o identificato come compromesso durante un incident response, l'accesso alle risorse organizzative deve essere limitato o bloccato rapidamente. Le Conditional Access Policies basate sul rischio vengono applicate per prevenire ulteriori accessi non autorizzati da identità compromesse.
Per proteggere l'organizzazione, gli utenti devono essere isolati e impediti dall'accedere alle applicazioni cloud protette da Entra ID finché il rischio non viene mitigato. Attualmente, le possibilità di rimedio all'interno di Microsoft Entra ID sono limitate a cambi di password o blocchi completi dell'account, soluzioni che potrebbero non essere in linea con le organizzazioni che adottano metodi di autenticazione passwordless.
Con MyWorkID, integrato nel targeting delle Conditional Access Policies, le organizzazioni possono concedere agli utenti compromessi un accesso limitato al portale in condizioni controllate. Ad esempio, gli utenti segnalati come a rischio possono accedere al portale se il loro dispositivo rimane conforme o se si sono riautenticati con metodi di autenticazione forti. Questo approccio offre alle organizzazioni la flessibilità di definire condizioni robuste e granulari per una soluzione self-service che permette agli utenti di affrontare e risolvere il loro stato di rischio.

Creazione di un Temporary Access Pass
Un utente ha bisogno di un Temporary Access Pass (TAP) per la configurazione di un dispositivo nuovo o sostitutivo.
Attualmente, Microsoft Entra ID non dispone di una funzione self-service integrata che permetta agli utenti finali di richiedere un TAP. Ciò significa che le organizzazioni devono affidarsi a un service desk o implementare una soluzione personalizzata per fornire il TAP agli utenti, aumentando complessità e onere amministrativo.
Con MyWorkID, gli utenti finali possono generare un TAP tramite un processo self-service. Data la sensibilità di questa credenziale, devono essere soddisfatte condizioni granulari e rigorose per ottenere un TAP. Per rafforzare la sicurezza, viene supportato l'authentication context, in modo che le Conditional Access Policies possano essere attivate durante questa azione utente critica per garantire una protezione forte per l'organizzazione.

Reset password
Un utente deve reimpostare la sua password dimenticata. Questa situazione può verificarsi quando gli utenti, che normalmente si affidano a metodi di autenticazione passwordless, devono occasionalmente accedere a un'applicazione che supporta solo l'autenticazione basata su password.
Per impostazione predefinita, Microsoft Entra ID offre solo scenari limitati agli utenti passwordless per il reset delle loro password. Il più comune è il Self-Service Password Reset (SSPR), che offre solo un insieme ristretto di policy di sicurezza e condizioni da soddisfare per un reset della password.
Con MyWorkID, le Conditional Access Policies possono essere applicate tramite l'authentication context per proteggere queste azioni utente sensibili. Ad esempio, una richiesta di cambio password può essere avviata in self-service solo se l'utente non ha uno stato di rischio, utilizza un dispositivo conforme e ha superato con successo l'autenticazione forte. Questo garantisce un maggiore controllo e sicurezza durante il processo di reset della password.

Verifica utente
Un dipendente non può utilizzare il suo account di lavoro per autenticarsi (ad esempio, l'accesso è stato bloccato) oppure l'organizzazione deve verificare l'autenticità del titolare dell'account.
Sebbene Microsoft Entra offra possibilità di verifica con credenziali verificabili ("Verified ID"), non esiste una funzione integrata con cui i dipendenti possono avviare autonomamente una richiesta di verifica.
Con MyWorkID, le organizzazioni possono utilizzare Verified ID per eseguire un liveness check e verificare l'autenticità di un dipendente. Gli utenti finali possono accedere al portale per la verifica, dove devono completare una verifica ad alta sicurezza tramite Face Check. Questo processo rafforza la sicurezza confrontando un selfie in tempo reale dell'utente con la sua foto dell'account Microsoft Entra ID. Il sistema memorizza in modo sicuro un confidence score e un timestamp all'interno di Microsoft Entra ID, accessibili ai reparti IT (ad esempio SOC o helpdesk) quando hanno l'autorizzazione a consultare i dati di verifica dell'utente. Questa funzione aggiunge un livello critico di fiducia e sicurezza al processo di verifica utente.