MyWorkID
MyWorkID lokar bilinu þar sem hefðbundnar lausnir bregðast og skilar nákvæmri aðgangsstýringu. Það býður upp á stýrðan sjálfsafgreiðsluaðgang undir ströngum skilyrðum, tryggir compliance og öryggi og dregur samtímis úr umsýslu. Hvort sem um er að ræða endurstillingu lykilorða eða staðfestingu notenda gerir MyWorkID stofnuninni þinni kleift að bregðast hraðar og öruggar við.

Aukið öryggi og sveigjanleiki í Microsoft Entra ID
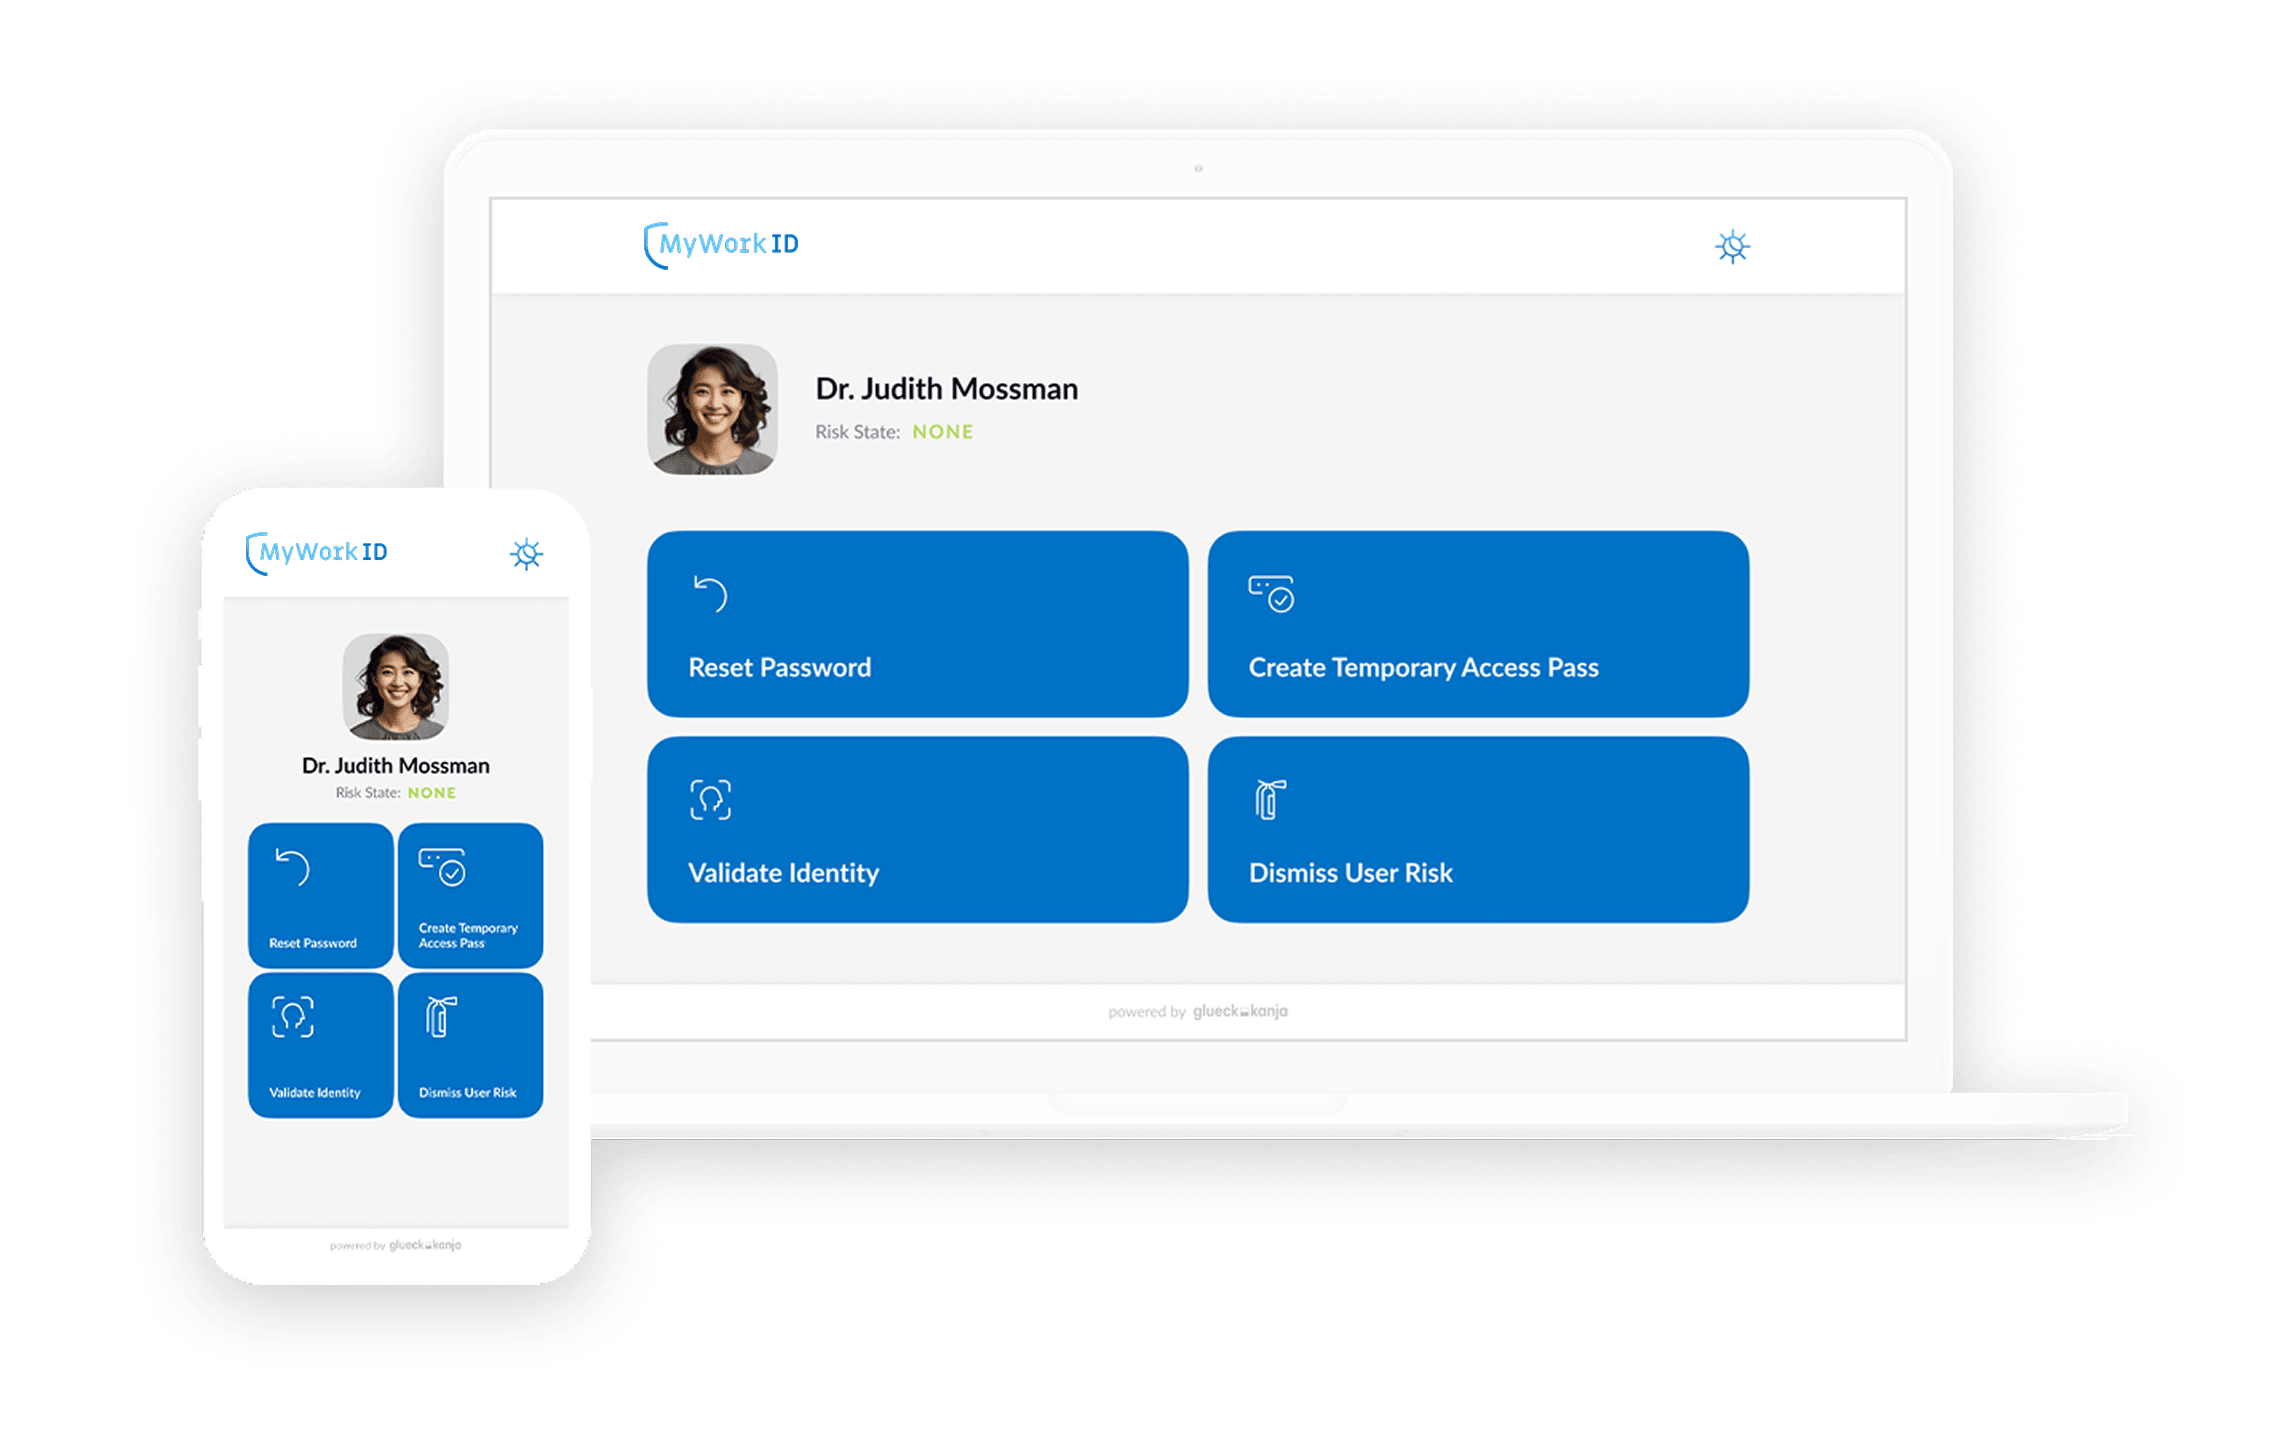
MyWorkID gerir stofnunum kleift að styrkja öryggi og bjóða notendum um leið meiri sveigjanleika við umsjón aðgangs og auðkenningar. Með samþættingu við Microsoft Entra ID býður MyWorkID öruggar sjálfsafgreiðslulausnir til að takast á við hakkaða reikninga, útgáfu Temporary Access Passes (TAP), endurstillingu lykilorða og staðfestingu á auðkenni notenda. Með notkun á Conditional Access reglum og authentication context geta stofnanir beitt ströngum öryggisstýringum og um leið gefið notendum kost á að taka á áhættum í stýrðu umhverfi, sem tryggir bæði trausta vernd og beina notendaupplifun.

Draga úr áhættu notenda
Þegar notandi er merktur af Microsoft Entra ID Protection eða greindur sem hakkaður í incident response verður að takmarka eða loka fyrir aðgang að auðlindum stofnunarinnar hratt. Áhættumiðaðar Conditional Access reglur eru beittar til að koma í veg fyrir frekari óheimilan aðgang gegnum hakkaðar identities.
Til að vernda stofnunina verður að einangra notendur og hindra að þeir komist í Entra ID-verndaðar skýjaforrit þar til áhættan hefur verið mildað. Sem stendur eru mildunarmöguleikar innan Microsoft Entra ID takmarkaðir við breytingu lykilorðs eða heildarlokun reiknings, lausnir sem henta ekki endilega stofnunum sem taka upp lykilorðalausar auðkenningaraðferðir.
Með MyWorkID, sem er samþætt við miðun Conditional Access reglna, geta stofnanir veitt hökkuðum notendum takmarkaðan portalaðgang undir stýrðum skilyrðum. Sem dæmi geta notendur sem eru merktir sem áhættusamir fengið aðgang að portalinu ef tækið þeirra helst í samræmi eða ef þeir hafa endurauðkennt sig með sterkum auðkenningaraðferðum. Þessi nálgun gefur stofnunum sveigjanleikann til að skilgreina traustar og nákvæmar skilyrðingar fyrir sjálfsafgreiðslulausn sem gerir notendum kleift að taka á og leysa áhættustöðu sína.

Útgáfa á Temporary Access Pass
Notandi þarf Temporary Access Pass (TAP) til að setja upp nýtt eða skiptitæki.
Sem stendur vantar Microsoft Entra ID innbyggða sjálfsafgreiðsluvirkni sem gerir endanotendum kleift að biðja um TAP. Það þýðir að stofnanir treysta á service desk eða þurfa að innleiða sérsniðna lausn til að útvega notendum TAP, sem eykur flækjustig og umsýslu.
Með MyWorkID geta endanotendur búið til TAP í sjálfsafgreiðsluferli. Vegna viðkvæmni þessa auðkennisgagns verða nákvæm og ströng skilyrði að vera uppfyllt til að fá TAP. Til að auka öryggi er authentication context studd, þannig að Conditional Access reglur geta verið kveiktar á þessari kritísku notendaaðgerð til að tryggja sterka vernd fyrir stofnunina.

Endurstilla lykilorð
Notandi þarf að endurstilla gleymt lykilorð sitt. Þessi staða getur komið upp þegar notendur sem venjulega reiða sig á lykilorðalausar auðkenningaraðferðir þurfa stundum að komast í forrit sem styður aðeins auðkenningu byggða á lykilorðum.
Sjálfgefið býður Microsoft Entra ID aðeins takmarkaðar aðstæður fyrir lykilorðalausa notendur til að endurstilla lykilorð sín. Algengast er að Self-Service Password Reset (SSPR) sé nauðsynleg, sem býður aðeins takmarkað safn öryggisreglna og skilyrða sem verða að vera uppfyllt fyrir endurstillingu lykilorðs.
Með MyWorkID er hægt að framfylgja Conditional Access reglum í gegnum authentication context til að tryggja þessar viðkvæmu notendaaðgerðir. Sem dæmi er aðeins hægt að hefja beiðni um lykilorðsbreytingu í sjálfsafgreiðslu ef notandinn er ekki með áhættustöðu, notar tæki í samræmi og hefur staðist sterka auðkenningu. Þetta tryggir meiri stjórn og öryggi í endurstillingarferli lykilorðsins.

Staðfesting notenda
Starfsmaður getur ekki notað vinnureikninginn sinn til auðkenningar (t.d. hefur aðgangi verið lokað) eða stofnunin þarf að staðfesta réttmæti reikningshafans.
Þótt Microsoft Entra bjóði upp á staðfestingu með verifiable credentials ("Verified ID") er engin innbyggð virkni sem gerir starfsmönnum sjálfum kleift að hefja staðfestingarbeiðni.
Með MyWorkID geta stofnanir nýtt Verified ID til að framkvæma liveness check og staðfesta réttmæti starfsmanns. Endanotendur fá aðgang að portalinu til staðfestingar, þar sem þeir þurfa að ganga í gegnum mjög örugga staðfestingu í gegnum Face Check. Ferlið styrkir öryggið með því að bera saman rauntíma-selfie notandans við prófílmynd hans í Microsoft Entra ID. Kerfið geymir örugga trauststölu og tímastimpil innan Microsoft Entra ID, sem IT-deildir (t.d. SOC eða helpdesk) geta nálgast ef þær hafa heimild til að skoða staðfestingargögn notandans. Þessi virkni bætir kritísku lagi trausts og öryggis við staðfestingarferli notenda.