MyWorkID
MyWorkID paikkaa aukon, jossa perinteiset ratkaisut pettävät, ja tarjoaa tarkan pääsynhallinnan. Se antaa hallitun itsepalvelupääsyn tiukoin ehdoin, varmistaa vaatimustenmukaisuuden ja turvallisuuden sekä vähentää samalla hallinnollista työtä. Olipa kyse salasanojen palautuksista tai käyttäjän todentamisesta, MyWorkID auttaa organisaatiotasi toimimaan nopeammin ja turvallisemmin.

Turvallisuuden ja joustavuuden parantaminen Microsoft Entra ID:ssä
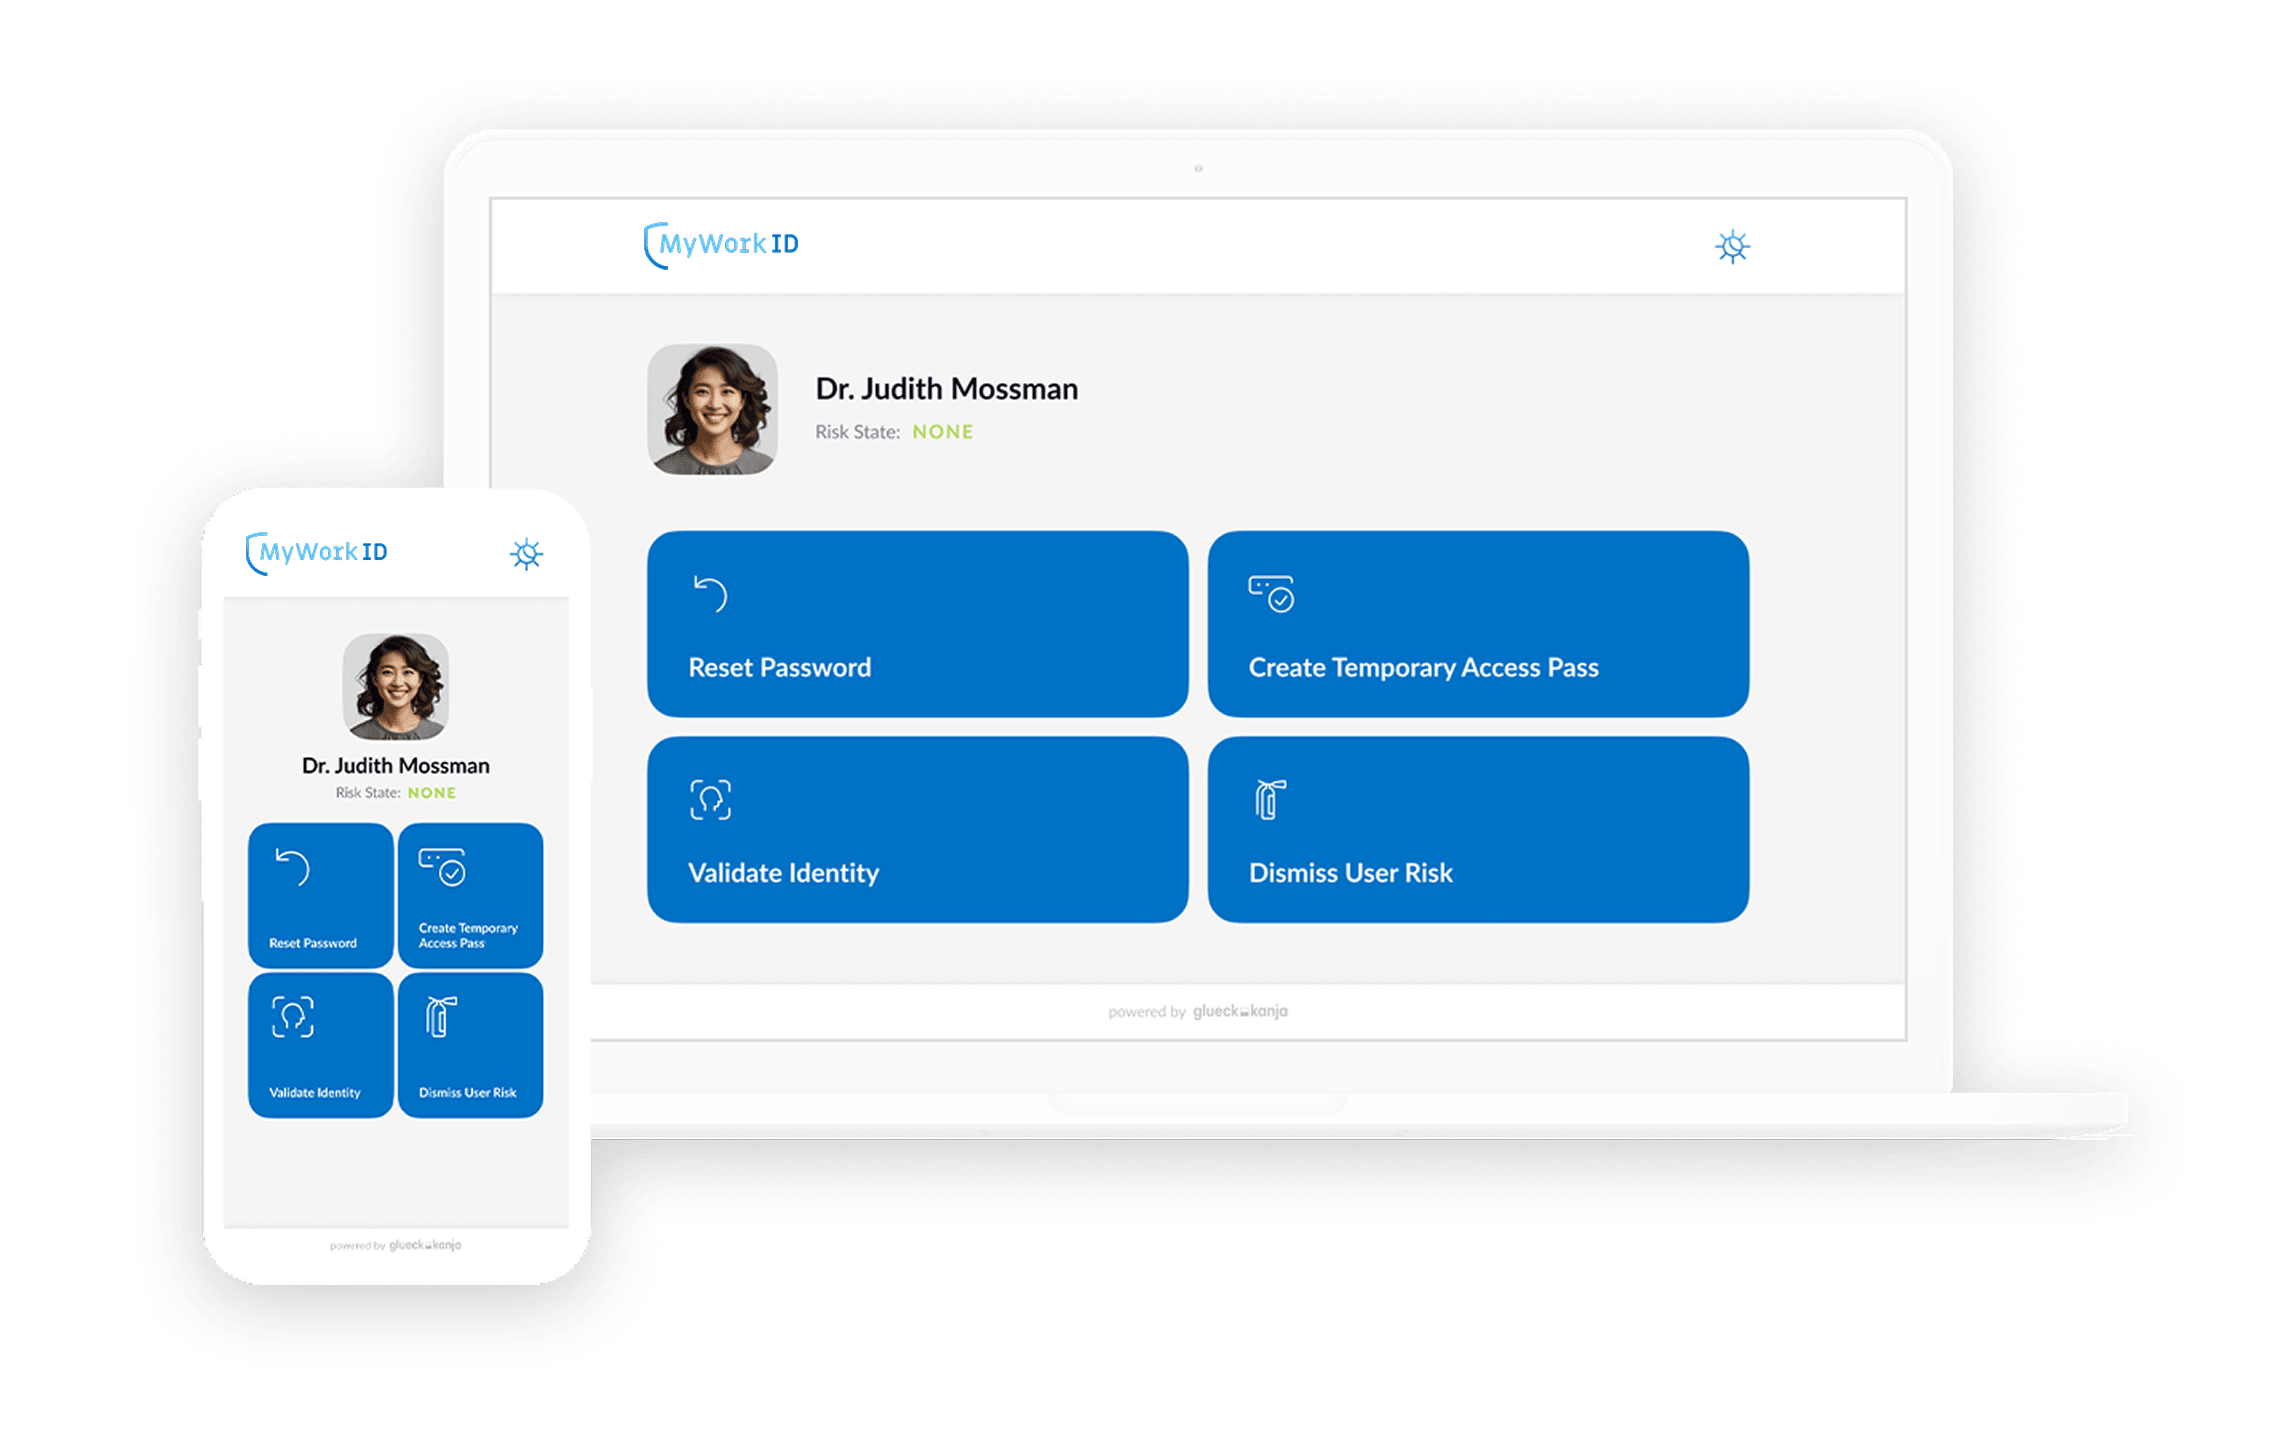
MyWorkID auttaa organisaatioita vahvistamaan turvallisuutta ja tarjoamaan käyttäjille samalla enemmän joustavuutta pääsyn ja todentamisen hallinnassa. Microsoft Entra ID:hen integroituna MyWorkID tarjoaa turvalliset itsepalveluratkaisut kompromentoitujen tilien käsittelyyn, Temporary Access Passien (TAP) luomiseen, salasanojen palauttamiseen ja käyttäjän identiteettien todentamiseen. Conditional Access -käytäntöjen ja todentamiskontekstin avulla organisaatiot voivat soveltaa tiukkoja turvakontrolleja ja antaa käyttäjien samalla käsitellä riskejä hallitussa ympäristössä, mikä takaa sekä vahvan suojan että sujuvan käyttökokemuksen.

Vähennä käyttäjän riskiä
Kun Microsoft Entra ID Protection merkitsee käyttäjän tai käyttäjä tunnistetaan häiriötilanteen selvityksessä kompromentoiduksi, pääsy organisaation resursseihin on rajoitettava tai estettävä nopeasti. Riskiperustaisia Conditional Access -käytäntöjä sovelletaan estämään kompromentoitujen identiteettien luvaton pääsy jatkossa.
Organisaation suojaamiseksi käyttäjät on eristettävä ja estettävä pääsemästä Entra ID:n suojaamiin pilvisovelluksiin, kunnes riski on pienennetty. Tällä hetkellä Microsoft Entra ID:n korjauskeinot rajoittuvat salasanan vaihtoon tai tilin täydelliseen lukitukseen, mikä ei välttämättä sovi organisaatioille, jotka ottavat käyttöön salasanattomia todentamismenetelmiä.
Kun MyWorkID on integroitu Conditional Access -käytäntöjen kohdennukseen, organisaatiot voivat myöntää kompromentoiduille käyttäjille rajoitetun portaalipääsyn hallituin ehdoin. Esimerkiksi riskialttiiksi merkityt käyttäjät voivat päästä portaaliin, jos heidän laitteensa pysyy vaatimustenmukaisena tai jos he ovat todentautuneet uudelleen vahvoilla todentamismenetelmillä. Tämä lähestymistapa antaa organisaatioille joustavuuden määritellä vahvat, tarkkarajaiset ehdot itsepalveluratkaisulle, jonka avulla käyttäjät voivat käsitellä ja ratkaista riskitilansa.

Temporary Access Passin luominen
Käyttäjä tarvitsee Temporary Access Passin (TAP) uuden tai korvaavan laitteen käyttöönottoon.
Tällä hetkellä Microsoft Entra ID:stä puuttuu sisäänrakennettu itsepalvelutoiminto, jonka avulla loppukäyttäjät voisivat pyytää TAP:n. Tämä tarkoittaa, että organisaatiot ovat riippuvaisia palvelupisteestä tai niiden on toteutettava mukautettu ratkaisu TAP:n toimittamiseksi käyttäjille, mikä lisää monimutkaisuutta ja hallinnollista työtä.
MyWorkID:n avulla loppukäyttäjät voivat luoda TAP:n itsepalveluprosessina. Tämän tunnistetiedon arkaluonteisuuden vuoksi TAP:n saamiseksi on täytettävä tarkkarajaiset ja tiukat ehdot. Turvallisuuden parantamiseksi todentamiskontekstia tuetaan, joten Conditional Access -käytäntöjä voidaan laukaista tämän kriittisen käyttäjätoiminnon aikana organisaation vahvan suojan varmistamiseksi.

Salasanan palautus
Käyttäjän on palautettava unohtunut salasanansa. Tämä tilanne voi syntyä, kun käyttäjät, jotka yleensä käyttävät salasanattomia todentamismenetelmiä, joutuvat ajoittain käyttämään sovellusta, joka tukee vain salasanapohjaista todentamista.
Oletusarvoisesti Microsoft Entra ID tarjoaa salasanattomille käyttäjille vain rajallisia tilanteita salasanojensa palauttamiseen. Yleisimmin vaaditaan itsepalvelullinen salasanan palautus (SSPR), joka tarjoaa vain rajallisen joukon turvakäytäntöjä ja ehtoja, jotka salasanan palautukselle on täytettävä.
MyWorkID:n avulla Conditional Access -käytäntöjä voidaan pakottaa todentamiskontekstin kautta näiden arkaluonteisten käyttäjätoimintojen turvaamiseksi. Esimerkiksi salasanan vaihtopyynnön voi käynnistää itsepalveluna vain, jos käyttäjällä ei ole riskitilaa, hän käyttää vaatimustenmukaista laitetta ja on läpäissyt vahvan todentamisen. Tämä takaa paremman hallinnan ja turvallisuuden salasanan palautusprosessin aikana.

Käyttäjän todennus
Työntekijä ei voi käyttää työtiliään todentamiseen (esimerkiksi pääsy on estetty) tai organisaation on varmennettava tilin haltijan aitous.
Vaikka Microsoft Entra tarjoaa todentamismahdollisuuksia todennettavilla tunnistetiedoilla ("Verified ID"), sisäänrakennettua toimintoa, jolla työntekijät voisivat itse käynnistää varmennuspyynnön, ei ole.
MyWorkID:n avulla organisaatiot voivat hyödyntää Verified ID:tä elävyystarkistuksen tekemiseen ja työntekijän aitouden varmentamiseen. Loppukäyttäjät voivat siirtyä portaaliin varmennusta varten, jossa heidän on läpäistävä erittäin turvallinen varmennus Face Checkin kautta. Prosessi vahvistaa turvallisuutta vertaamalla käyttäjän reaaliaikaista selfietä hänen Microsoft Entra ID -tilikuvaansa. Järjestelmä tallentaa turvallisesti luottamusarvion ja aikaleiman Microsoft Entra ID:hen, ja IT-osastot (esimerkiksi SOC tai helpdesk) pääsevät niihin, jos niillä on oikeus tarkastella käyttäjän varmennustietoja. Toiminto lisää käyttäjän todennusprosessiin kriittisen luottamus- ja turvakerroksen.