MyWorkID
MyWorkID lukker hullet, hvor traditionelle løsninger kommer til kort, og leverer præcis adgangskontrol. Løsningen giver kontrolleret selvbetjeningsadgang under strenge betingelser, sikrer compliance og sikkerhed og reducerer samtidig den administrative byrde. Uanset om det handler om nulstilling af adgangskoder eller verificering af brugere, gør MyWorkID din organisation i stand til at handle hurtigere og mere sikkert.

Bedre sikkerhed og mere fleksibilitet i Microsoft Entra ID
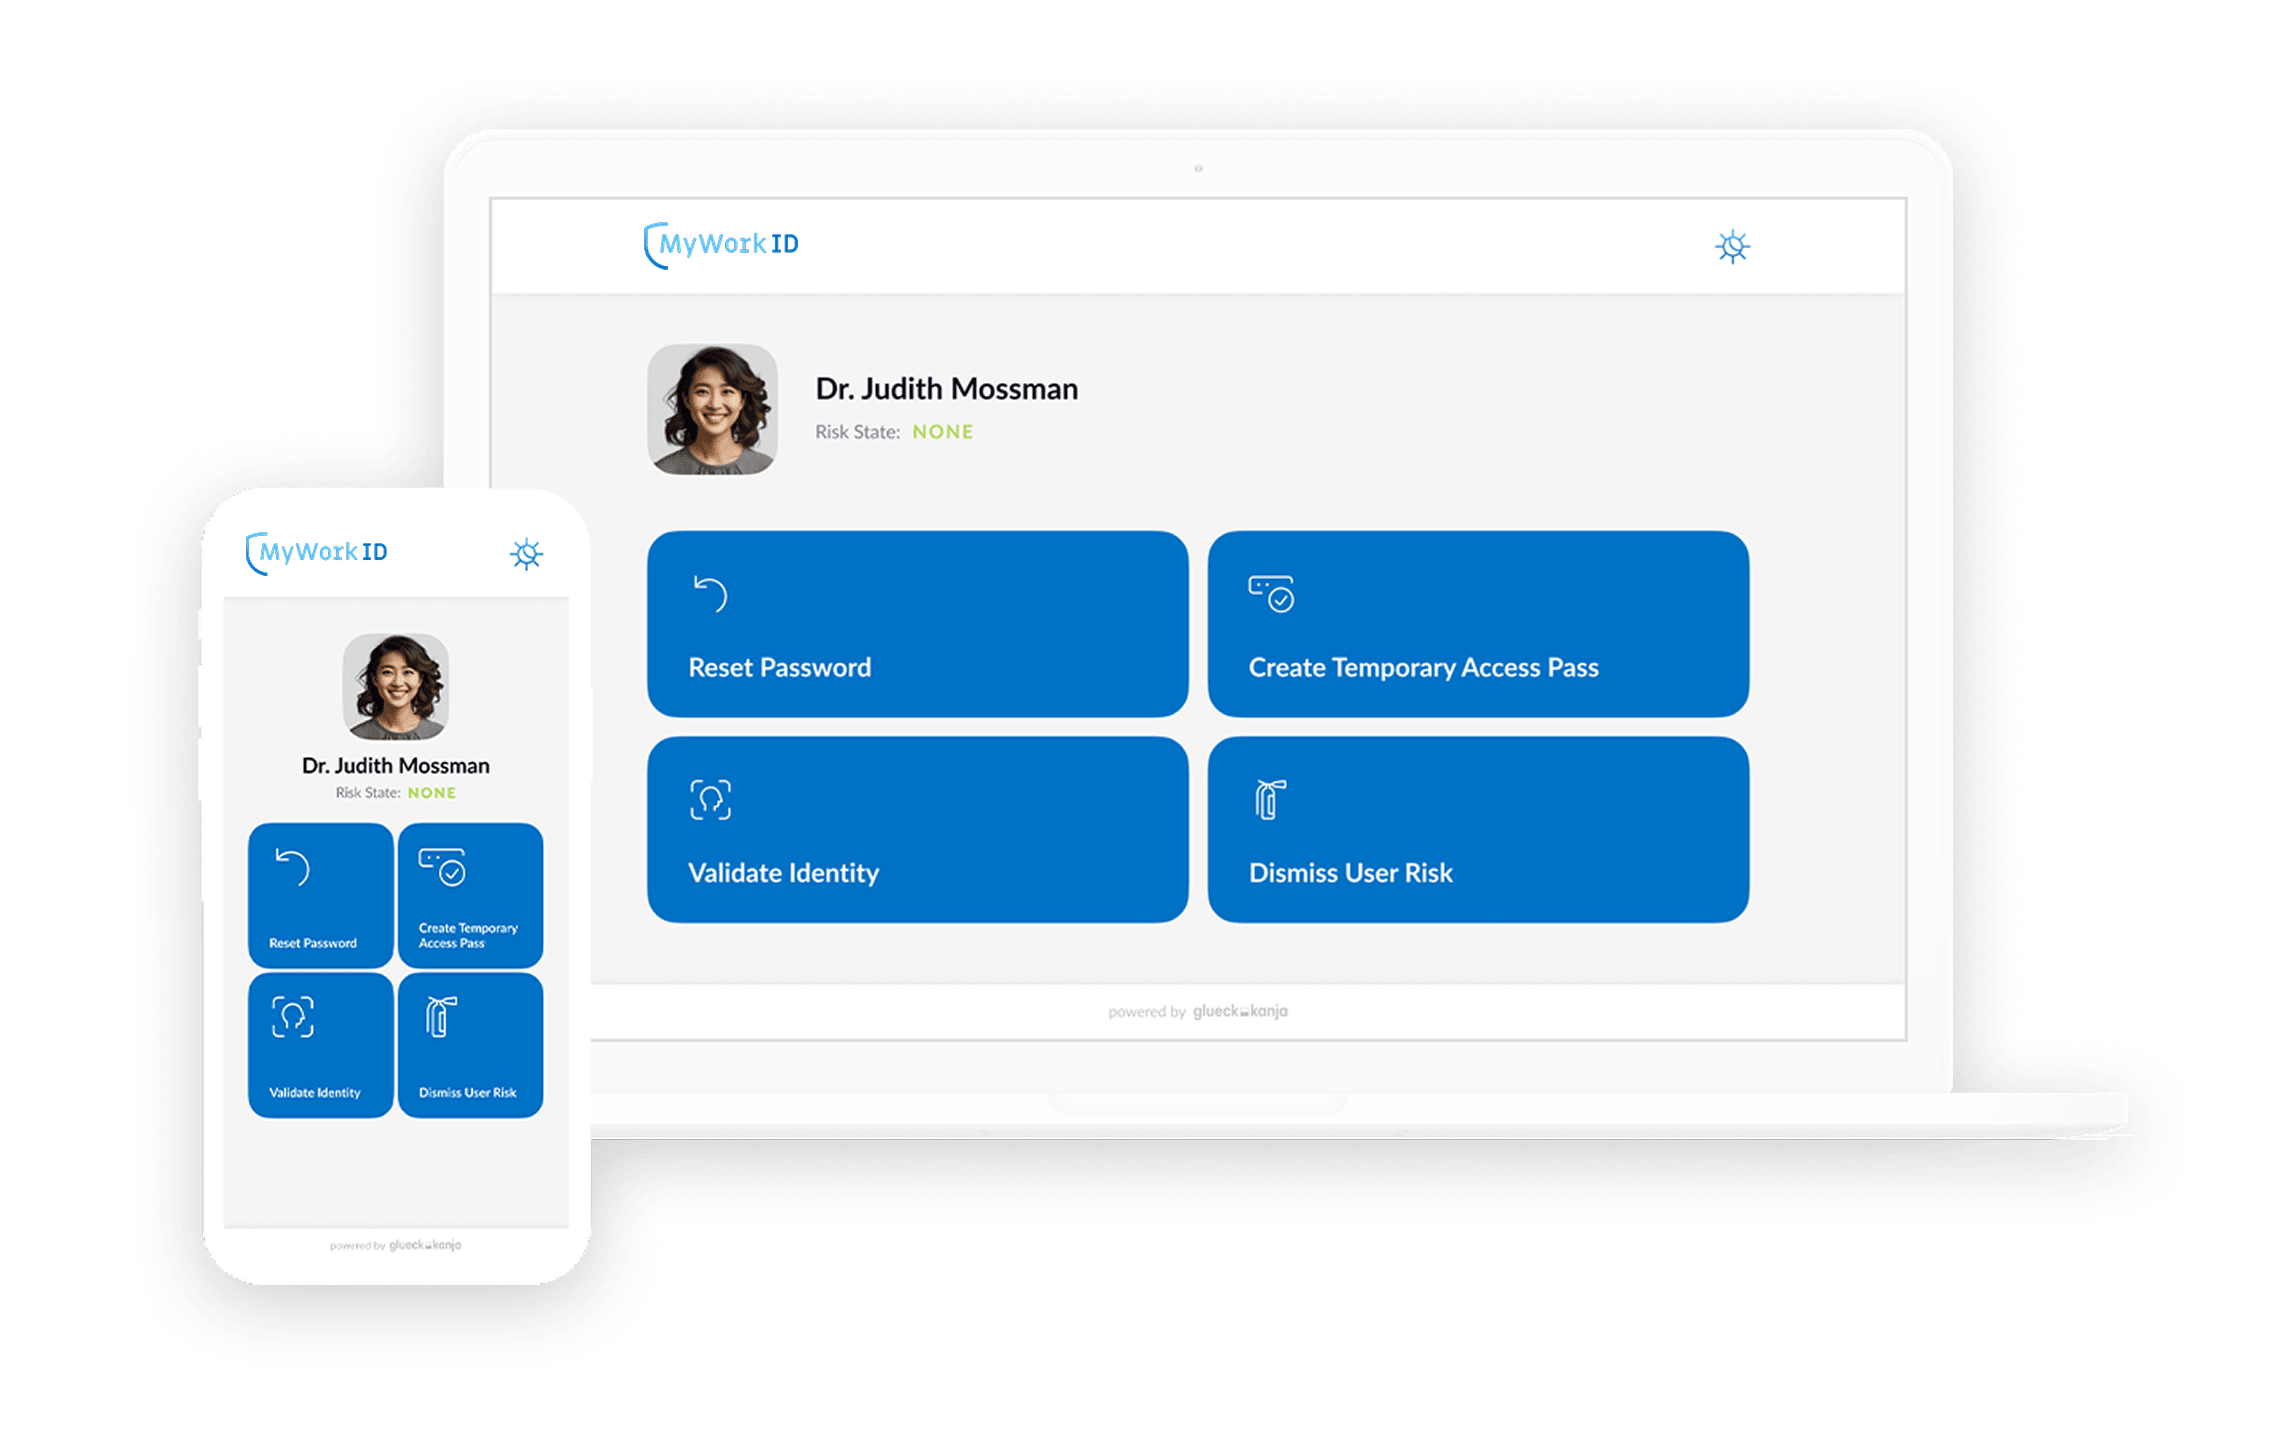
MyWorkID gør det muligt for organisationer at styrke sikkerheden og samtidig give brugerne større fleksibilitet i håndteringen af adgang og autentificering. Gennem integrationen med Microsoft Entra ID leverer MyWorkID sikre selvbetjeningsløsninger til håndtering af kompromitterede konti, udstedelse af Temporary Access Passes (TAP), nulstilling af adgangskoder og verificering af brugeridentiteter. Med Conditional Access-politikker og autentificeringskontekst kan organisationer håndhæve strenge sikkerhedskontroller og samtidig give brugerne mulighed for at håndtere risici i et kontrolleret miljø, hvilket giver både solid beskyttelse og en gnidningsfri brugeroplevelse.

Reducér brugerrisiko
Når en bruger markeres af Microsoft Entra ID Protection eller identificeres som kompromitteret under en incident response, skal adgangen til organisationens ressourcer hurtigt begrænses eller blokeres. Risikobaserede Conditional Access-politikker anvendes for at forhindre yderligere uautoriseret adgang fra kompromitterede identiteter.
For at beskytte organisationen skal brugere isoleres og forhindres i at tilgå Entra ID-beskyttede cloud-applikationer, indtil risikoen er håndteret. I dag er afhjælpningsmulighederne i Microsoft Entra ID begrænset til ændring af adgangskode eller fuld spærring af kontoen, altså løsninger, der ikke nødvendigvis passer til organisationer, som indfører adgangskodefri autentificeringsmetoder.
Med MyWorkID integreret i målretningen af Conditional Access-politikker kan organisationer give kompromitterede brugere begrænset portaladgang under kontrollerede betingelser. Brugere, der er markeret som risikable, kan for eksempel tilgå portalen, hvis deres enhed fortsat er compliant, eller hvis de har genautentificeret sig med stærke autentificeringsmetoder. Den tilgang giver organisationer fleksibilitet til at definere robuste og granulære betingelser for en selvbetjeningsløsning, som sætter brugerne i stand til at håndtere og løse deres risikostatus.

Oprettelse af en Temporary Access Pass
En bruger har brug for en Temporary Access Pass (TAP) for at kunne sætte en ny enhed eller en erstatningsenhed op.
I dag mangler Microsoft Entra ID en indbygget selvbetjeningsfunktion, som giver slutbrugere mulighed for selv at anmode om en TAP. Det betyder, at organisationer enten er afhængige af en service desk eller må implementere en egen løsning for at udlevere en TAP til brugerne, hvilket øger både kompleksiteten og den administrative byrde.
Med MyWorkID kan slutbrugere generere en TAP gennem en selvbetjeningsproces. Da der er tale om en følsom legitimationsoplysning, skal granulære og strenge betingelser være opfyldt, før en TAP udstedes. For at hæve sikkerheden understøttes autentificeringskontekst, så Conditional Access-politikker kan udløses under netop denne kritiske brugerhandling og dermed sikre organisationen effektivt.

Nulstil adgangskode
En bruger skal nulstille sin glemte adgangskode. Situationen opstår typisk, når brugere, der normalt anvender adgangskodefri autentificeringsmetoder, lejlighedsvis skal tilgå en applikation, som kun understøtter adgangskodebaseret autentificering.
Som standard tilbyder Microsoft Entra ID kun begrænsede scenarier, hvor adgangskodefri brugere kan nulstille deres adgangskode. Oftest kræves en selvbetjeningsnulstilling af adgangskode (SSPR), som kun giver et snævert sæt af sikkerhedspolitikker og betingelser, der skal være opfyldt for at nulstille en adgangskode.
Med MyWorkID kan Conditional Access-politikker håndhæves via autentificeringskontekst og dermed sikre disse følsomme brugerhandlinger. En anmodning om ændring af adgangskode kan for eksempel kun startes som selvbetjening, hvis brugeren ikke har en risikostatus, anvender en compliant enhed og har gennemført stærk autentificering. Det giver større kontrol og sikkerhed gennem hele nulstillingsprocessen.

Brugerverificering
En medarbejder kan ikke bruge sin arbejdskonto til at autentificere sig, for eksempel fordi adgangen er blevet blokeret, eller organisationen har behov for at kontrollere, at kontoindehaveren er den rigtige.
Microsoft Entra tilbyder ganske vist verificering med verificerbare legitimationsoplysninger (»Verified ID«), men der findes ingen indbygget funktion, som lader medarbejdere selv starte en verificeringsanmodning.
Med MyWorkID kan organisationer bruge Verified ID til at gennemføre en liveness-kontrol og bekræfte en medarbejders identitet. Slutbrugere kan tilgå portalen for at verificere sig, hvor de skal gennemføre en verificering med højt sikkerhedsniveau via Face Check. Processen styrker sikkerheden ved at sammenholde en realtids-selfie af brugeren med kontobilledet i Microsoft Entra ID. Systemet gemmer en tillidsscore og et tidsstempel sikkert i Microsoft Entra ID, hvor IT-afdelinger, for eksempel SOC eller helpdesk, kan tilgå dem, hvis de har rettigheder til at se brugerens verificeringsdata. Funktionen tilføjer et afgørende lag af tillid og sikkerhed til brugerverificeringen.